O que é AWS Cloud WAN? Benefícios, casos de uso e boas práticas de adoção
- Partners
- 15 de junho de 2026
Saiba como o AWS Cloud WAN funciona, seus principais benefícios, limitações, casos de uso e boas práticas de adoção.
À medida que os ambientes AWS crescem em várias regiões e contas, a rede pode se tornar cada vez mais difícil de gerenciar. O que começa com algumas clouds privadas virtuais (VPCs) pode evoluir rapidamente para uma complexa malha de conexões, políticas de roteamento e requisitos de segurança.
O AWS Cloud WAN foi desenvolvido para enfrentar esse desafio, oferecendo uma abordagem centralizada para criar e operar redes globais. Em vez de gerenciar serviços de rede e configurações de roteamento de forma independente em cada região, as organizações podem usar uma única arquitetura de rede global, com visibilidade e gerenciamento de políticas centralizados.
Neste guia, explicaremos o que é o AWS Cloud WAN, como funciona, seus principais benefícios e limitações e quando as organizações devem considerar sua adoção.
O que é AWS Cloud WAN?
O AWS Cloud WAN é um serviço gerenciado que simplifica a criação e a operação de uma rede de longa distância global em várias regiões AWS e ambientes on-premises.
Tradicionalmente, as organizações que conectam workloads entre regiões e contas costumam depender de uma combinação de peering de VPC, AWS Transit Gateway e configurações de roteamento personalizadas. Embora eficazes, essas abordagens podem se tornar difíceis de gerenciar à medida que os ambientes crescem.
O AWS Cloud WAN oferece uma alternativa centralizada. Ele cria um backbone de rede global que permite conectividade consistente entre ambientes AWS distribuídos, ao mesmo tempo que fornece um único plano de controle para gerenciamento, visibilidade e aplicação de políticas.
Como o AWS Cloud WAN funciona?
No centro do AWS Cloud WAN está a rede principal, que atua como um backbone global abrangendo várias regiões AWS. Essa rede principal é regida por políticas que definem como o tráfego é roteado, segmentado e protegido em todo o ambiente.
Vários componentes trabalham em conjunto para oferecer essa funcionalidade:
Rede principal
A rede principal fornece a estrutura de conectividade subjacente que interliga recursos AWS entre regiões e contas.
Segmentos
Os segmentos permitem que as organizações isolem logicamente o tráfego entre ambientes, aplicações ou unidades de negócios. Por exemplo, os ambientes de produção, desenvolvimento e testes podem operar em segmentos separados, mantendo o gerenciamento centralizado.
Anexos
Os anexos conectam recursos ao seu ambiente Cloud WAN. Eles podem incluir:
- VPCs
- conexões VPN
- gateways Direct Connect.
Grupos de funções de rede
Os grupos de funções de rede permitem que as organizações direcionem o tráfego por serviços de segurança e inspeção, como firewalls, oferecendo maior controle sobre como o tráfego flui pela rede.
Juntos, esses componentes criam a arquitetura de rede gerenciada centralmente do AWS Cloud WAN, que pode se expandir por várias regiões com conectividade e aplicação de políticas consistentes.
Quais desafios de rede o AWS Cloud WAN resolve?
Um dos maiores desafios em grandes ambientes AWS é gerenciar a conectividade entre várias regiões e contas.
As abordagens tradicionais de rede costumam exigir que os administradores configurem e mantenham vários serviços de rede de forma independente. À medida que os ambientes crescem, as políticas de roteamento, os requisitos de conectividade e os controles de segurança podem se tornar cada vez mais difíceis de padronizar.
O AWS Cloud WAN enfrenta esses desafios ao:
- centralizar o gerenciamento da rede por meio de um único plano de controle
- fornecer conectividade consistente entre regiões e contas
- reduzir a configuração manual com automação baseada em políticas
- melhorar a visibilidade em toda a rede
- simplificar a expansão da rede para novas regiões AWS
- oferecer suporte à segmentação lógica para diferentes ambientes e unidades de negócios.
Essa abordagem centralizada pode ajudar a reduzir a complexidade operacional e melhorar a consistência das implantações AWS em grande escala.
AWS Cloud WAN versus redes AWS tradicionais
O AWS Cloud WAN não substitui todos os serviços de rede da AWS, mas oferece um modelo operacional diferente das arquiteturas tradicionais.
Abordagem tradicional | AWS Cloud WAN |
Vários componentes de rede gerenciados de forma independente | Gerenciamento centralizado por meio de um único plano de controle |
Configurações de roteamento separadas entre regiões e contas | Gerenciamento de rede unificado e orientado por políticas |
Implantação e atualizações manuais | Maiores capacidades de automação |
Visibilidade de ponta a ponta limitada | Visibilidade centralizada em toda a rede |
A expansão pode aumentar a complexidade operacional | Projetado para simplificar o crescimento em várias regiões |
Quais organizações devem usar o AWS Cloud WAN?
O AWS Cloud WAN é especialmente indicado para organizações com grandes ambientes AWS distribuídos geograficamente, como:
- Organizações que operam em várias regiões: Empresas que atuam em diversas regiões geográficas podem simplificar o gerenciamento da conectividade por meio de uma rede global centralizada.
- Grandes empresas: Organizações que gerenciam um grande número de VPCs e contas AWS podem se beneficiar de um modelo de rede escalável que simplifica o gerenciamento.
- Organizações com várias divisões ou unidades: Empresas que precisam de uma segmentação rigorosa da rede entre departamentos, aplicações ou ambientes podem usar os segmentos do Cloud WAN para manter o isolamento e gerenciar tudo de forma centralizada.
Quais são os benefícios do AWS Cloud WAN?
Implantação e gerenciamento mais rápidos
O Cloud WAN pode reduzir o tempo necessário para implantar e gerenciar grandes ambientes AWS que abrangem várias contas e regiões, com capacidades de automação que permitem às organizações criar e atualizar componentes de rede entre regiões com mais eficiência.
Maior visibilidade
Os administradores obtêm uma visão centralizada da conectividade e dos fluxos de tráfego em toda a rede, facilitando o monitoramento e a solução de problemas.
Melhor gerenciamento de segurança e políticas
A aplicação centralizada de políticas ajuda as organizações a implementar controles de segurança de forma consistente entre regiões e segmentos de rede.
Segmentação de rede
O Cloud WAN permite isolar o tráfego entre aplicações, ambientes ou unidades de negócios, ajudando as organizações a manter os limites de segurança e, ao mesmo tempo, atender aos requisitos operacionais.
Maior confiabilidade do tráfego e melhor desempenho
O AWS Cloud WAN pode melhorar a confiabilidade do tráfego e o desempenho das aplicações, simplificando o gerenciamento de ambientes complexos.
Integração com serviços de rede AWS
O Cloud WAN se integra ao AWS Network Manager, ajudando as organizações a coordenar e gerenciar serviços de rede por meio de uma experiência unificada.
Quais são as limitações do AWS Cloud WAN?
Embora o Cloud WAN ofereça vantagens significativas, os gestores de rede também devem entender suas limitações antes de adotá-lo.
Considerações sobre custos
As cobranças por recursos da rede principal, anexos de VPC, processamento e transferência de dados podem aumentar à medida que os ambientes crescem. Os custos do tráfego entre regiões também podem disparar se não forem gerenciados com cuidado.
Complexidade operacional
Embora o Cloud WAN centralize o gerenciamento, ambientes com várias regiões e contas ainda exigem planejamento cuidadoso, governança e conhecimento operacional. As organizações também podem precisar de treinamento adicional para desenvolver conhecimento interno sobre o Cloud WAN.
Restrições de roteamento
Os gestores de rede devem estar cientes de que:
- alguns cenários de roteamento podem não ser compatíveis
- rotas estáticas geralmente não são compatíveis
- o peering do Transit Gateway é limitado a recursos na mesma região
- conflitos de ASN com gateways Direct Connect existentes devem ser evitados.
Limitações técnicas
Determinados cenários podem introduzir complexidade adicional, incluindo:
- problemas relacionados a certificados entre regiões
- suporte incompleto a BGP em algumas situações
- falta de suporte a comunidades Direct Connect.
Esses aspectos devem ser avaliados durante as fases de planejamento e projeto.
Como adotar o AWS Cloud WAN com sucesso?
Uma adoção bem-sucedida do AWS Cloud WAN começa com uma estratégia bem definida.
- Defina a política da sua rede principal: A política da rede principal estabelece a base para conectividade, segmentação, segurança e gerenciamento de tráfego.
- Implante os componentes necessários: Garanta que as redes principais, os segmentos, os anexos e os recursos de suporte estejam totalmente implantados e configurados corretamente.
- Adote uma migração em fases: Em vez de migrar tudo de uma vez, mova os workloads gradualmente e valide a conectividade e o desempenho em cada etapa.
- Monitore e otimize continuamente: O monitoramento contínuo permite que as equipes refinem políticas, melhorem as estratégias de segmentação e otimizem o desempenho da rede ao longo do tempo.
Como a Megaport complementa o AWS Cloud WAN
Para as organizações que conectam workloads AWS a ambientes on-premises, a conectividade continua sendo uma parte essencial da arquitetura de rede como um todo.
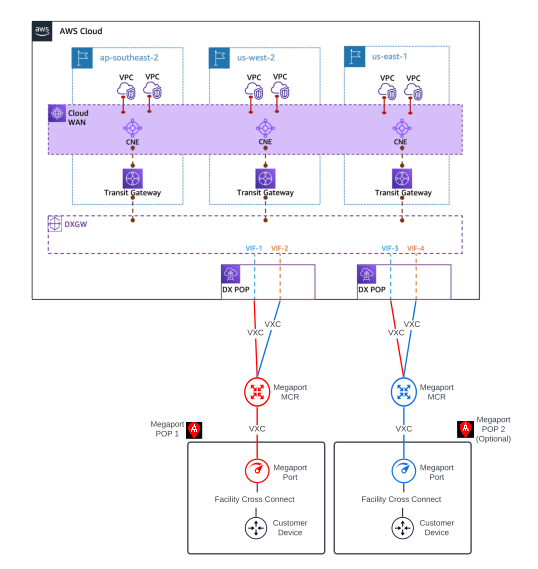
As localidades habilitadas pela Megaport se conectam à AWS usando conexões AWS Direct Connect – uma para cada localidade associada às regiões AWS onde os workloads estão hospedados. Uma Transit VIF é implantada em cada conexão AWS Direct Connect, com prefixos IP exclusivos anunciados a partir de cada localidade, conforme mostrado abaixo.
Como implantar o AWS Cloud WAN
Depois de definir a política da rede principal e projetar a estratégia de segmentação, a implantação normalmente segue quatro etapas principais.
1. Crie um Megaport Port ou um Megaport Cloud Router
Estabeleça conectividade com a rede Megaport criando um Port ou um Megaport Cloud Router (MCR).
Um Port fornece uma interface de alta velocidade que permite conectividade ponto a ponto entre suas localidades e os provedores de serviços conectados, enquanto um MCR oferece recursos de roteamento virtual na plataforma Megaport.
2. Crie um VXC e configure sua conexão AWS
Em seguida, crie um Virtual Cross Connect (VXC), que fornece uma conexão Ethernet Layer 2 a um ponto de acesso AWS na rede Megaport.
Depois de conectado, você pode configurar uma AWS Hosted Connection, um serviço AWS Direct Connect que fornece conectividade sob demanda por circuitos de rede previamente provisionados.
Saiba mais sobre a configuração e a manutenção de conexões hospedadas AWS.
3. Crie e configure suas VPCs AWS
Com a conectividade estabelecida, crie as VPCs necessárias em cada região AWS e conecte-as ao Transit Gateway.
4. Crie e configure o AWS Cloud WAN
Por fim, implante o AWS Cloud WAN e siga as instruções da AWS para configurar a rede principal, os segmentos, os anexos e as políticas necessários para conectar suas regiões e seus ambientes.
Consulte as orientações da AWS sobre como criar uma rede global e uma rede principal do Cloud WAN.
À medida que as organizações expandem sua presença AWS em várias regiões, combinar uma estratégia de conectividade bem projetada com o AWS Cloud WAN pode criar uma arquitetura de rede mais escalável e gerenciada de forma centralizada.