Como conectar seus ambientes AWS e Microsoft Azure: um guia completo
- Partners , Integrations
- 12 de maio de 2022
Explicamos por que conectar os dois principais provedores de nuvem, quais opções estão disponíveis e qual é a mais adequada para sua empresa.
Índice
As arquiteturas de nuvem híbrida e multicloud se tornaram comuns nos departamentos de TI que buscam maior confiabilidade, segurança e eficiência de custos da rede para otimizar o desempenho das aplicações.
À medida que mais workloads migram para a nuvem, é natural que as organizações procurem conectar Amazon Web Services (AWS) e Microsoft Azure, dois hyperscalers líderes, para preparar sua rede para o futuro e garantir a menor latência entre workloads.
Por que conectar minhas nuvens? Benefícios e casos de uso
Ter vários provedores de nuvem não basta para preparar sua empresa para o futuro. Em uma era de trabalho remoto, cibercrime crescente e clientes impacientes, otimizar seu ambiente de nuvem é mais importante do que nunca. A forma mais simples e eficaz é interconectar suas nuvens de maneira privada, adotando o roteamento de nuvem a nuvem.
Interconectar seu ambiente de nuvem traz benefícios e novos casos de uso: reduz riscos com redundância de dados e recuperação de desastres, melhora o desempenho da rede e diminui latência e saltos ao criar caminhos diretos e mais curtos. Também oferece flexibilidade para escolher as melhores soluções disponíveis, fortalecendo a reputação da sua empresa com os clientes.
Explicamos esses benefícios no blog Três motivos para interconectar suas nuvens.
Nuvem a nuvem: uma forma evoluída de pensar em multicloud
Cross-cloud é uma nova abordagem à infraestrutura multicloud e uma razão especialmente convincente para conectar seus ambientes. Consiste em usar várias plataformas ou serviços de nuvem, neste caso AWS e Azure, para executar uma única aplicação ou workload, reduzindo a sobrecarga operacional. Isso difere de multicloud, que significa simplesmente usar várias nuvens.
Como explica Dave Wolpert, da VMware, “Com cross-cloud, o desenvolvimento de aplicações ganha novas possibilidades. Os provedores SaaS podem criar aplicações sobre uma plataforma de dados em nuvem e, por natureza, acessar e usar dados de qualquer nuvem pública.”
Isso resolve duas questões: propriedade dos dados e tempo de implantação. As soluções oferecem maior liberdade e flexibilidade entre as duas nuvens. Essa abordagem relativamente nova continua evoluindo, assim como os recursos cross-cloud dos principais fornecedores. Ainda assim, é um bom objetivo estratégico depois de conectar suas nuvens e definir as aplicações essenciais e os produtos SaaS necessários para sua empresa e filiais.
Voltando ao objetivo: conectar seus workloads nas duas nuvens. Imagine ser um de nossos clientes, uma marca global de varejo que hospeda seu e-commerce na AWS e no Azure, com aplicações espelhadas em ambos.
Para cumprir sua política de segurança, você retorna parte do tráfego ao data center, onde ela é aplicada. Mas nem todo o tráfego precisa passar pela mesma política. Para poupar recursos de rede no data center, você quer manter o restante na borda de cada nuvem e diminuir a latência entre AWS e Azure.
Existem três formas de conectar esses ambientes, cada uma com vantagens e desvantagens. O túnel VPN é, de longe, a mais comum, mas nossos leitores habituais já devem imaginar que não a consideramos a melhor.
Como conectar seus ambientes de nuvem AWS e Azure
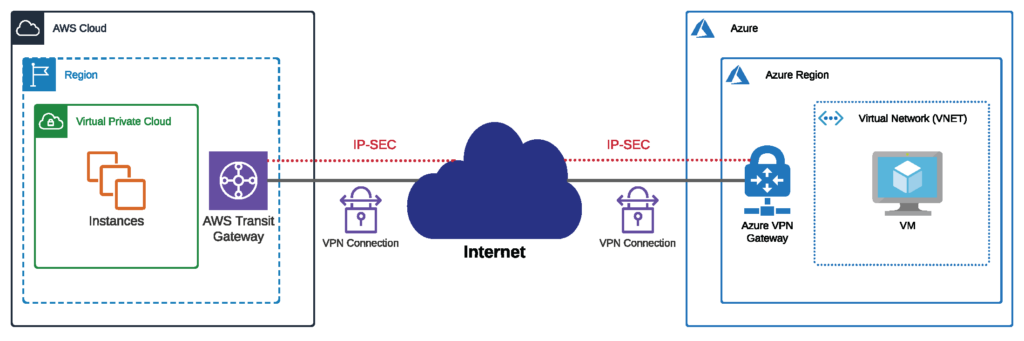
1. Configurar túneis VPN
Há muitos recursos online sobre como configurar um túnel VPN pela internet pública entre AWS e Microsoft Azure. É um método tradicional e comprovado, mas tem várias desvantagens:
- Taxa de transferência limitada. Para workloads com maior demanda computacional, você precisará criar vários túneis e dedicar tempo ao gerenciamento de ECMP, ou roteamento por múltiplos caminhos de mesmo custo, ou ao balanceamento de carga.
- Roteamento imprevisível pela internet pública.
- Possíveis riscos de segurança devido ao sequestro de rotas Border Gateway Protocol (BGP).
- Tarifas de saída de dados pela internet cobradas por GB pelos provedores de nuvem. Elas podem ser proibitivas e consumir rapidamente uma parcela significativa do orçamento.
Túneis VPN podem ser simples e econômicos para atividades pequenas e de baixo risco na nuvem. Não são recomendados para workloads que exigem muita largura de banda ou empresas que lidam com informações sensíveis, especialmente nos setores financeiro e governamental.
2. Criar linhas privadas
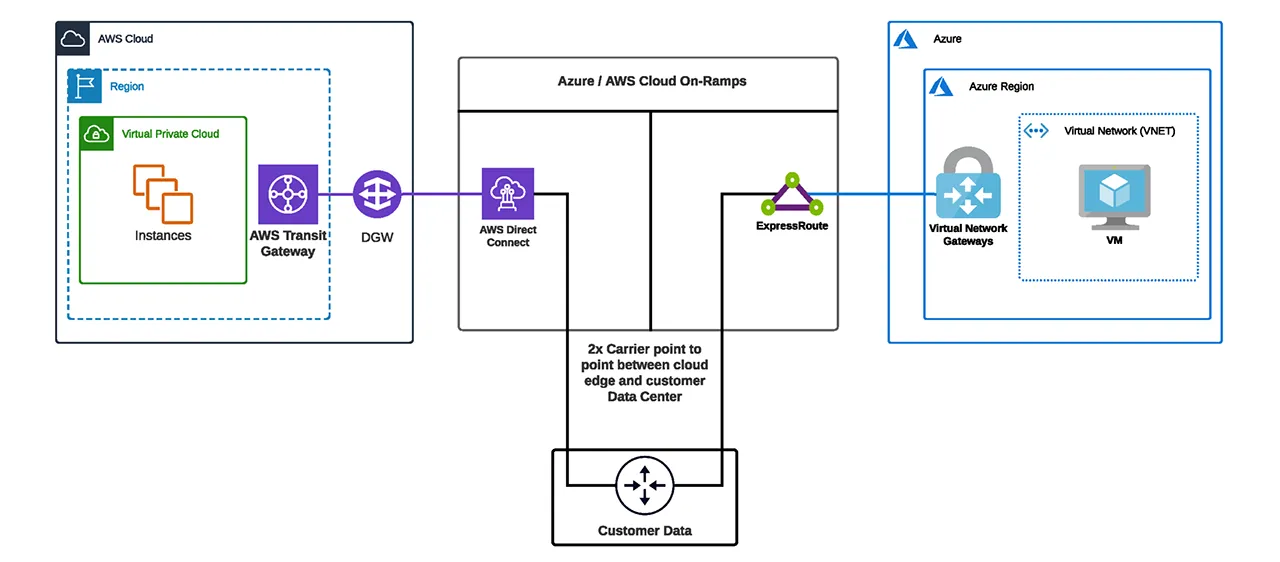
A segunda opção é criar linhas privadas para os dois hyperscalers comprando circuitos dedicados da sua operadora. Esses circuitos conectam você aos provedores de nuvem sem passar pela internet pública, imprevisível e vulnerável.
Mas também há desvantagens. O custo é maior e envolve contratos de longo prazo, geralmente de 18 a 24 meses, com instalação em 45 a 90 dias. Aumentar a largura de banda pode levar meses. Para reduzi-la, você terá de manter circuitos ociosos devido aos contratos.
Por isso, criar linhas privadas provavelmente é a opção mais cara para conectar AWS e Microsoft Azure.
A latência continua sendo um problema devido ao retorno do tráfego. Mesmo com circuitos privados para cada nuvem, o tráfego precisa passar pelo data center ou pelos equipamentos de roteamento locais. Para trocar dados entre os ambientes, eles saem da AWS pela conexão privada, voltam ao ambiente local ou de colocation e seguem pela outra conexão privada até o Azure.
Assim, a latência permanece, embora os circuitos sejam provavelmente mais confiáveis que túneis VPN. Você também continua precisando de infraestrutura local ou de uma presença significativa em colocation, com mais investimentos de capital no orçamento anual.
As vantagens incluem segurança reforçada, melhor desempenho da rede em comparação à internet pública e menor complexidade de gerenciamento.
3. Configurar conectividade privada com um roteador virtual
Embora túneis VPN sejam a opção mais comum, cresce o uso de conectividade privada com roteadores virtuais como o Megaport Cloud Router (MCR). Eles oferecem segurança, confiabilidade e custos menores por não enviar dados pela internet pública. Além disso, você não precisa:
- Retornar o tráfego ao ambiente local
- Assinar contratos de longo prazo com sua operadora
- Adicionar equipamentos para ativar a conectividade
- Pagar as altas tarifas AWS e Azure para dados de saída pela internet.
Você pode ajustar a largura de banda em poucos cliques com o Network as a Service (NaaS) global e sob demanda da Megaport ou automatizar mudanças de capacidade pela API.
O MCR é configurado no local físico onde estão as bordas da AWS e do Microsoft Azure. Em alguns casos, o MCR e os dois provedores estão disponíveis no mesmo campus de data centers.
Voltando à marca global de varejo: sua loja está na AWS US-East, no norte da Virgínia, com aplicações no Azure US-East. Você quer rotear diretamente entre as nuvens, mantendo peering primário e secundário com o data center na região de Washington para gerenciar sua política de segurança.
O MCR simplifica o roteamento ao data center para a verificação de segurança. Você mantém um único peering entre o data center e o MCR. Novas conexões de nuvem não exigem novos peerings no data center, pois eles podem ser gerenciados nos MCRs.
Além disso, a latência de ida e volta entre as nuvens conectadas de forma privada pelo roteador virtual é de apenas três a quatro milissegundos. Esse caminho de latência mínima, viabilizado pela conexão direta do MCR, otimiza o desempenho das aplicações.
Um roteador virtual como o MCR é a melhor forma de conectar vários workloads de nuvem sem complicações. Ele é privado e protegido, melhora o desempenho e reduz interrupções para você e seus clientes. Também pode diminuir custos aproximando suas nuvens e aplicações de você e entre si.
Como conectar AWS Direct Connect e Azure ExpressRoute
Você sabia que pode ir além e conectar entre si as conexões privadas dedicadas dos provedores de nuvem, AWS Direct Connect e Azure ExpressRoute?
O que é uma conexão privada dedicada e como funciona?
Uma conexão dedicada é criada pelo provedor para conectar a rede de uma única empresa à sua nuvem. Tanto o Direct Connect quanto o ExpressRoute permitem acessar workloads por conexões privadas não compartilhadas com outros provedores ou clientes. Os dados críticos seguem um caminho fora da internet pública, com benefícios de segurança, economia, visibilidade, controle e desempenho estável.
O AWS Direct Connect é o “caminho mais curto até seus recursos AWS.” O tráfego permanece na rede global da AWS e não passa pela internet pública, reduzindo gargalos e latência. O Azure ExpressRoute funciona de forma semelhante, conectando data centers Azure aos seus data centers ou à infraestrutura local.
O ExpressRoute é útil para empresas que dependem da nuvem Microsoft para computação virtual, bancos de dados ou armazenamento em nuvem, assim como ocorre com os produtos AWS.
Ambos permitem entrada gratuita de dados, mas cobram a saída por GB conforme a região e o destino. Veja nossa explicação dos preços ExpressRoute para mais informações. As velocidades também são semelhantes, de 50 Mbps a 100 Gbps. Ambos exigem roteamento Layer 3 com eBGP para compartilhar prefixos de rotas.
Por que conectar Direct Connect e ExpressRoute?
Há vários casos de uso comuns para conectar esses caminhos dedicados. Assim, o ExpressRoute pode se comunicar diretamente com o caminho Direct Connect, em vez de apenas conectar os ambientes AWS e Azure como um todo:
- Migração de dados: Grandes migrações podem ser mais econômicas e previsíveis em conexões privadas. Conectar os caminhos torna migrações em massa entre AWS e Azure mais rápidas e confiáveis.
- Workloads multicloud: Você pode escolher os melhores produtos e preços de cada nuvem. O multicloud também garante um backup dos dados críticos em caso de desastre. Saiba mais no nosso guia completo de conectividade multicloud.
- Integração de TI mais simples: Integre sua rede sem migrar todos os workloads de nuvem, algo especialmente útil em fusões de redes.
Recomendamos três formas de conectar seus workloads Direct Connect e ExpressRoute para melhorar desempenho e compatibilidade:
- Usar seu data center.
- Usar uma função de rede virtual (VNF).
- Usar uma IP-VPN privada de operadora baseada em Multiprotocol Label Switching (MPLS).
A opção mais adequada depende de como você pretende projetar e aproveitar sua rede multicloud.
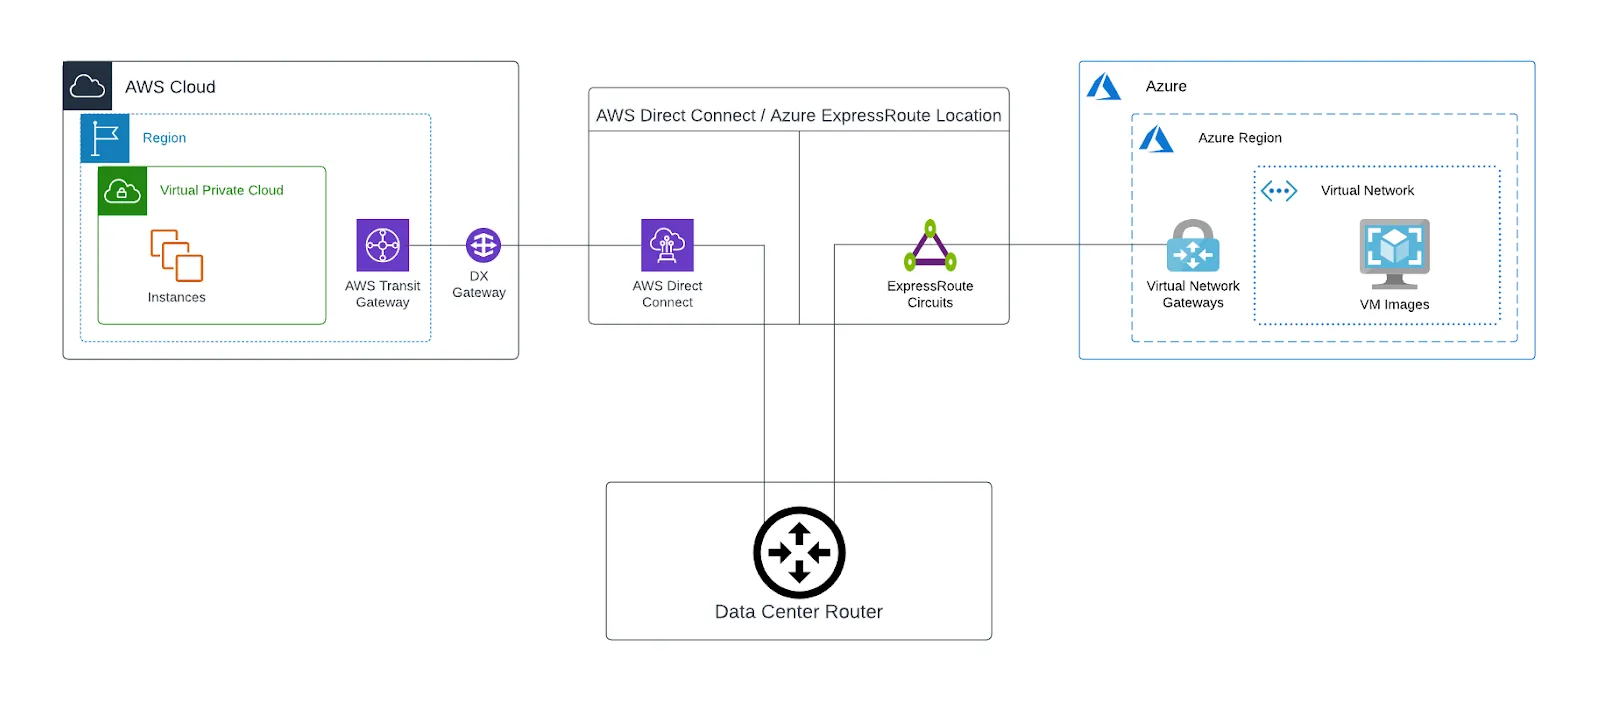
1. Usar seu data center
Use um data center existente e estabeleça dois circuitos ponto a ponto com um provedor de rede: um para AWS Direct Connect e outro para Azure ExpressRoute. Termine as conexões em um endpoint Layer 3 novo ou existente, tornando o data center o nó multicloud híbrido entre AWS e Azure.
O diagrama mostra essa arquitetura. O caminho privado entre AWS e Azure passa pelo data center. Os locais Direct Connect e ExpressRoute dependem da região da nuvem e da localização do data center. Muitas vezes são os mesmos para ambos os provedores, mas podem ser diferentes.
Depois que o BGP estiver estabelecido entre o roteador do data center e a borda de cada provedor, o tráfego poderá circular entre Azure e AWS.
Vantagens
- Mais controle e personalização: Ajuste a migração para escolher com precisão quais dados vão para cada destino.
- Ampliação dos serviços existentes: Use sua estrutura de segurança, os equipamentos de rede e as ferramentas que já conhece.
- Nenhuma nova solução: Você não precisa aprender ou integrar novas soluções à estratégia de rede.
Desvantagens
- Custos maiores: Um data center exige despesas contínuas com manutenção especializada, aluguel e outros serviços.
- Tempo de implantação: Muitas vezes, o provedor precisa entregar circuitos locais ao data center, com compromissos contratuais e custos mensais elevados. Isso costuma levar semanas ou meses.
- Possível pressão sobre a largura de banda: Verifique se a infraestrutura existente atende à taxa de transferência necessária. A latência também pode aumentar se o data center estiver longe dos locais ExpressRoute e Direct Connect.
2. Função de rede virtual (VNF)
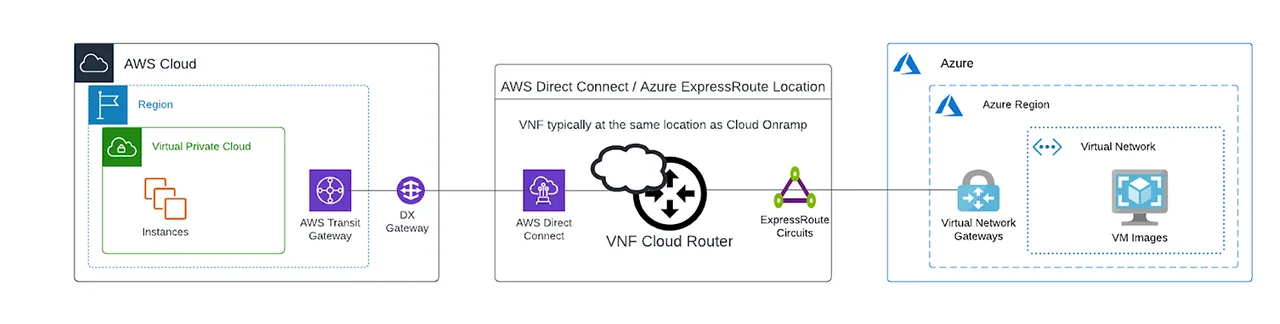
Esse dispositivo virtual pode ser seu endpoint Layer 3 para trocar tráfego entre AWS e Azure. Provedores NaaS como a Megaport oferecem soluções em nuvem para conectar facilmente seus caminhos dedicados. As ofertas variam, mas geralmente incluem um pacote com licenças e funções de roteamento.
Verifique se o provedor NaaS também é parceiro Direct Connect e ExpressRoute. Isso facilita criar Virtual Cross Connects (VXCs) da VNF até os provedores. Você pode implantar um roteador simples entre as nuvens, um firewall para aplicar políticas ou uma integração completa com sua solução SD-WAN existente.
No diagrama, o roteador está mais próximo da nuvem do que na solução com data center. O caminho entre Azure e AWS costuma percorrer menos distância. O BGP termina entre os provedores e a VNF, estabelecendo os caminhos. A Megaport oferece duas soluções VNF: Megaport Cloud Router (MCR) e Megaport Virtual Edge (MVE).
Vantagens
- Tempo de implantação: Use o portal ou a API do provedor NaaS, geralmente em poucos minutos. Com o roteador virtual ativo, criar VXCs para ExpressRoute e Direct Connect é simples.
- Custos menores: Evitar o retorno pelo data center reduz os dados de saída da AWS e do Azure e suas altas tarifas. Compartilhamos outras formas de reduzir tarifas de saída do Azure no blog.
- Melhor desempenho da rede: Implantar o dispositivo perto da região do workload reduz latência e jitter.
- Contratos flexíveis: Amplie ou reduza os roteadores conforme necessário, sem contratos longos para circuitos MPLS de operadoras.
Desvantagens
- Menor personalização: Os pacotes têm recursos definidos que podem não atender às suas necessidades. Verifique a disponibilidade das funções e do fornecedor SD-WAN ou firewall desejado.
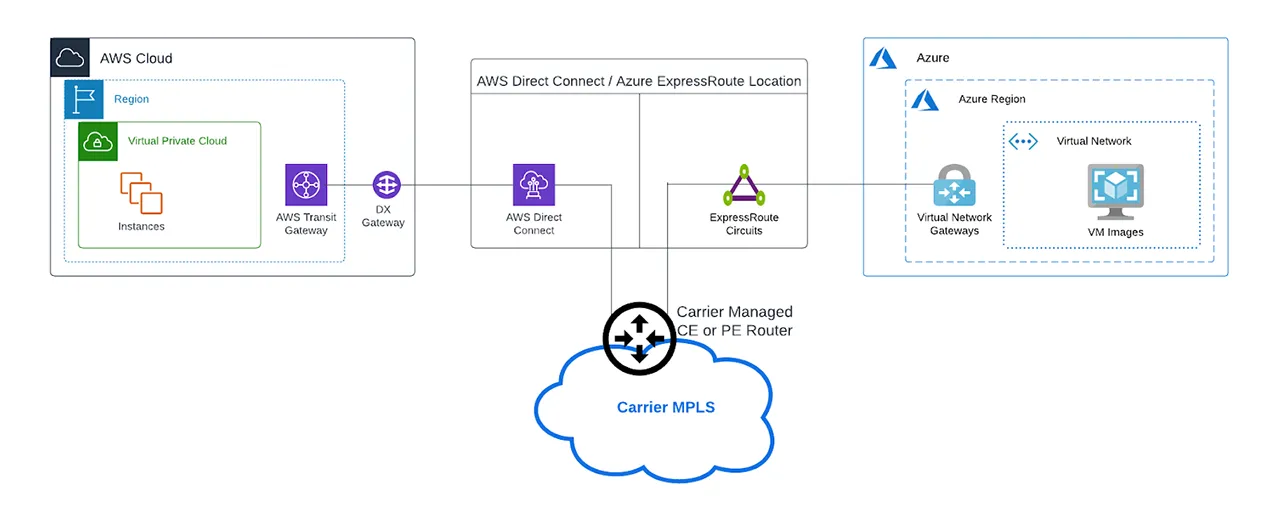
3. IP-VPN privada de operadora
Algumas operadoras também são parceiras AWS e Azure e oferecem conectividade por IP-VPN, uma rede privada virtual IP. As IP-VPNs usam MPLS para evitar gateways públicos.
A tecnologia oferece benefícios semelhantes a outras soluções privadas: segurança reforçada, alta disponibilidade e melhor desempenho. Se sua operadora já oferece o serviço, pode valer a pena avaliá-lo.
O diagrama mostra uma IP-VPN conectando Direct Connect ao Microsoft ExpressRoute. O tráfego passa pelo roteador Provider Edge (PE) do provedor IP-VPN. Diferentemente das opções anteriores, você não gerencia esse dispositivo, física ou virtualmente.
Vantagens
- Gerenciamento completo: O dispositivo Layer 3, IP-VPN CE/PE, entre AWS e Azure é totalmente gerenciado. A manutenção fica com especialistas.
- Extensão do serviço: Contratos e relacionamentos existentes com um ou ambos os provedores podem acelerar a conexão.
- Reutilização de conexões: Outros locais remotos na rede MPLS podem usar as mesmas conexões para acessar AWS e Azure.
Desvantagens
- Custo maior: MPLS tende a ser a opção mais cara para conectar provedores de nuvem e normalmente exige compromisso contratual.
- Tempo de implantação: Algumas operadoras ainda usam processos tradicionais. A conexão pode levar semanas ou meses, atrasando seus recursos multicloud.
- Controle: Roteamento, filtragem e segurança dependem das capacidades do produto da operadora, que podem ser limitadas. Isso reduz sua visibilidade e personalização dos dados.
A melhor conexão AWS-Azure depende de orçamento, aplicações e requisitos de desempenho, velocidade e largura de banda. Usar um data center existente como nó híbrido ou multicloud pode facilitar a conexão dos workloads, com maior controle e visibilidade das migrações.
Uma VNF é mais indicada para quem precisa de conexão rápida: os dispositivos virtuais podem ser implantados pelo portal ou pela API NaaS em minutos. A proximidade com a região do workload também melhora o desempenho.
Nuvem a nuvem com a Megaport
Com a Megaport, interconectar suas nuvens nunca foi tão fácil. As funções de rede virtuais do Megaport Cloud Router permitem conexões Layer 3 instantâneas, sem configurações complexas.
Você não precisa dominar todos os detalhes de engenharia de redes: entre na conta Megaport e comece a construir sua rede virtual em poucos cliques. O MCR oferece suporte a multicloud e peering privado entre provedores líderes como AWS e Azure.
O Megaport Virtual Edge (MVE) permite criar novas conexões entre nuvens sem instalar hardware. Se quiser aproveitar redes MPLS existentes, a opção gerenciada pela operadora reduz o trabalho da sua empresa e o deixa com especialistas.
O resultado é conectividade de nuvem a nuvem simplificada e de alto desempenho. Suas aplicações e workloads podem funcionar na AWS, no Azure ou em qualquer combinação dos mais de 365 provedores compatíveis. A Megaport oferece soluções flexíveis e escaláveis para suas necessidades.
Já mencionamos que essa arquitetura privada de nuvem a nuvem pode ser implantada antes de você terminar uma xícara de café?