Azure Private Link, explicado
- Partners
- 24 de janeiro de 2025
O Azure Private Link é a principal solução da Microsoft para conectividade segura e escalável com seus serviços. Veja tudo o que você precisa saber.
Seja em um ambiente de nuvem híbrida, em implantações em várias regiões ou simplesmente para proteger o acesso aos serviços de plataforma do Microsoft Azure, esse hyperscaler oferece opções de conectividade adaptadas a diferentes necessidades.
As soluções flexíveis e escaláveis do Azure permitem conectar ambientes locais, escritórios remotos ou outras plataformas de nuvem ao Azure de acordo com seus requisitos de segurança, desempenho e conformidade. As opções vão de VPNs tradicionais site a site a conexões mais sofisticadas e dedicadas, como ExpressRoute e Azure Virtual WAN. Hoje, vamos explorar uma das mais populares: Azure Private Link.
Continue lendo este guia completo para saber tudo sobre o Azure Private Link.
Índice
O que é Azure Private Link?
O Azure Private Link permite conectividade privada, segura e direta entre sua rede virtual (VNet) e os serviços de plataforma do Azure, serviços próprios ou de terceiros, sem encaminhar o tráfego pela internet pública.
Em vez disso, o tráfego permanece inteiramente no backbone privado do Azure, aumentando a segurança e reduzindo a exposição à internet pública.
Em essência, o Azure Private Link permite acessar serviços Azure ou outros serviços compatíveis de forma privada usando IPs privados, eliminando a necessidade de endereços IP públicos. Ele cria pontos de extremidade privados na sua VNet: interfaces de rede com endereços IP privados que se conectam com segurança ao serviço de destino.

Benefícios do Azure Private Link
Segurança reforçada
- Tráfego privado: Com o Azure Private Link, o tráfego entre sua rede local e os serviços Azure permanece isolado da internet pública. Isso reduz a superfície de ataque e minimiza o risco de interceptação de dados ou acesso não autorizado.
- Controle de acesso: Você pode controlar rigorosamente o acesso aos serviços Azure usando IPs privados na sua VNet. Assim, apenas recursos autorizados na VNet podem acessar os serviços.
O Azure adotará a segurança por padrão em 2025: veja como se preparar.
Arquitetura de rede simplificada
- Sem necessidade de IPs públicos: O Private Link permite acessar serviços Azure usando endereços IP privados na VNet, eliminando IPs públicos, VPNs ou configurações complexas de roteamento.
- Gerenciamento mais simples: A conexão é privada e usa serviços padrão da VNet, reduzindo a complexidade da configuração e do gerenciamento contínuo da rede.
Melhor desempenho e latência
- Baixa latência: O Azure Private Link mantém o tráfego no backbone privado do Azure, oferecendo menor latência e desempenho mais confiável do que conexões pela internet pública.
- Taxa de transferência consistente: Como o tráfego não depende das velocidades variáveis da internet pública, o desempenho é mais previsível, algo essencial para aplicações sensíveis à latência.
Melhor conformidade e privacidade dos dados
- Residência dos dados: Com o Azure Private Link, todo o tráfego entre sua VNet e os serviços Azure permanece na região Azure e no espaço de IPs privados, algo essencial para cumprir normas de residência e soberania dos dados.
- Conformidade simplificada: Ao encaminhar todo o tráfego por conexões privadas, o Azure Private Link ajuda as organizações a cumprir requisitos rigorosos de conformidade, especialmente em setores que lidam com dados sensíveis, como finanças e saúde.
Escalabilidade e flexibilidade
- Conectividade fluida: O Azure Private Link oferece acesso privado a serviços PaaS do Azure, serviços próprios e serviços de terceiros via Azure Marketplace, adaptando-se a diversas necessidades empresariais.
- Cenários híbridos e multicloud: É ideal para ambientes de nuvem híbrida, permitindo conexões seguras entre redes locais usando Megaport e Azure, além de outras plataformas de nuvem.
Postura de segurança aprimorada com grupos de segurança de rede (NSGs)
- Configurações de NSGs e pontos de extremidade privados: Permita que apenas recursos confiáveis da rede acessem serviços Azure específicos, com controle granular de quem pode se comunicar com seus recursos de nuvem.
Integração fluida com os serviços Azure
- Ampla variedade de serviços compatíveis: O Azure Private Link oferece suporte a serviços como Azure Blob Storage, Azure SQL Database, Azure Cosmos DB e Azure Key Vault, permitindo acesso seguro a serviços essenciais sem expô-los à internet.
- Serviços personalizados: Você também pode usar o Private Link para se conectar com segurança a serviços personalizados ou de terceiros hospedados no Azure, ampliando seu valor.
Preços do Azure Private Link
Os preços do Azure Private Link são detalhados no site do Azure.
Em resumo, o Azure não cobra pelo serviço Private Link, mas aplica uma tarifa por hora para cada ponto de extremidade privado. Os dados de entrada e saída também são cobrados por GB.
Azure Private Link e pontos de extremidade privados
O Azure Private Link fornece a estrutura para a conectividade privada, enquanto os pontos de extremidade privados são as interfaces de rede que efetivamente estabelecem essas conexões com os serviços Azure.
Um ponto de extremidade privado é, portanto, uma interface de rede que usa um endereço IP privado da sua VNet.
Essa interface conecta você de forma privada e segura a um serviço baseado no Azure Private Link. Ao habilitar um ponto de extremidade privado, você traz o serviço para sua VNet.
Conexões de pontos de extremidade privados
O Private Link usa um modelo de aprovação: o consumidor solicita uma conexão ao provedor para utilizar o serviço.
O provedor decide se permite ou não a conexão. O Private Link permite que os provedores gerenciem as conexões de pontos de extremidade privados em seus recursos.
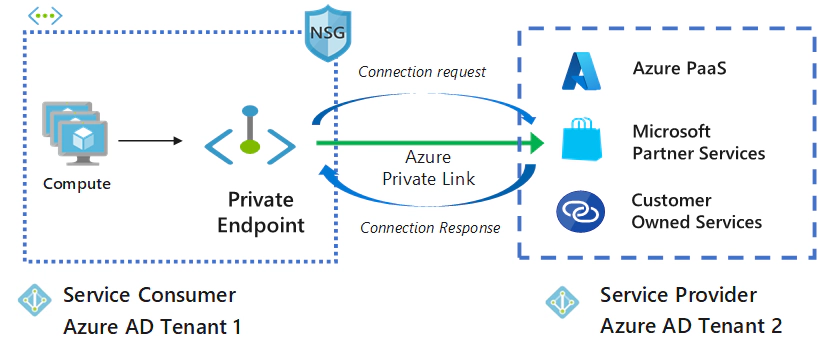
Pontos de extremidade de serviço e privados
O Azure introduziu os pontos de extremidade de serviço em 2017 para permitir acesso seguro a serviços como Azure Storage e SQL Database pelo backbone do Azure. Eles estendiam uma VNet a esses serviços, permitindo que o tráfego das VNets circulasse com segurança na rede Azure, mantendo os endereços IP públicos dos serviços.
Os pontos de extremidade privados surgiram em 2019 como uma solução mais privada e segura. O tráfego permanece inteiramente na VNet privada, usando um IP privado sem expor endereços IP públicos, proporcionando maior isolamento e segurança no acesso aos serviços Azure.
Casos de uso comuns do Azure Private Link
O Azure Private Link é extremamente versátil e pode ser usado em diversos cenários.
Veja alguns dos casos de uso mais comuns:
Acesso seguro aos serviços PaaS do Azure
Muitos serviços Azure, como Azure Blob Storage, Azure SQL Database e Azure Key Vault, já podem ser acessados pelo Private Link. Isso mantém o tráfego dos serviços privado, garantindo que dados sensíveis nunca saiam da rede segura do Azure. Evitar completamente os IPs públicos também ajuda a impedir o acesso não autorizado aos seus recursos.
Conexão entre VNets
Ao trabalhar com várias VNets, na mesma região ou em regiões diferentes, o Azure Private Link oferece uma forma segura e simples de conectar serviços entre elas. Com pontos de extremidade privados, você cria conexões privadas fluidas entre redes Azure sem expor o tráfego à internet.
Conectividade privada com serviços do Azure Marketplace
O Azure Marketplace oferece diversos serviços e soluções de terceiros acessíveis pelo Private Link. Com pontos de extremidade privados, você se conecta com segurança sem usar IPs públicos, melhorando a segurança e o desempenho.
Arquiteturas de nuvem híbrida
Em ambientes de nuvem híbrida nos quais a infraestrutura local precisa se conectar a recursos Azure, o Azure Private Link permite comunicação privada e segura entre os ambientes locais e os serviços de nuvem. Por exemplo, você pode conectar um data center a um banco de dados Azure sem depender de IPs públicos ou configurações complexas de rede.
Conectividade B2B
O Azure Private Link permite compartilhar recursos com segurança com parceiros externos, clientes ou outras organizações. Se você oferece um serviço personalizado hospedado no Azure, pode disponibilizá-lo pelo Private Link para que clientes autorizados o acessem de forma privada.
Azure Private Link e emparelhamento de VNets
O Private Link e o emparelhamento de VNets conectam recursos com segurança no Azure, mas seus métodos e casos de uso são bastante diferentes.
O emparelhamento de VNets do Azure permite conectar duas ou mais VNets na mesma região ou em regiões diferentes. Essa conexão privada permite que recursos de uma rede se comuniquem com os da outra.
O Azure Private Link, por sua vez, conecta suas VNets Azure a serviços Azure e de parceiros por um ponto de extremidade privado.
Azure Private Link
- Objetivo: Proteger e simplificar a conectividade com serviços Azure ou de parceiros na sua VNet.
- Funcionamento: Cria um ponto de extremidade privado na VNet que se conecta diretamente ao serviço de destino, sem passar pela internet pública.
Principais benefícios
- Segurança reforçada: Reduz a exposição a ameaças ao eliminar o acesso pela internet pública.
- Configuração de rede simplificada: Simplifica a configuração evitando regras complexas de firewall.
- Desempenho aprimorado: Oferece conexões de baixa latência e alta largura de banda entre seus recursos e o serviço de destino.
- Custo-benefício: Reduz os custos de transferência de dados de saída usando o backbone da Microsoft.
Emparelhamento de VNets do Azure
- Objetivo: Conectar duas ou mais VNets na mesma região ou em regiões diferentes.
- Funcionamento: Estabelece uma conexão direta entre as VNets, permitindo a comunicação entre recursos das duas redes.
Principais benefícios
- Comunicação fluida: Permite que recursos em VNets diferentes interajam como se estivessem na mesma rede.
- Compartilhamento eficiente de recursos: Permite compartilhar recursos como contas de armazenamento ou máquinas virtuais entre VNets.
- Gerenciamento centralizado: Simplifica o gerenciamento ao tratar as redes emparelhadas como uma única rede lógica.
Quando usar cada opção
Use o Azure Private Link quando:
- precisar se conectar a serviços Azure, como Storage e SQL Database, ou a serviços de terceiros
- quiser melhorar a segurança isolando seus recursos da internet pública
- quiser simplificar a configuração da rede e reduzir o trabalho de gerenciamento.
Use o emparelhamento de VNets do Azure quando:
- precisar conectar duas ou mais VNets na sua assinatura Azure
- quiser compartilhar recursos entre VNets
- quiser criar uma topologia mais complexa, como uma arquitetura hub-and-spoke.
Azure Private Link e Virtual Network Gateway
Um Virtual Network Gateway (VNG) no Azure é um recurso que permite comunicação segura entre sua VNet Azure e outras redes, como ambientes locais ou outras VNets.
O VNG oferece duas opções de implantação: VPN Gateway e ExpressRoute Gateway.
Um VPN Gateway é um tipo específico de VNG. Ele envia tráfego criptografado pela internet pública. Conexões site a site, ponto a site e VNet a VNet usam um gateway de VPN.
O ExpressRoute Gateway também é um tipo específico de VNG. Ele envia o tráfego por uma conexão privada dedicada ao configurar o Azure ExpressRoute.
O Private Link, por sua vez, oferece conectividade privada com serviços PaaS do Azure, como Storage e SQL Database, e outros recursos Azure em uma VNet.
O Private Link e o VNG oferecem abordagens diferentes de conectividade no Azure, cada uma com características e casos de uso próprios.
Tipo de conectividade
- Private Link oferece acesso privado a serviços PaaS do Azure e serviços próprios ou de parceiros na VNet usando pontos de extremidade privados.
- VNG permite conexões seguras entre redes locais e VNets, tanto privadas quanto pela internet pública.
Caminho de rede
- Private Link mantém o tráfego no backbone da Microsoft, eliminando a exposição à internet pública.
- VNG pode encaminhar tráfego criptografado pela internet pública ou oferecer roteamento privado a partir da rede local usando ExpressRoute.
Escopo de acesso
- Private Link oferece controle granular de acesso a recursos específicos em uma VNet.
- VNG fornece acesso a redes inteiras, em vez de recursos específicos.
Endereçamento IP
- Private Link usa endereços IP privados, reduzindo a superfície de ataque.
- VNG exige um IP público para o componente de gateway de VPN.
Conectividade entre regiões
- Private Link oferece suporte à conexão com serviços em diferentes regiões Azure.
- VNG normalmente se limita a recursos na mesma região do gateway.
Casos de uso
Use o Private Link quando:
- quiser se conectar com segurança a serviços PaaS do Azure ou outros recursos Azure na VNet
- precisar reduzir a latência e melhorar a segurança.
Use o VNG quando:
- precisar conectar sua rede local à VNet Azure
- precisar fornecer acesso remoto aos recursos da VNet.
Virtual Network Gateway e emparelhamento de VNets
Além das informações anteriores, vale destacar as principais diferenças entre o VNG e o emparelhamento de VNets.
Tipos de conexão
VNG
- VPN site a site: Conecta redes locais a VNets Azure.
- VPN ponto a site: Conecta clientes individuais, como usuários remotos, a VNets Azure.
- VNet a VNet: Conecta duas VNets Azure por VPN ou ExpressRoute.
- ExpressRoute: Fornece conexões privadas dedicadas entre a infraestrutura local e o Azure.
Emparelhamento de VNets
- Emparelhamento na mesma região: Conecta duas VNets na mesma região Azure.
- Emparelhamento global de VNets: Conecta VNets em regiões diferentes, permitindo a conectividade entre regiões.
Segurança e criptografia
- VNG oferece criptografia de ponta a ponta (IPsec) para conexões VPN e usa circuitos privados para ExpressRoute. Garante comunicação segura em redes potencialmente não confiáveis, como a internet.
- A comunicação pelo emparelhamento de VNets não é criptografada por padrão, pois usa o backbone do Azure, mas permanece segura e isolada da internet pública.
Roteamento e fluxo de tráfego
VNG
- Oferece roteamento dinâmico via BGP e estático para gerenciar o tráfego entre redes conectadas, além de roteamento transitivo quando o BGP está habilitado.
- Conecta recursos locais e Azure ou várias VNets por VPN ou ExpressRoute.
Emparelhamento de VNets
- O roteamento simples e plano elimina a necessidade de túneis VPN ou criptografia. Os recursos em VNets emparelhadas se comunicam diretamente usando seus IPs privados.
- O roteamento automático evita configurações complexas, tornando-o mais simples do que um VNG.
- O emparelhamento de VNets não oferece roteamento transitivo por padrão.
Complexidade
VNG
- A configuração mais complexa exige gateways de VPN, intervalos de IP, tabelas de rotas e, possivelmente, configurações personalizadas de BGP.
- O VNG pode ser usado para redes híbridas entre ambientes locais e Azure, adicionando complexidade em comparação ao emparelhamento de VNets.
Emparelhamento de VNets
- Emparelhar duas VNets é simples e exige pouca configuração: basta habilitar o emparelhamento e gerenciar as tabelas de rotas, se necessário.
Azure Private Link e Azure ExpressRoute
O Azure ExpressRoute e o Azure Private Link são dois serviços de rede distintos no Azure, cada um com características e casos de uso específicos.
Conectividade
- ExpressRoute estabelece uma conexão privada dedicada entre a infraestrutura local e o Azure usando conexões físicas como MPLS ou Ethernet.
- Private Link permite acesso privado a serviços PaaS do Azure e serviços próprios ou de parceiros em VNets Azure usando pontos de extremidade privados.
Arquitetura
- ExpressRoute usa conexões físicas dedicadas, sem passar pela internet pública.
- Private Link mantém o tráfego no backbone da Microsoft, eliminando a exposição à internet pública.
Desempenho
- ExpressRoute oferece alta largura de banda e baixa latência graças às conexões físicas dedicadas.
- Private Link oferece desempenho consistente usando a rede interna da Microsoft.
Segurança
- ExpressRoute fornece uma conexão privada e segura sem atravessar a internet pública.
- Private Link reforça a segurança mantendo os dados na rede Microsoft e protegendo contra a exfiltração de dados.
Custo
- ExpressRoute costuma ter custos maiores devido às conexões físicas dedicadas.
- Private Link é mais econômico, com preços baseados nas horas de uso dos pontos de extremidade privados e nos dados processados.
Complexidade da configuração
- ExpressRoute é mais complexo de configurar e exige coordenação com um provedor de serviços de rede.
- Private Link é mais simples de configurar e gerenciado inteiramente no Azure.
Casos de uso
O Private Link é:
- mais indicado para acesso privado a serviços PaaS do Azure e proteção contra exfiltração de dados
- ideal para organizações que precisam de acesso seguro a serviços Azure específicos, proteção contra vazamentos e uma arquitetura de rede simplificada.
O ExpressRoute é:
- ideal para empresas que exigem conexões de alta largura de banda e baixa latência entre recursos locais e Azure
- adequado para grandes empresas com alta demanda de largura de banda e necessidade de conexões consistentes e de baixa latência.
Disponibilidade do Private Link
O Private Link já está em disponibilidade geral. Os pontos de extremidade privados e os serviços Private Link, hospedados atrás de um balanceador de carga padrão, também estão em disponibilidade geral.
A Microsoft oferece mais detalhes sobre a disponibilidade por serviço.
Como configurar o Azure Private Link
Configurar o Azure Private Link é simples.
Pré-requisitos
- Uma conta Azure com assinatura ativa
- Uma rede virtual (VNet)
- Azure Load Balancer
1. Crie um serviço Private Link associado ao seu serviço. Habilite o acesso pelo Private Link ao serviço ou recurso implantado atrás de um Azure Standard Load Balancer. Os usuários podem acessá-lo de forma privada a partir de suas redes virtuais.
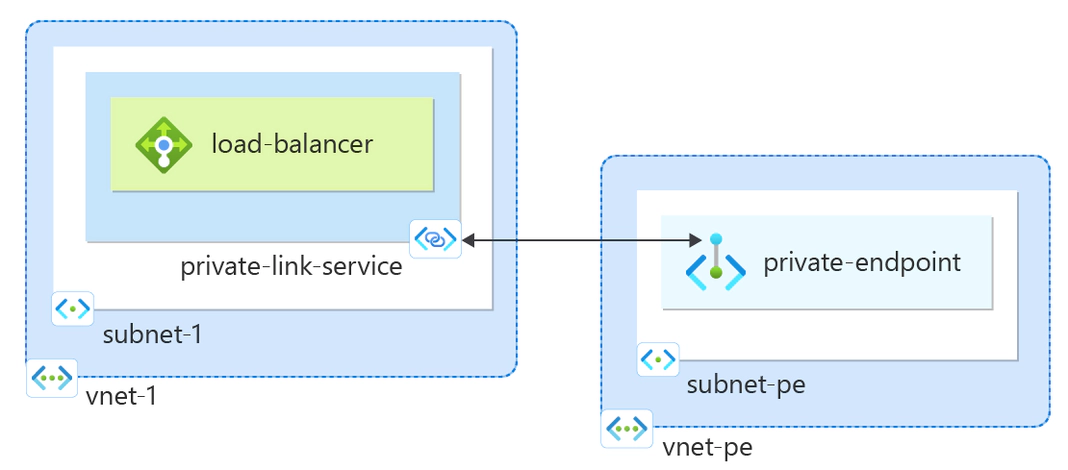
2. Crie um ponto de extremidade privado. Como consumidor, crie na VNet um ponto de extremidade privado que aponte para o serviço desejado. Ele terá um endereço IP privado e será associado ao serviço.
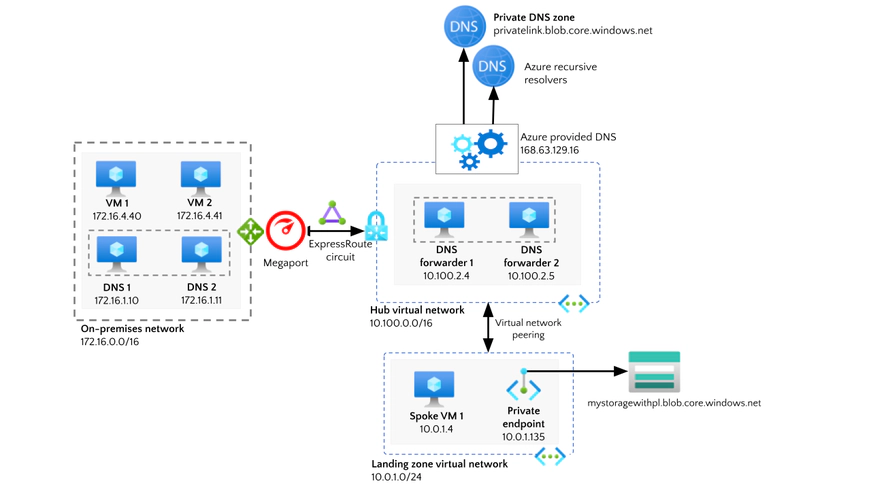
3. Configure a segurança de rede. Configure os grupos de segurança e os grupos de segurança de rede (NSGs) para controlar o tráfego de entrada e saída do ponto de extremidade privado. Você pode definir políticas granulares para garantir que apenas recursos autorizados acessem o serviço.
4. Verifique a conexão. Após a configuração, confirme que a VNet está conectada ao serviço pelo ponto de extremidade privado. Use ferramentas como o Azure Network Watcher para verificar se a conexão foi estabelecida corretamente.
Conclusão
O Azure Private Link oferece diversos benefícios, sendo uma ferramenta essencial para organizações que precisam de conectividade privada, segura e de alto desempenho com serviços Azure.
Seja para melhorar a segurança, simplificar o gerenciamento da rede ou cumprir requisitos de conformidade, o Azure Private Link oferece uma solução flexível e escalável que aprimora a segurança e o desempenho da infraestrutura em nuvem.
Ao usar pontos de extremidade privados e manter o tráfego no backbone do Azure, o Azure Private Link melhora a segurança da rede e oferece maior controle sobre a arquitetura de nuvem. É uma solução ideal para empresas que buscam conexão segura e de baixa latência com serviços Azure críticos, mantendo controle e conformidade.