AWS PrivateLink, explicado
- Cloud networking , Partners
- 17 de maio de 2024
Quem implementa conectividade AWS tem várias opções, incluindo o PrivateLink. Mas quando ele é mais indicado? Detalhamos os usos e benefícios desse método de conectividade privada.
Quando o assunto é conectividade AWS, não faltam opções. Algumas são bastante comuns, como Virtual Gateway (VGW), Transit Gateway (TGW), emparelhamento de VPCs (nuvens privadas virtuais) e Direct Connect (DX).
Outras são mais recentes e atendem a casos específicos, como Gateway Load Balancer (GWLB), VPC Lattice e PrivateLink.
Mas o que é PrivateLink e quando é a melhor escolha? Como pode ser implementado e quais são seus benefícios?
Este artigo responde a essas perguntas sobre AWS PrivateLink.
Índice
O que é exatamente AWS PrivateLink?
O PrivateLink é um mecanismo de rede que permite acessar uma aplicação ou serviço em uma VPC, a “VPC do provedor de serviços”, a partir de clientes em outras VPCs, ou por meio delas, na mesma região AWS. Essas são as “VPCs consumidoras”.
O consumidor acessa o serviço de forma privada por uma interface, o endpoint de VPC, implantada localmente na sua VPC. Não é necessária conectividade com a internet, e todo o tráfego permanece na rede privada AWS.
Também é possível acessar o endpoint por Direct Connect, permitindo conectividade privada de ponta a ponta com aplicações e integrações a partir da LAN/WAN corporativa ou do data center.
É importante destacar que a VPC do provedor e as VPCs consumidoras podem pertencer a contas AWS diferentes.
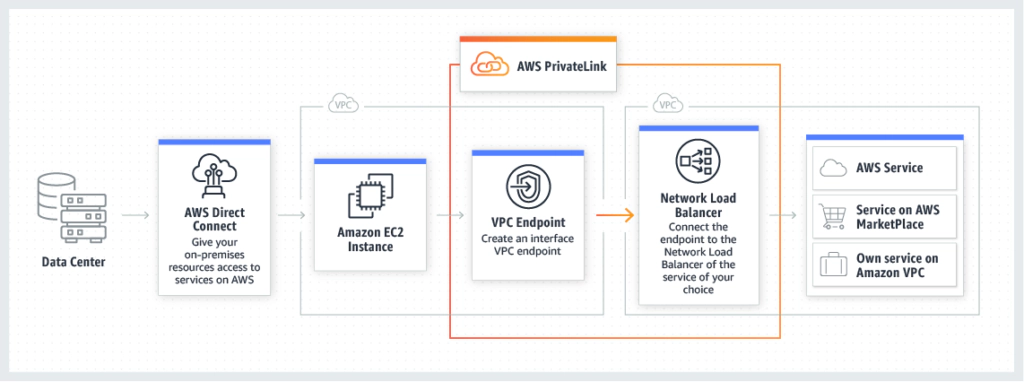
Há três casos de uso principais:
- Serviços internos – Ofereça acesso simples, seguro e privado a uma aplicação em uma VPC para clientes de outra VPC, sem se preocupar com rotas, IPs sobrepostos, grupos de segurança ou firewalls.
- Serviços SaaS – Alguns provedores SaaS que hospedam workloads na AWS usam o PrivateLink para oferecer conexão privada e segura aos clientes. A VPC do serviço pertence ao provedor SaaS, e a consumidora ao cliente.
- Serviços Amazon – Muitos serviços Amazon estão disponíveis diretamente pelo PrivateLink, sem enviar tráfego pela internet. Isso permite caminhos de alto desempenho para serviços de grande volume, como S3, e acesso a serviços específicos a partir de VPCs sem qualquer conexão com a internet.
Benefícios do AWS PrivateLink
A conectividade automatizada, gerenciada e privada do PrivateLink oferece vários benefícios:
- Tráfego seguro – O tráfego nunca atravessa a internet pública, reduzindo a exposição a ameaças. Os IPs privados permitem fornecer e consumir serviços em ambientes protegidos sem internet. Você também pode associar grupos de segurança e anexar uma política de endpoint às interfaces para controlar precisamente o acesso aos serviços.
- Gerenciamento de rede simplificado – Conecte serviços entre contas AWS e VPCs sem regras de firewall, tabelas de rotas, gateways de internet, NAT ou privados, Transit Gateway, emparelhamento ou gerenciamento de CIDR e IPs sobrepostos, simplificando a experiência.
- Melhor escalabilidade – O PrivateLink permite estabelecer acesso unidirecional de várias VPCs consumidoras a uma aplicação ou serviço de forma rápida, eficiente e segura.
- Melhor desempenho – Os endpoints de VPC oferecem 10 Gbps por padrão e escalam automaticamente até 100 Gbps, permitindo caminhos dedicados de alto desempenho para serviços específicos.
Preços do AWS PrivateLink
Na página de preços do PrivateLink, a AWS explica que:
- Cada hora em que o endpoint permanece provisionado em cada zona de disponibilidade é cobrada, independentemente do estado da associação ao serviço.
- A cobrança por hora termina quando o cliente exclui o endpoint.
- Também termina se o proprietário rejeitar a conexão do endpoint e o serviço for posteriormente excluído. Esses endpoints não podem ser reutilizados e devem ser excluídos.
- Há cobrança por gigabyte processado pelo endpoint, independentemente da origem ou do destino.
- Cada fração de hora é cobrada como uma hora completa.
As tarifas dependem do tipo de endpoint. Consulte a página de preços para detalhes específicos e atuais.
AWS PrivateLink e endpoints de VPC
A diferença entre PrivateLink e endpoints de VPC não é imediatamente óbvia. Parte da funcionalidade dos endpoints integra o PrivateLink. Os endpoints são recursos implantados em uma VPC para oferecer um caminho de acesso a serviços.
Existem três tipos:
- Endpoint de interface - É o tipo usado pelo PrivateLink: uma interface de rede com IP na sub-rede da VPC. As solicitações usam diretamente esse IP ou, mais frequentemente, um nome DNS que o resolve. O PrivateLink encaminha as solicitações de forma transparente ao provedor e retorna as respostas.
- Endpoint de gateway - Conecta-se à VPC de forma semelhante a um Internet Gateway (IGW) ou Virtual Gateway (VGW). Não aparece como IP, mas como destino na tabela de rotas. O tráfego para os IPs do serviço passa por ele. Está disponível apenas para S3 e DynamoDB, que também oferecem endpoints de interface, e só pode ser usado por recursos da VPC local.
- Endpoint Gateway Load Balancer - Encaminha tráfego a appliances virtuais, como firewalls, implantados pelo serviço ou arquitetura Gateway Load Balancer.
AWS PrivateLink e emparelhamento de VPCs
Ambos permitem acessar recursos de uma VPC a partir de outra, mas os métodos e casos de uso são diferentes.
O PrivateLink cria uma interface local com IP local para acesso unidirecional a uma aplicação ou porta específica. O emparelhamento cria uma conexão Layer 3 bidirecional entre duas VPCs.
Assim, o PrivateLink permite acessar uma aplicação específica na outra VPC sem tráfego na direção inversa. O emparelhamento permite que todos os recursos das duas VPCs se comuniquem.
O emparelhamento também conecta VPCs em regiões diferentes, ao contrário do PrivateLink. Porém, os dois podem ser combinados para estender o PrivateLink entre regiões.
Principais diferenças:
Conectividade
- AWS PrivateLink: Oferece acesso unidirecional de uma VPC a uma aplicação ou serviço específico em outra, por uma interface local com IP local.
- Emparelhamento de VPCs: Cria uma conexão Layer 3 bidirecional entre duas VPCs, permitindo comunicação entre todos os recursos.
Caso de uso
- AWS PrivateLink: Ideal para disponibilizar um serviço específico a outra VPC com alta segurança e isolamento.
- Emparelhamento de VPCs: Adequado para redes totalmente interligadas em que várias VPCs precisam se comunicar diretamente.
Arquitetura
- AWS PrivateLink: Usa endpoints de interface para conexões privadas aos serviços, simplificando segurança e controle de acesso.
- Emparelhamento de VPCs: Exige uma conexão para cada par de VPCs, aumentando a complexidade com o número de VPCs.
Roteamento transitivo
- AWS PrivateLink: Não oferece suporte. O tráfego fica limitado à conexão do endpoint.
- Emparelhamento de VPCs: Não oferece suporte. Cada VPC precisa estar diretamente emparelhada com todas com que precisa se comunicar.
Conectividade de rede
- AWS PrivateLink: Limitado à região das VPCs, mas pode ser estendido por emparelhamento.
- Emparelhamento de VPCs: Oferece conexões na mesma região e entre regiões diferentes.
Segurança
- AWS PrivateLink: Mantém o tráfego na rede AWS e limita a exposição a um serviço ou aplicação.
- Emparelhamento de VPCs: Permite comunicação segura sem internet pública, mas torna os recursos das VPCs acessíveis entre si.
Complexidade
- AWS PrivateLink: Mais simples para acesso a serviços específicos, com controle de acesso simplificado.
- Emparelhamento de VPCs: Mais complexo à medida que aumentam as VPCs e as conexões necessárias.
Casos de uso
Escolha o AWS PrivateLink se:
- Precisar oferecer acesso a um serviço específico em outra VPC.
- Precisar de acesso unidirecional para controles de segurança mais rigorosos.
- Quiser simplificar a configuração e o gerenciamento das conexões com um serviço.
Escolha o emparelhamento de VPCs se:
- Precisar de comunicação bidirecional completa entre duas ou mais VPCs.
- Sua arquitetura exigir conexão direta entre todos os recursos das VPCs.
- Precisar conectar diretamente VPCs em regiões diferentes.
Transit Gateway e PrivateLink
O Transit Gateway (TGW) é cada vez mais usado para criar conexões roteadas entre várias VPCs. Assim como o emparelhamento, oferece conectividade Layer 3 bidirecional completa, com acesso a todos os recursos das VPCs conectadas.
O PrivateLink oferece acesso unidirecional de uma VPC consumidora a um único serviço na VPC do provedor.
Os dois podem ser combinados para fornecer acesso centralizado a um endpoint PrivateLink a partir de várias VPCs.
Principais diferenças:
Conectividade
- Transit Gateway: Oferece conectividade Layer 3 bidirecional entre várias VPCs e redes locais, com acesso completo aos recursos das VPCs.
- AWS PrivateLink: Oferece acesso unidirecional de uma VPC consumidora a um serviço específico na VPC do provedor.
Caso de uso
- Transit Gateway: Ideal para redes grandes e complexas que exigem roteamento e gerenciamento centralizados de VPCs e redes locais.
- AWS PrivateLink: Mais indicado para disponibilizar serviços específicos com segurança, sem acesso completo à rede.
Arquitetura
- Transit Gateway: Usa um modelo hub-and-spoke no qual cada VPC e rede local se conecta ao gateway.
- AWS PrivateLink: Usa endpoints de interface para conexões privadas, com foco no serviço em vez do acesso à rede inteira.
Roteamento transitivo
- Transit Gateway: Oferece suporte e permite comunicação entre as VPCs conectadas.
- AWS PrivateLink: Não oferece suporte. O tráfego fica limitado ao endpoint entre consumidor e provedor.
Conectividade de rede
- Transit Gateway: Oferece conexões dentro da região e entre regiões.
- AWS PrivateLink: Limitado à região das VPCs, mas pode usar Transit Gateway para acesso centralizado de várias VPCs.
Segurança
- Transit Gateway: Oferece roteamento seguro e controle centralizado entre VPCs e ambientes locais.
- AWS PrivateLink: Mantém o tráfego na AWS e restringe o acesso a serviços específicos.
Complexidade
- Transit Gateway: Configuração inicial mais complexa pelo roteamento centralizado, mas simplifica a gestão contínua de grandes redes.
- AWS PrivateLink: Mais simples para serviços específicos, com criação e gerenciamento diretos de endpoints.
Casos de uso
Escolha o Transit Gateway se:
- Precisar gerenciar e rotear tráfego entre muitas VPCs e redes locais.
- Sua arquitetura exigir roteamento transitivo entre várias VPCs.
- Procurar uma solução escalável que simplifique a gestão e suporte roteamento complexo.
Escolha o AWS PrivateLink se:
- Precisar de acesso privado e seguro a serviços específicos a partir de outra VPC.
- Exigir acesso unidirecional para controles mais rigorosos.
- Quiser uma solução simples para conectividade com serviços na rede AWS.
Transit Gateway e emparelhamento de VPCs
Principais diferenças:
Opções de conectividade
- Emparelhamento de VPCs: Conecta duas VPCs diretamente, sem transitividade. A VPC A pode acessar a VPC B, mas a VPC B não pode chegar à VPC C pela VPC A.
- Transit Gateway: Atua como hub para VPCs e redes locais, permitindo roteamento transitivo por um único gateway.
Arquitetura
- Emparelhamento de VPCs: Cria uma malha em que cada VPC precisa de conexão direta com todas com que se comunica, tornando-se complexo em grandes ambientes.
- Transit Gateway: Usa hub-and-spoke, reduzindo a complexidade de várias conexões de emparelhamento.
Roteamento transitivo
- Emparelhamento de VPCs: Não oferece suporte e exige conexões diretas entre VPCs.
- Transit Gateway: Oferece suporte à comunicação entre VPCs pelo gateway.
Conectividade de rede
- Emparelhamento de VPCs: Limitado à mesma região AWS, embora o emparelhamento entre regiões esteja disponível com considerações adicionais.
- Transit Gateway: Oferece conectividade regional e entre regiões, com maior flexibilidade e escalabilidade.
Complexidade
- Emparelhamento de VPCs: Mais simples para redes pequenas, mas se torna complexo com o aumento das VPCs e conexões.
- Transit Gateway: Configuração inicial mais complexa, mas facilita a gestão e a expansão de grandes redes.
Escala
- Emparelhamento de VPCs: Adequado para redes menores com poucas VPCs.
- Transit Gateway: Projetado para grandes redes com milhares de VPCs e conexões locais.
Limite de largura de banda
- Emparelhamento de VPCs: Depende do tipo de instância e de seus recursos de rede.
- Transit Gateway: Oferece maior capacidade para transferências de grande volume entre VPCs.
Latência
- Emparelhamento de VPCs: Geralmente menor por ser uma conexão direta.
- Transit Gateway: Ligeiramente maior pelo salto adicional, normalmente irrelevante para a maioria das aplicações.
Casos de uso
Escolha o emparelhamento de VPCs se:
- Precisar de conexões diretas e de baixa latência entre poucas VPCs.
- Sua arquitetura for simples e tiver poucas VPCs.
- Quiser evitar os custos adicionais de Transit Gateway.
Escolha o Transit Gateway se:
- Precisar de roteamento transitivo entre várias VPCs e redes locais.
- Gerenciar uma rede grande e complexa com muitas VPCs.
- Precisar de uma solução escalável que simplifique a gestão e suporte alta largura de banda.
AWS Direct Connect e PrivateLink
Principais diferenças:
Conectividade
- AWS Direct Connect: Oferece conexão privada dedicada entre seu data center local e a AWS, evitando a internet pública para uma conexão segura e confiável.
- AWS PrivateLink: Conecta VPCs a serviços AWS ou aplicações próprias hospedadas na AWS usando IPs privados.
Caso de uso
- AWS Direct Connect: Ideal para nuvem híbrida com conexão segura, de baixa latência e alta largura de banda entre infraestrutura local e AWS.
- AWS PrivateLink: Mais indicado para acesso privado e seguro a serviços AWS e SaaS de terceiros a partir da VPC, sem internet pública.
Arquitetura
- AWS Direct Connect: Cria uma conexão física por cross connect em um local Direct Connect. Ela pode ser dividida em interfaces virtuais para separar workloads.
- AWS PrivateLink: Usa Elastic Network Interfaces (ENIs) para criar endpoints de VPC e comunicação privada com os serviços.
Desempenho
- AWS Direct Connect: Oferece desempenho consistente de 50 Mbps a 100 Gbps para workloads de alta taxa de transferência e baixa latência.
- AWS PrivateLink: Geralmente oferece baixa latência na AWS, mas depende da configuração da VPC e dos endpoints usados.
Segurança
- AWS Direct Connect: Isola o tráfego da internet pública e reduz ameaças externas. É possível adicionar criptografia por VPN.
- AWS PrivateLink: Mantém o tráfego na rede AWS e reduz a superfície de ataque. Todo o tráfego permanece privado e seguro.
Custo
- AWS Direct Connect: Inclui conexão física, transferência de dados e cobranças por velocidade da porta e localização.
- AWS PrivateLink: Cobra processamento do endpoint e transferência na rede AWS. Geralmente mais econômico para serviços AWS e aplicações de terceiros.
Complexidade da configuração
- AWS Direct Connect: Exige instalação física e coordenação com AWS e provedores de rede, tornando o início mais complexo e demorado.
- AWS PrivateLink: Mais simples por endpoints criados no AWS Management Console, APIs ou modelos CloudFormation.
Casos de uso
Escolha o AWS Direct Connect se:
- Precisar de conexão segura, dedicada e de alta largura de banda entre infraestrutura local e AWS.
- Suas aplicações exigirem desempenho consistente e baixa latência.
- Transferir grandes volumes entre ambientes locais e AWS.
Escolha o AWS PrivateLink se:
- Precisar acessar serviços AWS ou SaaS de terceiros de forma privada pela VPC.
- Quiser simplificar a arquitetura evitando endpoints expostos à internet.
- Precisar de configuração rápida e simples de conectividade privada na AWS.
PrivateLink entre regiões
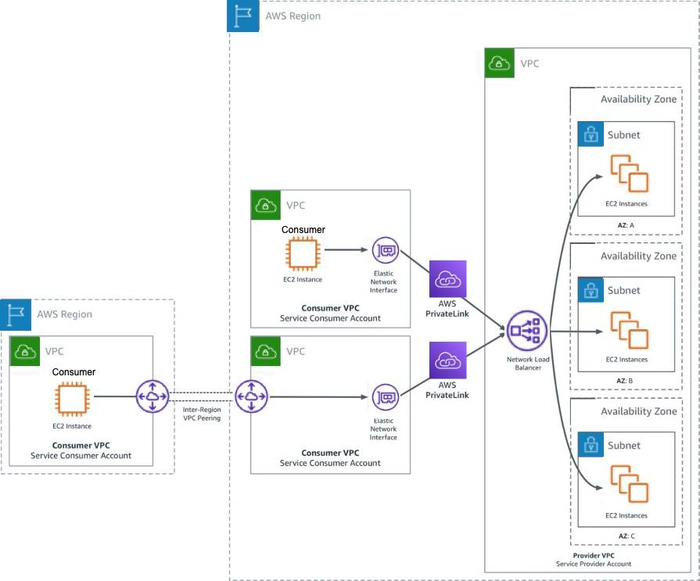
Atualmente, o PrivateLink não está disponível entre regiões: o endpoint consumidor deve estar na mesma região do serviço de endpoint do provedor. Porém, você pode combinar PrivateLink com emparelhamento de VPCs ou Transit Gateways para conectar serviços e consumidores em regiões diferentes.
Isso pode ser feito no lado consumidor ou provedor. Crie uma VPC na região do serviço PrivateLink e implante nela o endpoint. Em seguida, use emparelhamento ou Transit Gateway para conectá-la à VPC desejada na sua região.
Como começar com AWS PrivateLink
Para acessar um serviço PrivateLink, crie um endpoint de interface em uma de suas VPCs. Ele é uma interface de rede com IP na sub-rede da VPC. Os clientes acessam o serviço conectando-se a esse IP.
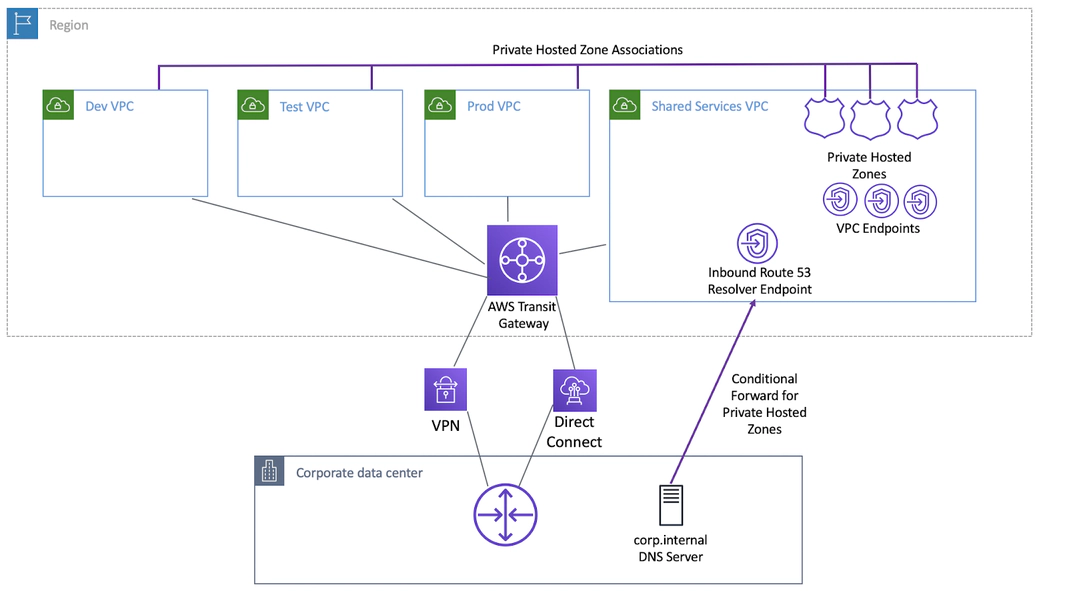
A interface pode ser acessada por clientes da mesma VPC, de outras VPCs por emparelhamento ou Transit Gateway e de ambientes locais por Direct Connect.
Cada endpoint fica em uma única zona de disponibilidade. Para alta disponibilidade, implante várias interfaces em zonas diferentes. O PrivateLink também se integra ao Route 53 Resolver para resolver automaticamente os FQDNs dos serviços para o IP local do endpoint.
A imagem mostra como implantar e acessar os endpoints de outras VPCs e ambientes locais.
Para criar um endpoint, abra a seção VPC do console AWS, selecione Endpoints à esquerda e clique em Create endpoint à direita.
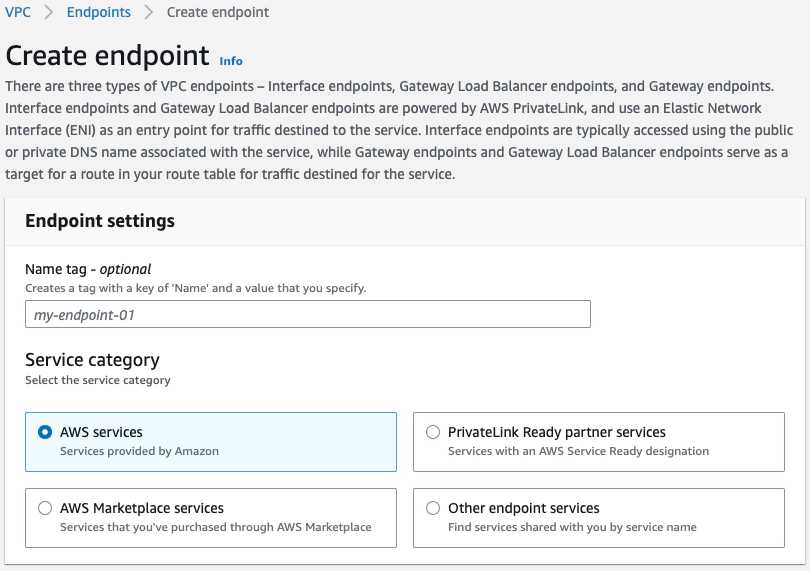
Nessa página, você cria endpoints para serviços nativos AWS, parceiros PrivateLink Ready, AWS Marketplace ou outros serviços PrivateLink.
Os serviços AWS e Marketplace são selecionados em uma lista. Para parceiros PrivateLink Ready e outros serviços de endpoint, é necessário informar o nome do serviço, fornecido pelo provedor.
Na data de publicação, 142 serviços AWS estavam disponíveis pelo PrivateLink, também listados em Create Endpoint. Usos comuns incluem acesso privado a S3, SQS e Systems Manager.
Confira exemplos de serviços SaaS disponíveis pelo PrivateLink no AWS Marketplace.
Você também pode consultar a lista de ofertas dos parceiros tecnológicos AWS para ver opções atuais. Procure a designação “AWS PrivateLink Ready Product”.
AWS PrivateLink com a Megaport
Como AWS Technology Partner de confiança, a Megaport pode estender sua conexão AWS PrivateLink pela rede definida por software (SDN) e pelo backbone privado global.
Isso oferece conectividade simplificada, automatizada e otimizada com serviços AWS, SaaS e aplicações internas a partir de data centers, locais corporativos, WANs, filiais e outras nuvens.
Usando a Megaport como ponto único de interconexão, você conecta recursos AWS a outros provedores com o Megaport Cloud Router (MCR) e obtém conexão AWS de filiais à nuvem com um parceiro de integração SD-WAN no Megaport Virtual Edge (MVE).