Azure Private Linkをわかりやすく解説
- Partners
- 2025年1月24日
Azure Private Linkは、サービスへの安全でスケーラブルな接続を実現する Microsoftの強力なソリューションです。知っておくべき情報をまとめてご紹介します。
ハイブリッドクラウド環境や複数リージョンへのデプロイ、Microsoft Azureのプラットフォームサービスへの安全なアクセスなど、さまざまな要件に対応するため、このハイパースケーラーは多様な接続方法を提供しています。
Azureの柔軟でスケーラブルなソリューションを利用すれば、企業はセキュリティ、パフォーマンス、コンプライアンスの要件に合わせて、オンプレミス環境、遠隔オフィス、他のクラウドプラットフォームをAzureに接続できます。従来のサイト間VPNから、ExpressRouteやAzure Virtual WANのような高度な専用接続まで選択肢があります。今回は、その中でも特に広く利用されているAzure Private Linkを取り上げます。
この総合ガイドで、Azure Private Linkについて詳しくご確認ください。
目次
Azure Private Linkとは?
Azure Private Linkは、仮想ネットワーク(VNet)とAzureのプラットフォームサービス、自社サービス、サードパーティサービスの間に、プライベートで安全な直接接続を提供します。パブリックインターネットを経由する必要はありません。
トラフィックはAzureのプライベートバックボーン内だけを通るため、セキュリティが向上し、パブリックインターネットへの露出が減ります。
Azure Private Linkでは、プライベートIPアドレスを使ってAzureサービスや対応サービスにプライベートにアクセスでき、パブリックIPアドレスが不要になります。VNet内にプライベートエンドポイントを作成する仕組みで、これはプライベートIPアドレスを持ち、対象サービスに安全に接続するネットワークインターフェースです。

Azure Private Linkを利用するメリット
セキュリティの強化
- プライベートなトラフィック: Azure Private Linkでは、オンプレミスネットワークとAzureサービス間のトラフィックがパブリックインターネットから隔離されます。攻撃対象領域を減らし、データの傍受や不正アクセスのリスクを最小限に抑えます。
- アクセス制御: VNet内のプライベートIPアドレスを利用し、Azureサービスへのアクセスを厳密に制御できます。許可されたVNet内のリソースだけがサービスにアクセスできます。
ネットワークアーキテクチャの簡素化
- パブリックIPアドレスが不要: Private LinkではVNet内のプライベートIPアドレスでAzureサービスにアクセスでき、パブリックIPアドレス、VPN、複雑なルーティング設定が不要になります。
- 管理の容易化: プライベート接続で標準のVNetサービスを使うため、ネットワークの設定と継続的な管理が簡素化されます。
パフォーマンスとレイテンシーの改善
- 低レイテンシー: Azure Private LinkはトラフィックをAzureのプライベートバックボーン内に維持し、パブリックインターネット接続よりも低いレイテンシーと安定したパフォーマンスを提供します。
- 安定したスループット: パブリックインターネットの変動する速度に依存しないため、パフォーマンスを予測しやすくなります。これはレイテンシーに敏感なアプリケーションにとって重要です。
コンプライアンスとデータプライバシーの向上
- データ所在地: Azure Private Linkでは、VNetとAzureサービス間のトラフィックがAzureリージョンとプライベートIPアドレス空間内にとどまります。データ所在地やデータ主権に関する規制への対応に重要です。
- コンプライアンス対応の簡素化: すべてのトラフィックをプライベート接続経由でルーティングすることで、厳格なコンプライアンス要件への対応を支援します。特に金融や医療など、機密データを扱う業界で有効です。
拡張性と柔軟性
- シームレスな接続: Azure Private Linkは、Azure PaaSサービス、自社サービス、Azure Marketplace経由のサードパーティサービスへのプライベートアクセスに対応し、幅広いビジネスニーズに柔軟に対応します。
- ハイブリッドとマルチクラウドのシナリオ: ハイブリッドクラウド環境に適しており、Megaportを利用するオンプレミスネットワークとAzure、さらに他のクラウドプラットフォームの間に安全な接続を提供します。
ネットワークセキュリティグループ(NSG)によるセキュリティ態勢の強化
- NSGとプライベートエンドポイントの設定: 特定のAzureサービスへのアクセスをネットワーク内の信頼できるリソースだけに制限し、クラウドリソースとの通信をきめ細かく制御できます。
Azureサービスとのシームレスな連携
- 幅広い対応サービス: Azure Private Linkは、Azure Blob Storage、Azure SQL Database、Azure Cosmos DB、Azure Key Vaultなどに対応しています。重要なサービスをインターネットに公開せず、安全にアクセスできます。
- カスタムサービス: Azureでホストされるカスタムサービスやサードパーティサービスにも安全に接続でき、活用範囲がさらに広がります。
Azure Private Linkの料金
Azure Private Linkの詳しい料金は、AzureのWebサイトで確認できます。
概要として、Private Linkサービス自体は無料ですが、各プライベートエンドポイントには時間単位の料金がかかります。受信データと送信データもGB単位で課金されます。
Azure Private Linkとプライベートエンドポイント
Azure Private Linkはプライベート接続の仕組みを提供し、プライベートエンドポイントはAzureサービスへの接続を実際に実現するネットワークインターフェースです。
つまり、プライベートエンドポイントは、VNetのプライベートIPアドレスを使用するネットワークインターフェースです。
このインターフェースがAzure Private Link対応サービスにプライベートかつ安全に接続します。プライベートエンドポイントを有効にすることで、サービスをVNet内に取り込めます。
プライベートエンドポイント接続
Private Linkは承認モデルを採用しています。利用者は、サービスを利用するためにサービスプロバイダーへ接続を要求できます。
プロバイダーは、その接続を許可するかどうかを判断します。Private Linkによって、自社リソースへのプライベートエンドポイント接続を管理できます。
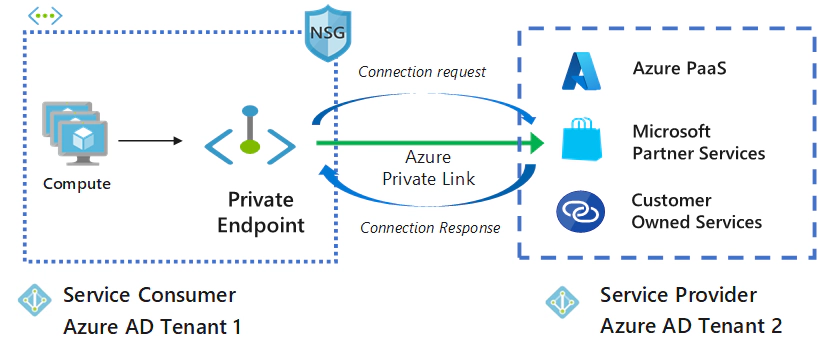
サービスエンドポイントとプライベートエンドポイントの比較
サービスエンドポイントは、Azure StorageやSQL DatabaseなどのAzureサービスにAzureバックボーン経由で安全にアクセスする方法として、2017年に導入されました。サービスのパブリックIPアドレスを利用しながら、VNetからのトラフィックをAzureネットワーク内で安全に流すことで、VNetをサービスへ拡張しました。
プライベートエンドポイントは、より安全でプライベートな方法として2019年に導入されました。トラフィックはプライベートVNet上を流れ、プライベートIPアドレスを使用します。パブリックIPアドレスを公開しないため、Azureサービスへのアクセスの分離性と安全性が高まります。
Azure Private Linkの主なユースケース
Azure Private Linkは汎用性が高く、幅広いシナリオで利用できます。
代表的なユースケースをご紹介します。
Azure PaaSサービスへの安全なアクセス
Azure Blob Storage、Azure SQL Database、Azure Key Vaultなど、多くのAzureサービスにPrivate Link経由でアクセスできます。サービストラフィックをプライベートに維持し、機密データがAzureの安全なネットワークから出ないようにします。パブリックIPアドレスを使用しないため、リソースへの不正アクセス防止にも役立ちます。
VNet間の接続
同一リージョンまたは異なるリージョンに複数のVNetがある場合、Azure Private LinkはVNet間でサービスを安全かつ簡単に接続できます。プライベートエンドポイントにより、トラフィックをインターネットに公開せず、異なるAzureネットワーク間にシームレスなプライベート接続を作成できます。
Azure Marketplaceサービスへのプライベート接続
Azure Marketplaceでは、Private Link経由で利用できる多様なサードパーティサービスやソリューションが提供されています。プライベートエンドポイントを使えば、パブリックIPアドレスなしで安全に接続し、セキュリティとパフォーマンスを向上できます。
ハイブリッドクラウドアーキテクチャ
オンプレミスインフラとAzureリソースを接続するハイブリッドクラウド環境では、Azure Private Linkがオンプレミス環境とクラウドサービス間のプライベートで安全な通信を提供します。例えば、パブリックIPアドレスや複雑なネットワーク設定に頼らず、データセンターをAzureのデータベースへ接続できます。
B2B接続
Azure Private Linkを使うと、外部のパートナー、顧客、他の組織と安全にリソースを共有できます。Azureでカスタムサービスをホストしている場合、Private Link経由で提供することで、許可された顧客がプライベートにアクセスできます。
Azure Private LinkとVNetピアリングの比較
Private LinkとVNetピアリングは、いずれもAzure内でリソースを安全に接続しますが、方法とユースケースは大きく異なります。
Azure VNetピアリングは、同一または異なるリージョンの2つ以上のVNetを接続します。VNet間にプライベート接続を作成し、一方のネットワークのリソースが他方と通信できるようにします。
一方、Azure Private Linkは、プライベートエンドポイントを介してAzure VNetをAzureサービスやパートナーサービスに接続する機能です。
Azure Private Link
- 目的: VNet内でAzureサービスやパートナーサービスへの接続を安全かつ簡単にします。
- 仕組み: VNet内にプライベートエンドポイントを作成し、パブリックインターネットを経由せず対象サービスに直接接続します。
主なメリット
- セキュリティの強化: パブリックインターネット経由のアクセスをなくし、脅威への露出を減らします。
- ネットワーク設定の簡素化: 複雑なファイアウォールルールを避け、設定を簡素化します。
- パフォーマンスの向上: リソースと対象サービス間に低レイテンシーで高帯域幅の接続を提供します。
- コスト効率: Microsoftバックボーンを利用して、送信データの転送コストを削減します。
Azure VNetピアリング
- 目的: 同一または異なるリージョンにある2つ以上のVNetを接続します。
- 仕組み: VNet間に直接接続を確立し、一方のネットワークのリソースが他方と通信できるようにします。
主なメリット
- シームレスな通信: 異なるVNetのリソースが、同じネットワーク内にあるかのように通信できます。
- 効率的なリソース共有: ストレージアカウントや仮想マシンなどをVNet間で共有できます。
- 集中管理: ピアリングされたネットワークを1つの論理ネットワークとして扱い、管理を簡素化します。
どちらを使うべきか
次の場合はAzure Private Linkを使用します。
- StorageやSQL DatabaseなどのAzureサービス、またはサードパーティサービスに接続する場合
- リソースをパブリックインターネットから隔離してセキュリティを高めたい場合
- ネットワーク設定を簡素化し、管理負荷を減らしたい場合。
次の場合はAzure VNetピアリングを使用します。
- Azureサブスクリプション内で2つ以上のVNetを接続する場合
- VNet間でリソースを共有したい場合
- ハブアンドスポークなど、より複雑なネットワークトポロジーを構成したい場合。
Azure Private LinkとVirtual Network Gatewayの比較
AzureのVirtual Network Gateway(VNG) は、Azure VNetとオンプレミス環境や他のVNetなどのネットワーク間で、安全な通信を可能にするリソースです。
VNGには、VPN GatewayとExpressRoute Gatewayの2つのデプロイ方法があります。
VPN GatewayはVNGの一種です。パブリックインターネット経由で暗号化されたトラフィックを送信します。サイト間、ポイント対サイト、VNet間の接続で使用します。
ExpressRoute GatewayもVNGの一種です。Azure ExpressRouteの構成時に、専用プライベート接続でネットワークトラフィックを送信します。
一方、Private Linkは、VNet内のAzure PaaSサービス(Storage、SQL Databaseなど)や他のAzureリソースへのプライベート接続を提供します。
Private LinkとVNGは、Azure接続に異なる方法を提供し、それぞれ固有の特性とユースケースがあります。
接続の種類
- Private Linkは、プライベートエンドポイントを使い、VNet内のAzure PaaSサービスや自社・パートナーサービスへのプライベートアクセスを提供します。
- VNGは、オンプレミスネットワークとVNet間に、プライベート接続またはパブリックインターネット経由の安全な接続を提供します。
ネットワーク経路
- Private Linkは、トラフィックをMicrosoftバックボーン内に維持し、パブリックインターネットへの露出をなくします。
- VNGは、暗号化トラフィックをパブリックインターネット経由で送信するほか、ExpressRouteを使ってオンプレミスネットワークからプライベートにルーティングできます。
アクセス範囲
- Private Linkは、VNet内の特定リソースへのアクセスをきめ細かく制御できます。
- VNGは、特定リソースではなくネットワーク全体へのアクセスを提供します。
IPアドレス
- Private LinkはプライベートIPアドレスを使い、攻撃対象領域を減らします。
- VNGは、VPNゲートウェイの構成要素にパブリックIPアドレスが必要です。
リージョン間接続
- Private Linkは、異なるAzureリージョンのサービスへの接続に対応します。
- VNGは、通常、ゲートウェイと同じリージョンのリソースに限定されます。
ユースケース
次の場合はPrivate Linkを使用します。
- VNet内のAzure PaaSサービスや他のAzureリソースに安全に接続したい場合
- レイテンシーを減らし、セキュリティを高めたい場合。
次の場合はVNGを使用します。
- オンプレミスネットワークをAzure VNetに接続する場合
- VNetリソースへのリモートアクセスを提供する場合。
Virtual Network GatewayとVNetピアリングの比較
ここまでの説明に加え、VNGとVNetピアリングの主な違いをご紹介します。
接続の種類
VNG
- サイト間VPN: オンプレミスネットワークをAzure VNetに接続します。
- ポイント対サイトVPN: リモートユーザーなどの個別クライアントをAzure VNetに接続します。
- VNet間接続: VPNまたはExpressRouteを使って2つのAzure VNetを接続します。
- ExpressRoute: オンプレミスインフラとAzure間に専用プライベート接続を提供します。
VNetピアリング
- リージョン内ピアリング: 同じAzureリージョン内の2つのVNetを接続します。
- グローバルVNetピアリング: 異なるリージョンのVNetを接続し、リージョン間通信を可能にします。
セキュリティと暗号化
- VNGはVPN接続でエンドツーエンド暗号化(IPsec)に対応し、ExpressRouteではプライベート回線を使用します。インターネットなど、信頼できない可能性のあるネットワーク上でも安全な通信を確保します。
- VNetピアリングの通信はAzureバックボーンを使用するため既定では暗号化されませんが、安全性を保ち、パブリックインターネットから隔離されています。
ルーティングとトラフィックフロー
VNG
- BGPによる動的ルーティングと静的ルーティングで接続ネットワーク間のトラフィックを管理します。BGP有効時には推移的ルーティングにも対応します。
- VPNまたはExpressRouteを介してオンプレミスとAzureのリソース、または複数のVNetを接続します。
VNetピアリング
- 単純でフラットなルーティングにより、VPNトンネルや暗号化が不要になります。ピアリングされたVNetのリソースはプライベートIPアドレスでシームレスに通信できます。
- 自動ルーティングで複雑な設定が不要となり、VNGより簡単に利用できます。
- VNetピアリングは、既定では推移的ルーティングに対応しません。
複雑さ
VNG
- 設定は比較的複雑で、VPNゲートウェイ、IPアドレス範囲、ルートテーブル、場合によってはBGPのカスタム設定が必要です。
- オンプレミスとAzure間のハイブリッドネットワークにも利用できるため、VNetピアリングより複雑になります。
VNetピアリング
- 2つのVNetのピアリングは簡単で、最小限の設定で済みます。VNet間のピアリングを有効にし、必要に応じてルートテーブルを管理します。
Azure Private LinkとAzure ExpressRouteの比較
Azure ExpressRouteとAzure Private Linkは、Azureの異なるネットワークサービスで、それぞれ固有の特性とユースケースがあります。
接続
- ExpressRouteは、MPLSやイーサネットなどの物理接続を使い、オンプレミスインフラとAzure間に専用プライベート接続を確立します。
- Private Linkは、プライベートエンドポイントを使い、Azure VNet内のAzure PaaSサービスや自社・パートナーサービスへのプライベートアクセスを提供します。
アーキテクチャ
- ExpressRouteは専用の物理接続を使用し、パブリックインターネットを完全に回避します。
- Private LinkはトラフィックをMicrosoftバックボーン内に維持し、パブリックインターネットへの露出をなくします。
パフォーマンス
- ExpressRouteは専用の物理接続によって高帯域幅と低レイテンシーを提供します。
- Private LinkはMicrosoftの内部ネットワークを使い、安定したパフォーマンスを提供します。
セキュリティ
- ExpressRouteはパブリックインターネットを通らず、安全なプライベート接続を提供します。
- Private LinkはデータをMicrosoftネットワーク内に維持し、データ流出から保護することでセキュリティを強化します。
コスト
- ExpressRouteは専用の物理接続を使うため、一般的にコストが高くなります。
- Private Linkはコスト効率が高く、プライベートエンドポイントの利用時間と処理データ量に基づいて課金されます。
設定の複雑さ
- ExpressRouteは設定が複雑で、ネットワークサービスプロバイダーとの調整が必要です。
- Private Linkは設定が簡単で、Azure内ですべて管理できます。
ユースケース
Private Linkは次の用途に適しています。
- Azure PaaSサービスへのプライベートアクセスとデータ流出対策
- 特定のAzureサービスへの安全なアクセス、データ漏えい対策、ネットワークアーキテクチャの簡素化が必要な組織。
ExpressRouteは次の用途に適しています。
- オンプレミスとAzureリソース間に高帯域幅・低レイテンシー接続が必要な企業
- 高い帯域幅要件があり、安定した低レイテンシー接続を必要とする大企業。
Private Linkの提供状況
Private Linkは現在、一般提供されています。プライベートエンドポイントと、標準ロードバランサーの背後にあるPrivate Linkサービスも一般提供されています。
サービスごとの提供状況は、Microsoftの詳細情報をご確認ください。
Azure Private Linkの設定方法
Azure Private Linkの設定は簡単です。
前提条件
- 有効なサブスクリプションを持つAzureアカウント
- 仮想ネットワーク(VNet)
- Azure Load Balancer
1. Private Linkサービスを作成します。Azure Standard Load Balancerの背後にデプロイされたサービスやリソースを、Private Link経由で利用できるようにします。サービスの利用者は、自分の仮想ネットワークからプライベートにアクセスできます。
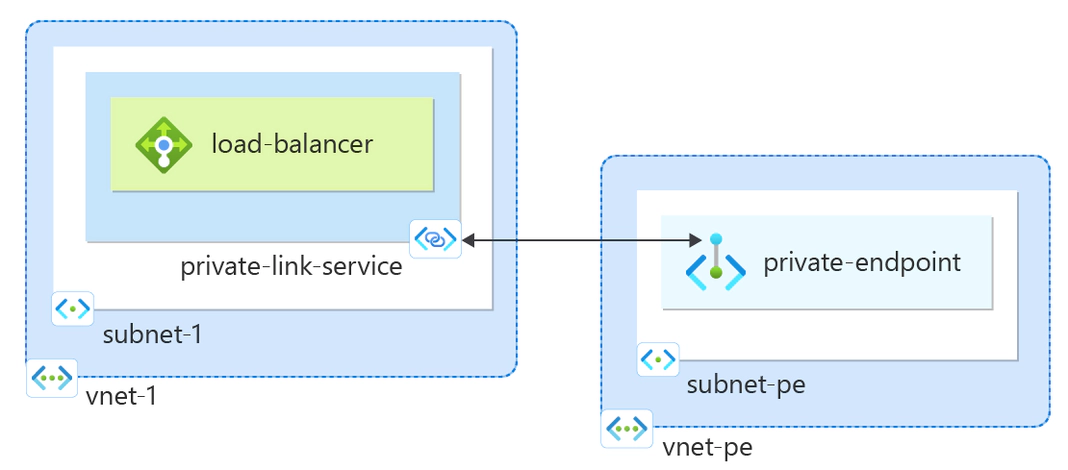
2. プライベートエンドポイントを作成します。利用者として、接続したいサービスを参照するプライベートエンドポイントをVNet内に作成します。このエンドポイントにはプライベートIPアドレスが割り当てられ、サービスに関連付けられます。
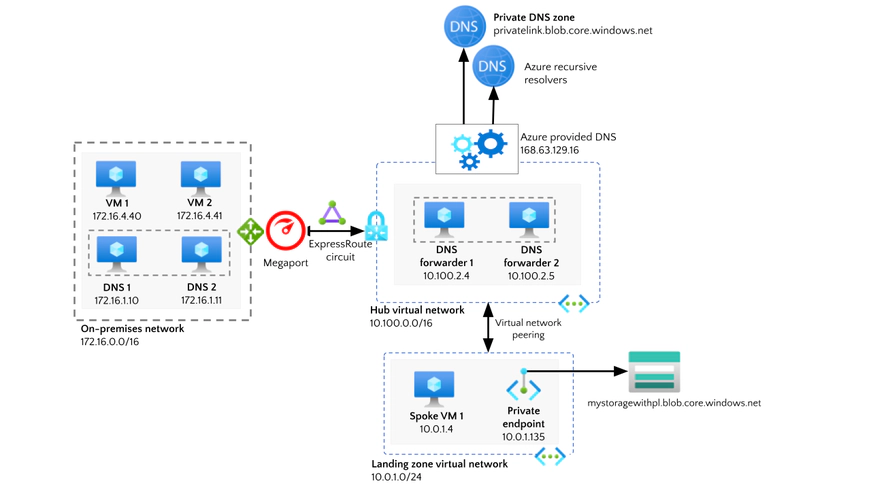
3. ネットワークセキュリティを設定します。セキュリティグループとネットワークセキュリティグループ(NSG)を設定し、プライベートエンドポイントとの送受信トラフィックを制御します。きめ細かいアクセスポリシーにより、許可されたリソースだけがサービスにアクセスできるようにします。
4. 接続を確認します。設定後、VNetがプライベートエンドポイント経由でサービスに接続していることを確認します。Azure Network Watcherなどのツールで、接続が正しく確立されているか確認できます。
まとめ
Azure Private Linkには多くのメリットがあり、Azureサービスへのプライベートで安全な高性能接続を必要とする組織にとって重要なツールです。
セキュリティの強化、ネットワーク管理の簡素化、コンプライアンス要件への対応など、Azure Private Linkは柔軟でスケーラブルなソリューションとして、クラウドインフラの安全性とパフォーマンスを高めます。
プライベートエンドポイントを利用してトラフィックをAzureバックボーン内に維持することで、ネットワークセキュリティの強化に加え、クラウドアーキテクチャをより適切に制御できます。管理とコンプライアンスを維持しながら、重要なAzureサービスへの安全で低レイテンシーな接続を求める企業に適したソリューションです。
Microsoft Azureへのその他の接続方法もご覧ください。