AWS PrivateLinkをわかりやすく解説
- Cloud networking , Partners
- 2024年5月17日
AWS接続にはPrivateLinkを含むさまざまな選択肢があります。PrivateLinkが最適なのはどのような場合でしょうか。このプライベート接続の用途とメリットを解説します。
AWSへの接続方法には多くの選択肢があります。一般的なものには、Virtual Gateway(VGW)、Transit Gateway(TGW)、VPC(仮想プライベートクラウド)ピアリング、Direct Connect(DX)があります。
より新しく、特定の用途に適した選択肢として、Gateway Load Balancer(GWLB)、VPC Lattice、PrivateLinkもあります。
では、PrivateLinkとは何でしょうか。どのような場合に最適で、どう実装でき、どんなメリットがあるのでしょうか。
この記事で、AWS PrivateLinkに関するこうした疑問にお答えします。
目次
AWS PrivateLinkとは?
PrivateLinkは、あるVPC(「サービスプロバイダーVPC」)内のアプリケーションやサービスに、同じAWSリージョンの他のVPC内、またはそのVPCを経由するクライアントがアクセスできるネットワークの仕組みです。利用側のVPCは「コンシューマーVPC」と呼ばれます。
利用者は、自身のVPC内に配置されたインターフェース(VPCエンドポイント)からプライベートにサービスへアクセスします。インターネット接続は不要で、トラフィックはすべてAWSのプライベートネットワーク内に維持されます。
VPCエンドポイントにはDirect Connect経由でもアクセスでき、企業のLAN/WANやデータセンターからアプリケーションや連携サービスへのエンドツーエンドのプライベート接続を実現できます。
サービスプロバイダーVPCとコンシューマーVPCは、それぞれ異なるAWSアカウントに属していても構いません。
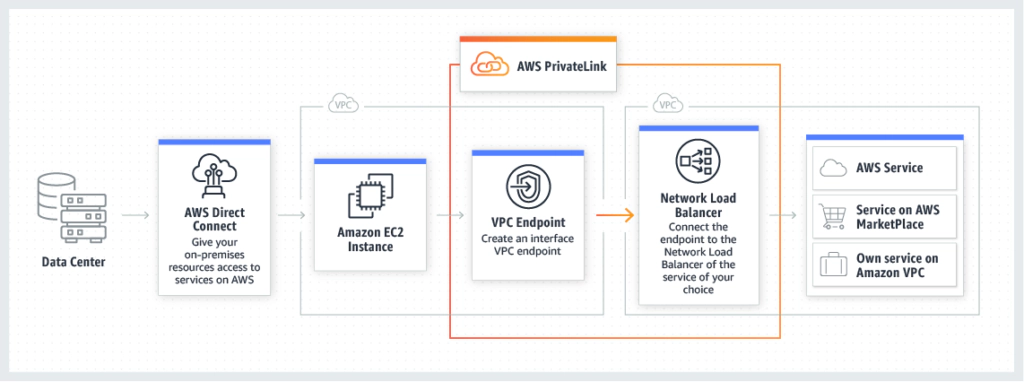
PrivateLinkには主に3つのユースケースがあります。
- 社内サービス – 別のVPC内のクライアントに、自社VPCのアプリケーションへの簡単で安全なプライベートアクセスを提供できます。経路、IPアドレスの重複、セキュリティグループ、ファイアウォールを気にする必要はありません。
- SaaSサービス – AWSでワークロードをホストする一部のSaaSプロバイダーは、PrivateLinkで顧客に安全なプライベート接続を提供します。この場合、サービス側VPCはSaaSプロバイダー、利用側VPCは顧客が所有します。
- Amazonサービス – 多くのAmazonサービスをPrivateLink経由で直接利用でき、インターネットにトラフィックを送る必要がありません。S3などの大容量サービスへの高性能経路を構築でき、インターネット接続がまったくないVPCから特定のAWSサービスを利用することもできます。
AWS PrivateLinkのメリット
PrivateLinkの自動化されたマネージド型プライベート接続には、次のメリットがあります。
- 安全なトラフィック – パブリックインターネットを通らず、さまざまなサイバー脅威への露出を減らします。プライベートIP接続により、インターネット接続のない保護された環境からのサービス提供や利用も可能です。インターフェースエンドポイントにセキュリティグループを関連付け、エンドポイントポリシーを追加して、アクセスできる利用者を厳密に制御できます。
- ネットワーク管理の簡素化 – ファイアウォールルール、ルートテーブル、インターネット・NAT・プライベートゲートウェイ、Transit Gateway、VPCピアリング、VPCのCIDR管理や重複IPへの対応なしで、アカウントやVPCをまたぐサービスを接続できます。
- 拡張性の向上 – 多数のコンシューマーVPCからアプリケーションやサービスへの一方向アクセスを確立でき、迅速、効率的かつ安全に拡張できます。
- パフォーマンスの向上 – AWS PrivateLinkのVPCエンドポイントは、既定で10 Gbpsに対応し、自動的に最大100 Gbpsまで拡張します。特定サービスへの高性能な専用経路を構築できます。
AWS PrivateLinkの料金
AWSはPrivateLinkの料金ページで、次のように説明しています。
- 各アベイラビリティゾーンでVPCエンドポイントがプロビジョニングされている時間に対し、サービスとの関連付け状態にかかわらず課金されます。
- エンドポイントを削除すると時間単位の課金が終了します。
- サービス所有者がエンドポイントの接続を拒否し、そのサービスが削除された場合も課金が終了します。そのエンドポイントは再利用できないため、削除が必要です。
- 送信元や宛先にかかわらず、エンドポイントで処理されるデータにGB単位の処理料金がかかります。
- 1時間未満の利用も1時間として課金されます。
料金はエンドポイントの種類によって異なります。詳しい最新情報は料金ページをご確認ください。
AWS PrivateLinkとVPCエンドポイントの比較
PrivateLinkとVPCエンドポイントの違いは、すぐにはわかりにくいかもしれません。実際、VPCエンドポイントの機能の一部がPrivateLinkに含まれます。VPCエンドポイントは、さまざまなサービスへのアクセス経路としてVPC内に配置するリソースです。
種類は3つあります。
- インターフェースエンドポイント - PrivateLinkで使用する種類です。VPCサブネット内にIPアドレスを持つネットワークインターフェースです。そのIP、または通常はIPに名前解決されるDNS名へリクエストを送信します。PrivateLinkがバックエンドのプロバイダーへ透過的に転送し、応答を返します。
- ゲートウェイエンドポイント - Internet Gateway(IGW)やVirtual Gateway(VGW)と同様にVPCへ接続します。VPC内のIPではなくルートテーブルの宛先として表示され、サービスのIP宛てのトラフィックがそこへルーティングされます。S3とDynamoDBのみで利用でき、両サービスはインターフェースエンドポイントにも対応します。利用できるのは同じVPCのリソースだけです。
- Gateway Load Balancerエンドポイント - Gateway Load Balancerサービスやアーキテクチャでデプロイされたファイアウォールなどの仮想ネットワークアプライアンスへ、トラフィックを誘導します。
AWS PrivateLinkとVPCピアリングの比較
PrivateLinkもVPCピアリングも、別のVPC内のリソースへアクセスできますが、仕組みと用途は異なります。
PrivateLinkはローカルIPを持つインターフェースを作成し、特定アプリケーションやポートへの一方向アクセスを提供します。VPCピアリングは2つのVPC間に双方向のLayer 3接続を作成します。
つまりPrivateLinkでは、利用側から別のVPCの特定アプリケーションへアクセスし、逆方向には通信を開始しません。VPCピアリングでは両VPCのすべてのリソースが相互通信できます。
VPCピアリングは異なるリージョンのVPCも接続できますが、PrivateLink単体ではできません。ただし、両者を組み合わせてリージョン間へ拡張できます。
主な違い:
接続
- AWS PrivateLink: ローカルIPのインターフェースを介し、別のVPCの特定アプリケーションやサービスへの一方向アクセスを提供します。
- VPCピアリング: 2つのVPC間に双方向Layer 3接続を作成し、すべてのリソースが通信できます。
ユースケース
- AWS PrivateLink: 高い安全性と分離性を維持し、特定サービスを別のVPCへ提供する場合に適しています。
- VPCピアリング: 複数のVPCが直接通信するフルメッシュネットワークに適しています。
アーキテクチャ
- AWS PrivateLink: インターフェースエンドポイントでサービスにプライベート接続し、アクセス制御とセキュリティを簡素化します。
- VPCピアリング: 各VPCペアにピアリングが必要で、VPC数の増加に伴い複雑になります。
推移的ルーティング
- AWS PrivateLink: 非対応です。トラフィックはエンドポイント接続に限定されます。
- VPCピアリング: 非対応です。通信するVPC同士には直接ピアリングが必要です。
ネットワーク接続
- AWS PrivateLink: VPCがあるAWSリージョン内に限定されますが、VPCピアリングで他リージョンへ拡張できます。
- VPCピアリング: リージョン内・リージョン間の直接接続に対応します。
セキュリティ
- AWS PrivateLink: トラフィックをAWS内に維持し、公開対象を特定サービスに限定します。
- VPCピアリング: パブリックインターネットを使わず安全に通信できますが、両VPCのリソースが互いにアクセス可能になります。
複雑さ
- AWS PrivateLink: 特定サービスへのアクセスを簡単に設定でき、アクセス制御も簡素です。
- VPCピアリング: VPC数とピアリング数が増えると管理が複雑になります。
ユースケース
次の場合はAWS PrivateLinkを選択します。
- 別のVPCの特定アプリケーションやサービスへのアクセスを提供する場合。
- 厳格なセキュリティ制御のため、一方向アクセスが必要な場合。
- 特定サービスへの接続設定と管理を簡素化したい場合。
次の場合はVPCピアリングを選択します。
- 2つ以上のVPC間で完全な双方向通信が必要な場合。
- 接続VPCのすべてのリソースに直接接続する必要がある場合。
- 異なるリージョンのVPCを直接接続したい場合。
Transit GatewayとPrivateLinkの比較
Transit Gateway(TGW)は、複数のVPC間にルーティング接続を作成するサービスとして利用が増えています。VPCピアリングと同様に、完全な双方向Layer 3接続を提供し、接続VPCの全リソースへアクセスできます。
一方、PrivateLinkはコンシューマーVPCからプロバイダーVPC内の単一サービスへの一方向アクセスを提供します。
両者を組み合わせると、複数VPCからPrivateLinkエンドポイントへのアクセスを集約できます。
主な違い:
接続
- Transit Gateway: 複数のVPCとオンプレミス間に完全な双方向Layer 3接続を提供し、接続VPCの全リソースへアクセスできます。
- AWS PrivateLink: 利用側VPCから提供側の特定サービスへの一方向アクセスを提供します。
ユースケース
- Transit Gateway: 多数のVPCとオンプレミスの集中管理・ルーティングが必要な、大規模で複雑な構成に適しています。
- AWS PrivateLink: ネットワーク全体を公開せず、特定サービスを安全に提供する場合に適しています。
アーキテクチャ
- Transit Gateway: 各VPCとオンプレミスをゲートウェイへ接続するハブアンドスポーク構成です。
- AWS PrivateLink: インターフェースエンドポイントで接続し、ネットワーク全体ではなくサービス単位の通信に重点を置きます。
推移的ルーティング
- Transit Gateway: 対応しており、接続されたVPC同士が通信できます。
- AWS PrivateLink: 非対応で、トラフィックは利用側と提供側のエンドポイント接続に限定されます。
ネットワーク接続
- Transit Gateway: リージョン内・リージョン間接続に対応し、柔軟にVPCを接続できます。
- AWS PrivateLink: 同一リージョンに限定されますが、Transit Gatewayで複数VPCのアクセスを集約できます。
セキュリティ
- Transit Gateway: VPCとオンプレミス間の安全なルーティングと集中制御を提供します。
- AWS PrivateLink: トラフィックをAWS内に維持し、アクセスを特定サービスに限定します。
複雑さ
- Transit Gateway: 集中ルーティングの初期設定は複雑ですが、大規模ネットワークの日常管理を簡素化します。
- AWS PrivateLink: エンドポイントの作成・管理が簡単で、特定サービスへのアクセスを容易に設定できます。
ユースケース
次の場合はTransit Gatewayを選択します。
- 多数のVPCとオンプレミスのトラフィックを管理・ルーティングする場合。
- 複数VPC間で推移的ルーティングが必要な場合。
- 複雑なルーティングに対応し、管理を簡素化するスケーラブルな方法が必要な場合。
次の場合はAWS PrivateLinkを選択します。
- 別のVPCから特定サービスへの安全なプライベートアクセスを提供する場合。
- 厳格なセキュリティ制御のため、一方向アクセスが必要な場合。
- AWS内で特定サービスに簡単に接続したい場合。
Transit GatewayとVPCピアリングの比較
主な違い:
接続方法
- VPCピアリング: 2つのVPCを直接接続しますが、推移的ではありません。VPC AはVPC Bへ接続できても、VPC BはVPC A経由でVPC Cへ接続できません。
- Transit Gateway: 複数VPCとオンプレミスのハブとなり、推移的ルーティングに対応します。単一ゲートウェイで管理を簡素化します。
アーキテクチャ
- VPCピアリング: 通信が必要なVPCごとに直接ピアリングするメッシュ構成で、多数のVPCでは複雑になります。
- Transit Gateway: 各VPCをゲートウェイへつなぐハブアンドスポーク構成で、複数ピアリングの複雑さを軽減します。
推移的ルーティング
- VPCピアリング: 非対応で、VPC間に直接接続が必要です。
- Transit Gateway: 対応しており、ゲートウェイ経由でVPC同士が通信できます。
ネットワーク接続
- VPCピアリング: 同一リージョン内が基本ですが、追加の考慮事項を伴うリージョン間ピアリングも利用できます。
- Transit Gateway: リージョン内・リージョン間接続に対応し、柔軟性と拡張性に優れます。
複雑さ
- VPCピアリング: 小規模では簡単ですが、VPCとピアリングの増加で複雑になります。
- Transit Gateway: 初期設定は複雑ですが、大規模環境の管理と拡張を簡素化します。
規模
- VPCピアリング: VPC数の少ない小規模ネットワークに適しています。
- Transit Gateway: 数千のVPCやオンプレミス接続を持つ大規模ネットワーク向けです。
帯域幅の制限
- VPCピアリング: インスタンスタイプとネットワーク機能に依存します。
- Transit Gateway: 大規模なVPC間転送に適した高い帯域幅容量を提供します。
レイテンシー
- VPCピアリング: 直接接続のため、一般に低くなります。
- Transit Gateway: 追加ホップで若干増えますが、通常は多くのアプリケーションで無視できる程度です。
ユースケース
次の場合はVPCピアリングを選択します。
- 少数のVPC間に低レイテンシーの直接接続が必要な場合。
- VPC数が少なく、構成が単純な場合。
- Transit Gatewayの追加コストを避けたい場合。
次の場合はTransit Gatewayを選択します。
- 複数VPCとオンプレミス間に推移的ルーティングが必要な場合。
- 多数のVPCを持つ大規模で複雑なネットワークを管理する場合。
- 管理を簡素化し、高帯域幅に対応するスケーラブルな方法が必要な場合。
AWS Direct ConnectとPrivateLinkの比較
主な違い:
接続
- AWS Direct Connect: オンプレミスのデータセンターとAWS間に専用プライベート接続を提供します。パブリックインターネットを避け、安全で信頼できる通信を実現します。
- AWS PrivateLink: VPC内のプライベートIPを使い、VPCとAWSサービスや自社アプリケーションをプライベートに接続します。
ユースケース
- AWS Direct Connect: オンプレミスとAWS間に安全で低レイテンシー・高帯域幅の接続が必要なハイブリッドクラウドに適しています。
- AWS PrivateLink: VPCからAWSサービスやサードパーティSaaSへ、インターネットに公開せずアクセスする場合に適しています。
アーキテクチャ
- AWS Direct Connect: Direct Connect拠点のクロスコネクトで物理接続を確立します。複数の仮想インターフェースに分割してワークロードを分離できます。
- AWS PrivateLink: Elastic Network Interfaces(ENI)でVPCエンドポイントを作成し、サービスとプライベート通信します。
パフォーマンス
- AWS Direct Connect: 50 Mbps~100 Gbpsの安定した高性能接続を提供し、高スループット・低レイテンシーの用途に適しています。
- AWS PrivateLink: AWS内で通常は低レイテンシーですが、VPC構成や利用するエンドポイントに依存します。
セキュリティ
- AWS Direct Connect: インターネットから隔離し、外部脅威への露出を減らします。VPNで暗号化も追加できます。
- AWS PrivateLink: トラフィックをAWS内に維持して攻撃対象領域を減らし、プライベートで安全な通信を実現します。
コスト
- AWS Direct Connect: 物理接続、データ転送、ポート速度や拠点に応じた追加料金がかかります。
- AWS PrivateLink: エンドポイントのデータ処理とAWS内の転送に課金されます。サービスやサードパーティアプリへのアクセスでは一般に低コストです。
設定の複雑さ
- AWS Direct Connect: 物理作業とAWS・ネットワークプロバイダーとの調整が必要で、初期設定に時間がかかります。
- AWS PrivateLink: AWS Management Console、API、CloudFormationテンプレートで簡単にエンドポイントを作成できます。
ユースケース
次の場合はAWS Direct Connectを選択します。
- オンプレミスとAWS間に安全な高帯域幅の専用接続が必要な場合。
- 安定した低レイテンシーのネットワーク性能が必要な場合。
- オンプレミスとAWS間で大量のデータを転送する場合。
次の場合はAWS PrivateLinkを選択します。
- VPCからAWSサービスやサードパーティSaaSへプライベートにアクセスする場合。
- インターネット公開エンドポイントを避け、構成を簡素化したい場合。
- AWS内でプライベート接続を迅速かつ簡単に設定したい場合。
リージョン間のPrivateLink
現在、PrivateLinkはリージョン間では利用できません。コンシューマーVPCエンドポイントは、提供側のエンドポイントサービスと同じリージョンに必要です。ただし、VPCピアリングやTransit Gatewayピアリングを組み合わせれば、異なるリージョンのサービスと利用者を接続できます。
利用側または提供側で接続を拡張できます。PrivateLinkサービスのあるリージョンにVPCとPrivateLinkエンドポイントを作成し、VPCピアリングまたはTransit Gatewayで自分のリージョンのVPCへ接続します。
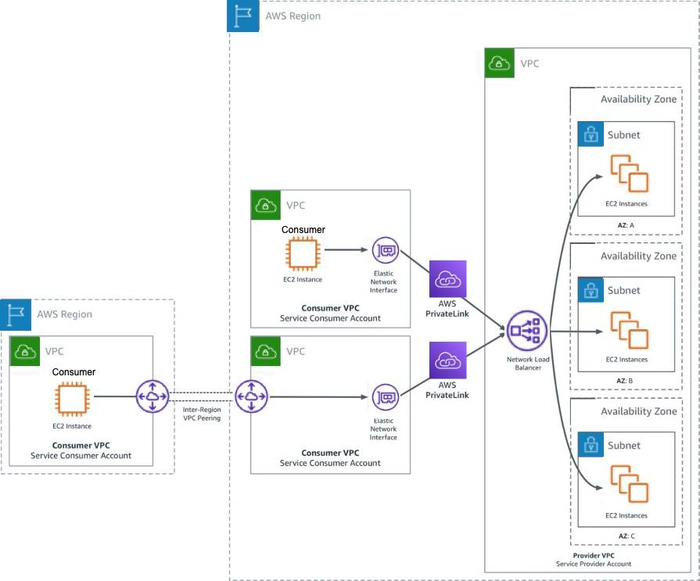
AWS PrivateLinkの利用を開始する方法
PrivateLinkのサービスに接続するには、自分のVPC内にインターフェースVPCエンドポイントを作成します。VPCサブネット内のIPを持つネットワークインターフェースで、クライアントはそのIPに接続してサービスを利用します。
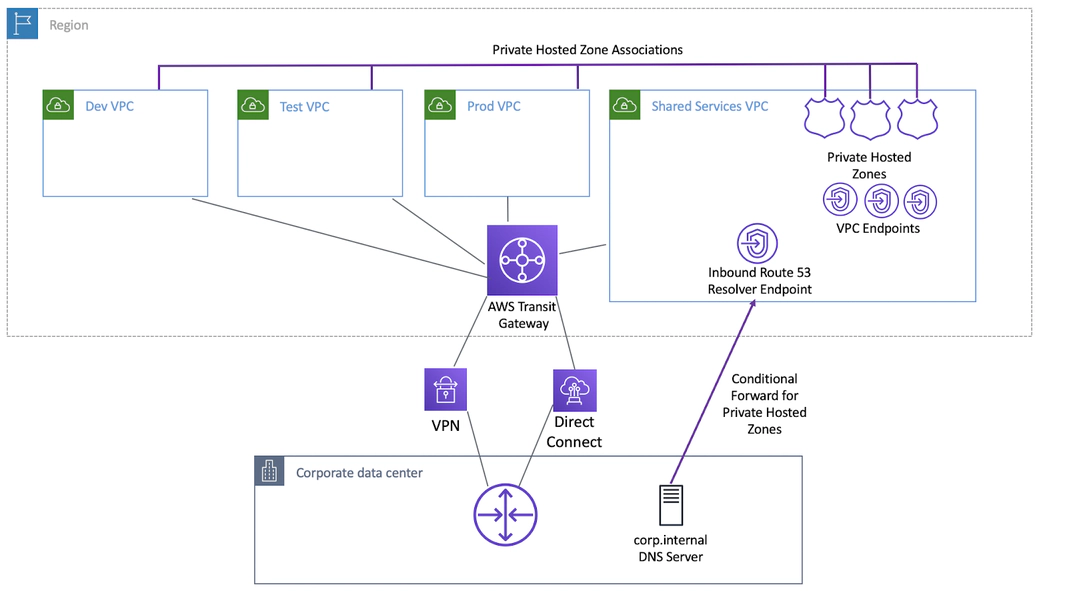
同じVPCのクライアントは直接、他のVPCはピアリングやTransit Gateway経由、オンプレミスはDirect Connect経由でアクセスできます。
エンドポイントは単一のアベイラビリティゾーンに配置されるため、高可用性には複数ゾーンへの配置が必要です。Route 53 Resolverとの連携により、サービスのFQDNをローカルエンドポイントのIPへ自動的に名前解決できます。
次の図は、他のVPCやオンプレミスからのアクセスとデプロイ構成を示しています。
AWSコンソールのVPCセクションを開き、左側の「Endpoints」を選び、右側のCreate endpointをクリックします。
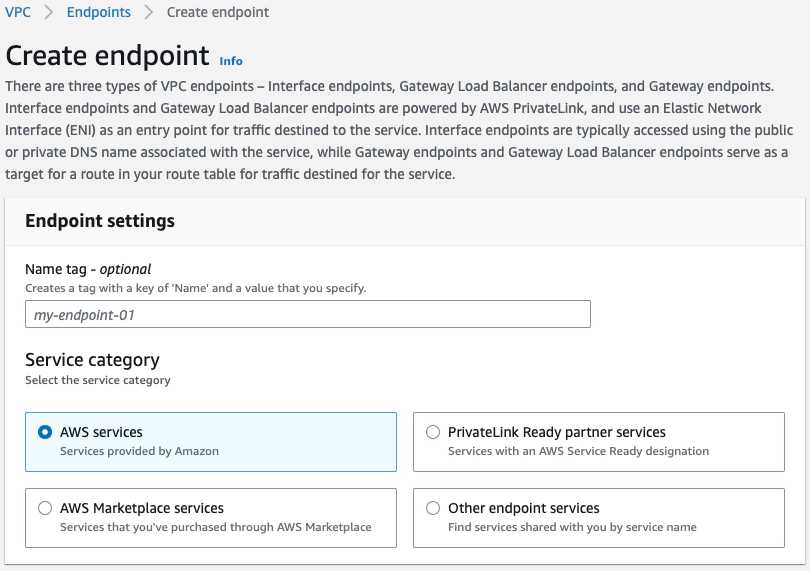
このページでは、AWSネイティブサービス、PrivateLink Readyパートナー、AWS Marketplace、その他のPrivateLinkサービスへのエンドポイントを作成できます。
AWSとMarketplaceのサービスは一覧から選択できます。PrivateLink Readyパートナーやその他のサービスでは、プロバイダーから提供されるサービス名の入力が必要です。
執筆時点では142のAWSサービスがPrivateLinkに対応しており、Create Endpointページにも表示されます。S3、SQS、Systems Managerへのプライベートアクセスが代表的な用途です。
AWS Marketplaceで利用できるSaaSサービスの例もご確認ください。
最新の対応製品は、AWSテクノロジーパートナーの一覧でも確認できます。「AWS PrivateLink Ready Product」の表記を探してください。
MegaportでAWS PrivateLinkを利用する
信頼できるAWS Technology PartnerであるMegaportは、ソフトウェア定義型ネットワーク(SDN)によって、AWS PrivateLink接続をグローバルなプライベートバックボーン上へ拡張できます。
データセンター、企業拠点、WAN、支社、他のクラウド環境から、AWSサービス、SaaS、社内アプリケーションへの接続を簡素化・自動化・最適化します。
Megaportを単一の相互接続ポイントとして使えば、Megaport Cloud Router(MCR)でAWSリソースを他のクラウドへ接続できます。また、Megaport Virtual Edge(MVE)のSD-WAN連携パートナーを利用して、支社からAWSへの接続を実現できます。