AWS Cloud WANとは?メリット、ユースケース、導入のベストプラクティス
- Partners
- 2026年6月15日
AWS Cloud WANの仕組み、主なメリット、制限、ユースケース、 導入のベストプラクティスを解説します。
AWS環境が複数のリージョンやアカウントに拡大するにつれて、ネットワークの管理はますます難しくなることがあります。最初は少数の仮想プライベートクラウド(VPC)だったものが、接続、ルーティングポリシー、セキュリティ要件が複雑に絡み合う環境へと急速に変化する可能性があります。
AWS Cloud WANは、グローバルネットワークの構築と運用を一元化することで、この課題を解決するために設計されました。組織は、各リージョンでネットワークサービスやルーティング設定を個別に管理する代わりに、可視性とポリシー管理を一元化した単一のグローバルネットワークアーキテクチャを利用できます。
このガイドでは、AWS Cloud WANの概要、仕組み、主なメリットと制限、そして組織が導入を検討すべきタイミングについて解説します。
AWS Cloud WANとは?
AWS Cloud WANは、複数のAWSリージョンとオンプレミス環境にまたがるグローバルな広域ネットワークの構築と運用を簡素化するマネージドサービスです。
従来、リージョンやアカウントをまたいでワークロードを接続する組織は、VPCピアリング、AWS Transit Gateway、独自のルーティング設定を組み合わせることが一般的でした。これらの方法は効果的ですが、環境の規模が拡大するにつれて管理が難しくなることがあります。
AWS Cloud WANは、一元管理できる代替手段を提供します。グローバルなネットワークバックボーンを構築し、分散したAWS環境全体で一貫した接続性を実現するとともに、管理、可視化、ポリシー適用のための単一のコントロールプレーンを提供します。
AWS Cloud WANの仕組み
AWS Cloud WANの中心となるのは、複数のAWSリージョンにまたがるグローバルバックボーンとして機能するコアネットワークです。このコアネットワークは、環境全体でトラフィックをどのようにルーティング、セグメント化、保護するかを定めたポリシーによって管理されます。
複数のコンポーネントが連携して、これらの機能を実現します。
コアネットワーク
コアネットワークは、リージョンやアカウントをまたいでAWSリソースを接続する、基盤となる接続フレームワークを提供します。
セグメント
セグメントにより、組織は環境、アプリケーション、事業部門間のトラフィックを論理的に分離できます。例えば、本番、開発、テストの各環境を別々のセグメントで運用しながら、一元管理を維持できます。
アタッチメント
アタッチメントは、リソースをCloud WAN環境に接続します。接続できるものには、以下が含まれます。
- VPC
- VPN接続
- Direct Connectゲートウェイ。
ネットワーク機能グループ
ネットワーク機能グループにより、組織はトラフィックをファイアウォールなどのセキュリティおよび検査サービスに経由させ、ネットワーク内のトラフィックの流れをより細かく制御できます。
これらのコンポーネントが一体となって、AWS Cloud WANの一元管理されたネットワークアーキテクチャを構成します。このアーキテクチャは、一貫した接続性とポリシー適用を維持しながら、複数のリージョンに拡張できます。
AWS Cloud WANが解決するネットワークの課題
大規模なAWS環境における最大の課題の一つが、複数のリージョンとアカウントにまたがる接続性の管理です。
従来のネットワーク手法では、管理者が複数のネットワークサービスを個別に設定し、維持する必要があることが少なくありません。環境が拡大するにつれて、ルーティングポリシー、接続要件、セキュリティ制御の標準化がますます難しくなる可能性があります。
AWS Cloud WANは、以下の方法でこれらの課題に対応します。
- 単一のコントロールプレーンによるネットワーク管理の一元化
- リージョンやアカウントをまたいだ一貫した接続性の提供
- ポリシーベースの自動化による手動設定の削減
- ネットワーク全体の可視性の向上
- 新しいAWSリージョンへのネットワーク拡張の簡素化
- 異なる環境や事業部門に対応した論理的なセグメント化のサポート。
この一元化されたアプローチは、大規模なAWS導入環境全体の一貫性を高めながら、運用の複雑さを軽減するのに役立ちます。
AWS Cloud WANと従来のAWSネットワークの比較
AWS Cloud WANは、AWSのすべてのネットワークサービスを置き換えるものではありませんが、従来のアーキテクチャとは異なる運用モデルを提供します。
従来のアプローチ | AWS Cloud WAN |
複数のネットワークコンポーネントを個別に管理 | 単一のコントロールプレーンによる一元管理 |
リージョンやアカウントごとに個別のルーティング設定 | ポリシーに基づく統合されたネットワーク管理 |
手動でのデプロイと更新 | より高度な自動化機能 |
限定的なエンドツーエンドの可視性 | ネットワーク全体を一元的に可視化 |
規模の拡大に伴い運用が複雑になる可能性 | 複数リージョンへの拡大を簡素化する設計 |
AWS Cloud WANが適している組織
AWS Cloud WANは、以下のような、地理的に分散した大規模なAWS環境を持つ組織に特に適しています。
- 複数リージョンで事業を展開する組織: 複数の地理的リージョンで事業を展開する企業は、一元化されたグローバルネットワークによって接続管理を簡素化できます。
- 大企業: 多数のVPCやAWSアカウントを管理する組織は、管理を簡素化するスケーラブルなネットワークモデルのメリットを得られます。
- 複数の事業部門や組織単位を持つ組織: 部門、アプリケーション、環境間で厳密なネットワークのセグメント化が必要な企業は、Cloud WANのセグメントを利用することで、分離を維持しながらすべてを一元管理できます。
AWS Cloud WANのメリット
デプロイと管理の迅速化
Cloud WANは、複数のアカウントやリージョンにまたがる大規模なAWS環境のデプロイと管理に必要な時間を短縮できます。自動化機能により、組織はリージョンをまたぐネットワークコンポーネントの作成と更新をより効率的に行えます。
可視性の向上
管理者は、ネットワーク全体の接続性とトラフィックフローを一元的に把握できるため、監視とトラブルシューティングが容易になります。
セキュリティとポリシー管理の改善
ポリシーを一元的に適用することで、組織はリージョンやネットワークセグメント全体に一貫したセキュリティ制御を実施できます。
ネットワークのセグメント化
Cloud WANは、アプリケーション、環境、事業部門間のトラフィック分離を可能にします。これにより、組織は運用要件に対応しながら、セキュリティ境界を維持できます。
トラフィックの信頼性とパフォーマンスの向上
AWS Cloud WANは、複雑な環境全体の管理を簡素化しながら、トラフィックの信頼性とアプリケーションのパフォーマンスを向上させることができます。
AWSネットワークサービスとの統合
Cloud WANはAWS Network Managerと統合されており、組織が統一された操作環境を通じてネットワークサービスを連携、管理できるようにします。
AWS Cloud WANの制限
Cloud WANには大きなメリットがありますが、ネットワーク管理者は導入前にその制限も理解しておく必要があります。
コストに関する考慮事項
コアネットワークリソース、VPCアタッチメント、処理、データ転送にかかる料金は、環境の規模が拡大するにつれて増加する可能性があります。リージョン間トラフィックのコストも、慎重に管理しなければ大幅に膨らむおそれがあります。
運用の複雑さ
Cloud WANは管理を一元化しますが、複数のリージョンやアカウントにまたがる環境には、引き続き慎重な計画、ガバナンス、運用の専門知識が必要です。また、組織内でCloud WANの知識を蓄積するために、追加のトレーニングが必要になる場合もあります。
ルーティングの制約
ネットワーク管理者は、以下の点に注意する必要があります。
- 一部のルーティングシナリオはサポートされない場合があります
- 静的ルートは通常サポートされていません
- Transit Gatewayピアリングは同じリージョン内のリソースに限定されます
- 既存のDirect ConnectゲートウェイとのASNの競合を回避する必要があります。
技術的な制限
以下のような状況では、さらに複雑さが増す可能性があります。
- リージョン間の証明書関連の問題
- 一部の状況における不完全なBGPサポート
- Direct Connectコミュニティのサポートがないこと。
これらの点は、計画および設計段階で評価する必要があります。
AWS Cloud WANの導入を成功させるには
AWS Cloud WANの導入を成功させるには、明確に定義された戦略から始めることが重要です。
- コアネットワークポリシーを定義する: コアネットワークポリシーは、接続性、セグメント化、セキュリティ、トラフィック管理の基盤となります。
- 必要なコンポーネントをデプロイする: コアネットワーク、セグメント、アタッチメント、関連リソースがすべてデプロイされ、適切に設定されていることを確認します。
- 段階的に移行する: すべてを一度に移行するのではなく、ワークロードを段階的に移動し、各段階で接続性とパフォーマンスを検証します。
- 継続的に監視し、最適化する: 継続的な監視により、チームはポリシーを調整し、セグメント化戦略を改善し、ネットワークのパフォーマンスを継続的に最適化できます。
MegaportがAWS Cloud WANを補完する方法
AWSのワークロードをオンプレミス環境に接続する組織にとって、接続性はネットワークアーキテクチャ全体の重要な要素であり続けます。
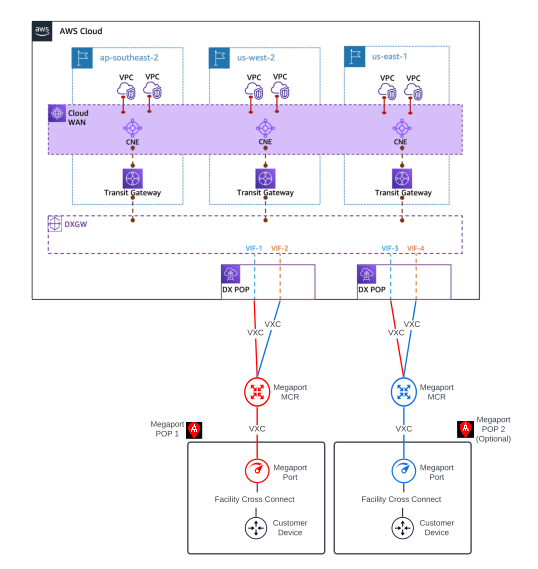
Megaport対応ロケーションは、AWS Direct Connect接続を使用してAWSに接続します。ワークロードが配置されているAWSリージョンに関連付けられた各ロケーションにつき、1つの接続を使用します。以下に示すように、各AWS Direct Connect接続にTransit VIFをデプロイし、各ロケーションから一意のIPプレフィックスを広報します。
AWS Cloud WANのデプロイ方法
コアネットワークポリシーを定義し、セグメント化戦略を設計したら、通常は以下の4つの大きなステップに沿ってデプロイします。
1. Megaport PortまたはMegaport Cloud Routerを作成する
PortまたはMegaport Cloud Router(MCR)を作成して、Megaportネットワークへの接続を確立します。
Portは、お客様のロケーションと接続先のサービスプロバイダー間でポイントツーポイント接続を実現する高速インターフェースを提供します。一方、MCRはMegaportプラットフォーム内で仮想ルーティング機能を提供します。
2. VXCを作成し、AWS接続を設定する
次に、Virtual Cross Connect(VXC)を作成します。VXCは、Megaportネットワーク上のAWS接続ポイントへのLayer 2 Ethernet接続を提供します。
接続後は、AWS Hosted Connectionを設定できます。これは、事前にプロビジョニングされたネットワーク回線を通じてオンデマンド接続を提供するAWS Direct Connectサービスです。
3. AWS VPCを作成して設定する
接続が確立したら、各AWSリージョンに必要なVPCを作成し、Transit Gatewayに接続します。
4. AWS Cloud WANを作成して設定する
最後に、AWS Cloud WANをデプロイし、AWSの手順に従って、リージョンと環境を接続するために必要なコアネットワーク、セグメント、アタッチメント、ポリシーを設定します。
組織が複数のリージョンにAWS環境を拡大する中で、適切に設計された接続戦略とAWS Cloud WANを組み合わせることで、よりスケーラブルで一元管理されたネットワークアーキテクチャを構築できます。