AWSとMicrosoft Azure環境を接続する方法:総合ガイド
- Partners , Integrations
- 2022年5月12日
主要な2つのクラウドプロバイダーを接続する理由、利用できる方法、 自社に適した選択肢を解説します。
目次
アプリケーションのパフォーマンスを最適化するため、ネットワークの信頼性、セキュリティ、コスト効率の向上を目指す企業のIT部門では、ハイブリッドクラウドやマルチクラウドのアーキテクチャが一般的になっています。
クラウドへの移行が進むにつれ、主要なハイパースケーラーであるAmazon Web Services(AWS)とMicrosoft Azureを接続し、将来に備えたネットワークを構築して、ワークロード間のレイテンシーを最小限に抑える方法を求める企業が増えるのは自然な流れです。
なぜクラウドを接続する必要があるのか?メリットとユースケース
複数のクラウドプロバイダーを利用するだけでは、将来への備えとして十分ではありません。リモートワークの普及、サイバー犯罪の増加、顧客の期待の高まりにより、クラウド環境の最適化が一層重要になっています。最も簡単で効果的な方法は、クラウド同士をプライベートに接続すること、つまりクラウド間ルーティングの導入です。
クラウド環境の相互接続には多くのメリットがあり、新たなユースケースも生まれます。データ冗長化と災害復旧によるリスク軽減、ネットワークパフォーマンスの向上、クラウド間に直接経路を設けることによる距離・レイテンシー・ホップ数の削減、最適なサービスを選べる柔軟性などです。これらは顧客からの評価向上にもつながります。
詳しくは、ブログクラウドを相互接続すべき3つの理由をご覧ください。
クラウド間接続:マルチクラウドをさらに進める考え方
クロスクラウドはマルチクラウドインフラの新しい考え方であり、クラウド環境を接続する有力な理由です。複数のクラウドプラットフォームやサービス、ここではAWSとAzureを使って、単一のアプリケーションやワークロードを実行し、運用負荷を減らします。単に複数のクラウドを利用するマルチクラウドとは異なります。
VMwareのDave Wolpert氏は次のように説明しています。「クロスクラウドによって、アプリケーション開発に新たな可能性が生まれます。SaaSプロバイダーはクラウドデータプラットフォームの上にアプリケーションを構築し、あらゆるパブリッククラウドのデータにアクセスして利用できます。」
これは、データ所有権とデプロイ時間という2つの課題を解決します。両クラウド間で自由度と柔軟性が高まります。この比較的新しい仕組みは進化の途中で、主要企業も対応機能を開発していますが、クラウドを接続し、企業や支社に必要な主要アプリケーションとSaaS製品を定めた後の戦略目標として有効です。
本題の、2つのクラウドワークロードの接続に戻りましょう。当社のお客様であるグローバルな小売ブランドを例にします。この企業はAWSとAzureでECサイトを運用し、両クラウドにミラー構成のアプリケーションをデプロイしています。
セキュリティポリシーを適用するため、一部のトラフィックをデータセンターへ戻します。ただし、すべてのトラフィックに同じポリシーを適用する必要はありません。データセンターのネットワークリソースを節約するため、残りを各クラウドのエッジに維持し、AWSとAzure間のレイテンシーを減らしたいと考えています。
接続方法は3つあり、それぞれに長所と短所があります。VPNトンネルが最も一般的ですが、当ブログの読者ならご存じのとおり、当社は最善の方法とは考えていません。
AWSとAzureのクラウド環境を接続する方法
1. VPNトンネルを設定する
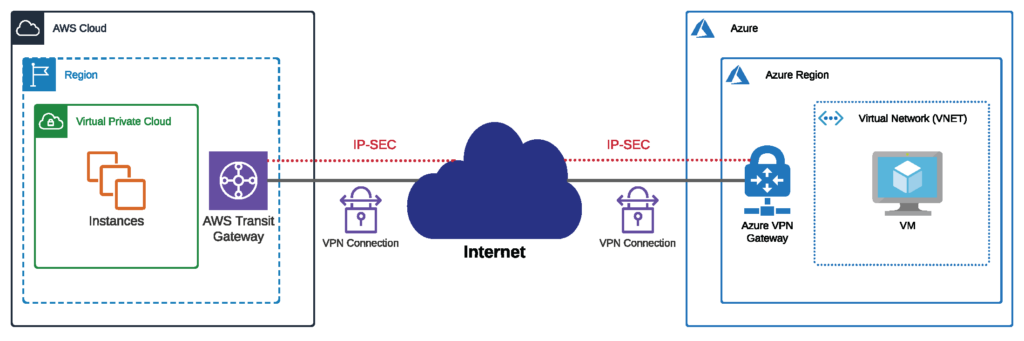
AWSとMicrosoft Azure間でパブリックインターネットを使ってVPNトンネルを設定する方法は、オンラインで多く紹介されています。実績のある従来型の方法ですが、次のような短所があります。
- スループットが限られます。計算負荷の高いワークロードでは複数のトンネルが必要となり、ECMP(等コストマルチパスルーティング)や負荷分散の管理に多くの時間がかかります。
- パブリックインターネット経由のルーティングを予測できません。
- Border Gateway Protocol(BGP)の経路ハイジャックによるセキュリティ侵害の可能性があります。
- インターネット経由のクラウド送信データには、プロバイダーがGB単位で料金を課します。高額になることがあり、クラウド予算の大きな割合を占める場合があります。
VPNトンネルは、小規模で低リスクのクラウド利用では安価で簡単な選択肢です。一方、高帯域幅ワークロードや機密情報を扱う企業、特に金融サービスや政府機関には推奨されません。
2. プライベート回線を構築する
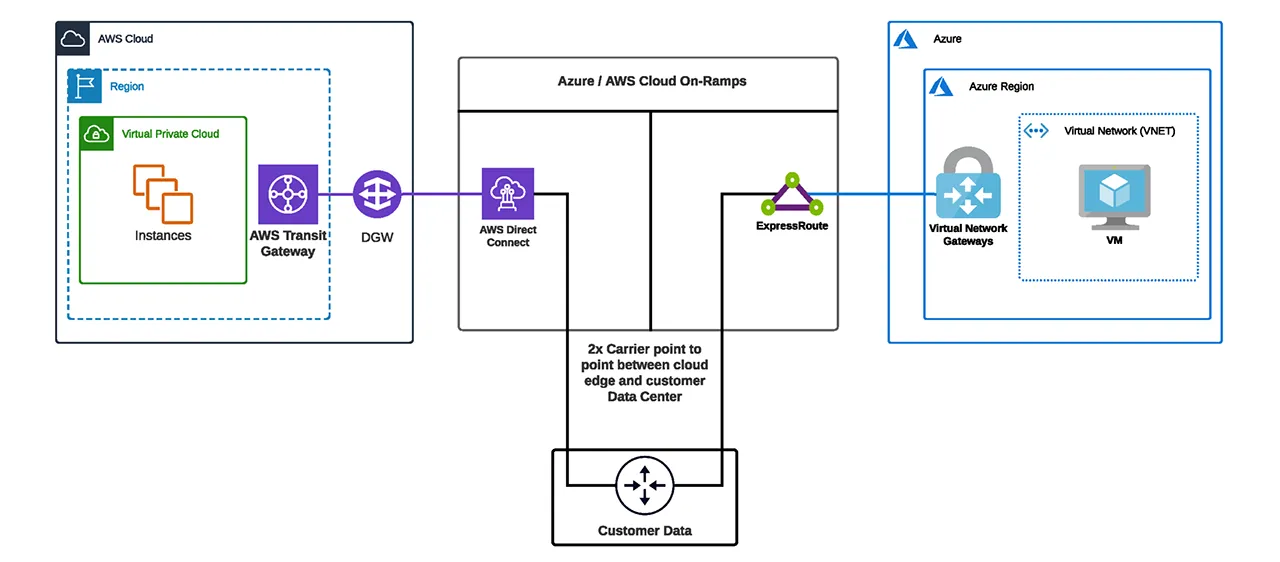
2つ目は、通信事業者から専用回線を購入し、両ハイパースケーラーへのプライベート回線を構築する方法です。不安定で脆弱なパブリックインターネットを経由せず、クラウドプロバイダーへ接続できます。
ただし、この方法にも短所があります。長期契約が必要となるため、コストが高くなります。一般的に18~24か月の契約と45~90日の設置期間が必要です。帯域幅の増強には数か月かかることがあり、縮小したくても長期契約により未使用回線を維持しなければなりません。
そのため、AWSとMicrosoft Azureを接続する方法としては、最も高額になる可能性があります。
トラフィックの折り返しによるレイテンシーも残ります。各クラウドにプライベート回線があっても、データセンターやオンプレミスのルーティング機器を経由する必要があります。両クラウドがデータ交換する際は、AWSからプライベート接続でオンプレミスまたはコロケーション環境へ戻り、別のプライベート接続でAzureへ向かいます。
VPNトンネルより信頼性が高いとしても、レイテンシーは課題として残ります。オンプレミスインフラや相応のコロケーション設備も必要で、年間予算に追加の設備投資を見込む必要があります。
一方、パブリックインターネットより強化されたセキュリティと優れたネットワークパフォーマンス、管理の簡素化というメリットがあります。
3. 仮想ルーターでプライベート接続を設定する
VPNトンネルが最も一般的ですが、Megaport Cloud Router(MCR)のような仮想ルーターを使うプライベート接続も増えています。パブリックインターネットを通さずにデータを送信することで、安全性、信頼性、コスト面のメリットが得られます。また、次の作業や費用も不要になります。
- オンプレミス環境へのトラフィックの折り返し
- 通信事業者との長期契約
- 接続を有効にするための追加機器
- AWSとAzureの高額なインターネット経由の送信データ転送料金。
MegaportのグローバルでオンデマンドなNetwork as a Service(NaaS)なら、数クリックで帯域幅を調整でき、APIで容量変更を自動化することもできます。
MCRはAWSとMicrosoft Azureのエッジが存在する物理拠点に設置されます。MCRと両プロバイダーが同じデータセンターキャンパスで利用できる場合もあります。
小売ブランドの例に戻ります。ECサイトはAWS US-Eastの北バージニアにあり、Azure US-Eastにもアプリケーションがあります。クラウド間で直接ルーティングしつつ、セキュリティポリシー管理用にワシントン周辺のデータセンターへのプライマリ・セカンダリピアリングも維持したいとします。
MCRはセキュリティ検査のためのデータセンターへのルーティングを簡素化します。データセンターとMCR間に単一のピアリングを維持すればよく、新しいクラウド接続を追加してもデータセンター側のピアリングは増えません。追加分はMCR上で管理できます。
さらに、仮想ルーター経由でプライベート接続された両クラウド間の往復レイテンシーは、わずか3~4ミリ秒です。MCRの直接接続による最小レイテンシーの経路が、アプリケーションパフォーマンスを最適化します。
MCRのような仮想ルーターは、AWSやAzureなどの複数ワークロードを円滑に接続する最適な方法です。プライベートで保護された接続によりパフォーマンスが向上し、自社と顧客双方の中断が減ります。クラウドとアプリケーションを互いに近づけることで、コストも削減できます。
AWS Direct ConnectとAzure ExpressRouteを接続する方法
さらに一歩進めて、クラウドプロバイダーの専用プライベート接続であるAWS Direct ConnectとAzure ExpressRouteを相互接続できることをご存じですか?
専用プライベート接続とは?どのように機能するのか?
専用接続は、単一企業のネットワークをクラウドへ接続するためにクラウドプロバイダーが作成するプライベート接続です。Direct ConnectとExpressRouteは、他のプロバイダーや顧客と共有しないプライベート接続でワークロードにアクセスできます。重要データがパブリックインターネットを通らず、安全性、コスト削減、可視性と制御、安定したパフォーマンスというメリットが得られます。
AWS Direct Connectは「AWSリソースへの最短経路」です。トラフィックはAWSのグローバルネットワーク内に維持され、パブリックインターネットを通らないため、ボトルネックやレイテンシーの可能性が減ります。Azure ExpressRouteも同様に、Azureデータセンターと自社データセンターやオンプレミスインフラをプライベートに接続します。
仮想コンピューティング、データベース、クラウドストレージなどでMicrosoftクラウドを多用する企業にはExpressRouteが有効です。AWSクラウド製品についても同様です。
両サービスともクラウドへのデータ転送は無料ですが、送信データはリージョンと宛先に応じてGB単位で課金されます。詳しくはExpressRouteの料金解説をご覧ください。接続速度も同様で、50 Mbps~100 Gbpsです。両プロバイダーとも経路プレフィックスの交換にeBGPによるLayer 3ルーティングが必要です。
なぜDirect ConnectとExpressRouteを接続するのか?
2つの専用経路を接続する代表的なユースケースがあります。AWSとAzure環境全体を単に接続するだけでなく、ExpressRouteとDirect Connectの経路が直接通信できるようになります。
- データ移行: 大規模移行はプライベート接続でコスト効率と予測可能性が高まります。両経路を接続すると、AWSとAzure間の大量データ移行が高速で安定します。
- マルチクラウドワークロード: 各クラウドの最適な製品と料金を選べます。災害時に備えて重要データのバックアップも確保できます。詳しくはマルチクラウド接続の総合ガイドをご覧ください。
- IT統合の簡素化: すべてのクラウドワークロードを移行せずにネットワークを統合できます。特にネットワークの統合時に有効です。
パフォーマンスと互換性を高めるため、次の3つの接続方法を推奨します。
- 自社データセンターの利用。
- 仮想ネットワーク機能(VNF)。
- 通信事業者のMPLSベースのプライベートIP-VPN。
適した方法は、マルチクラウドネットワークの設計と活用方法によって異なります。
1. 自社データセンターを利用する
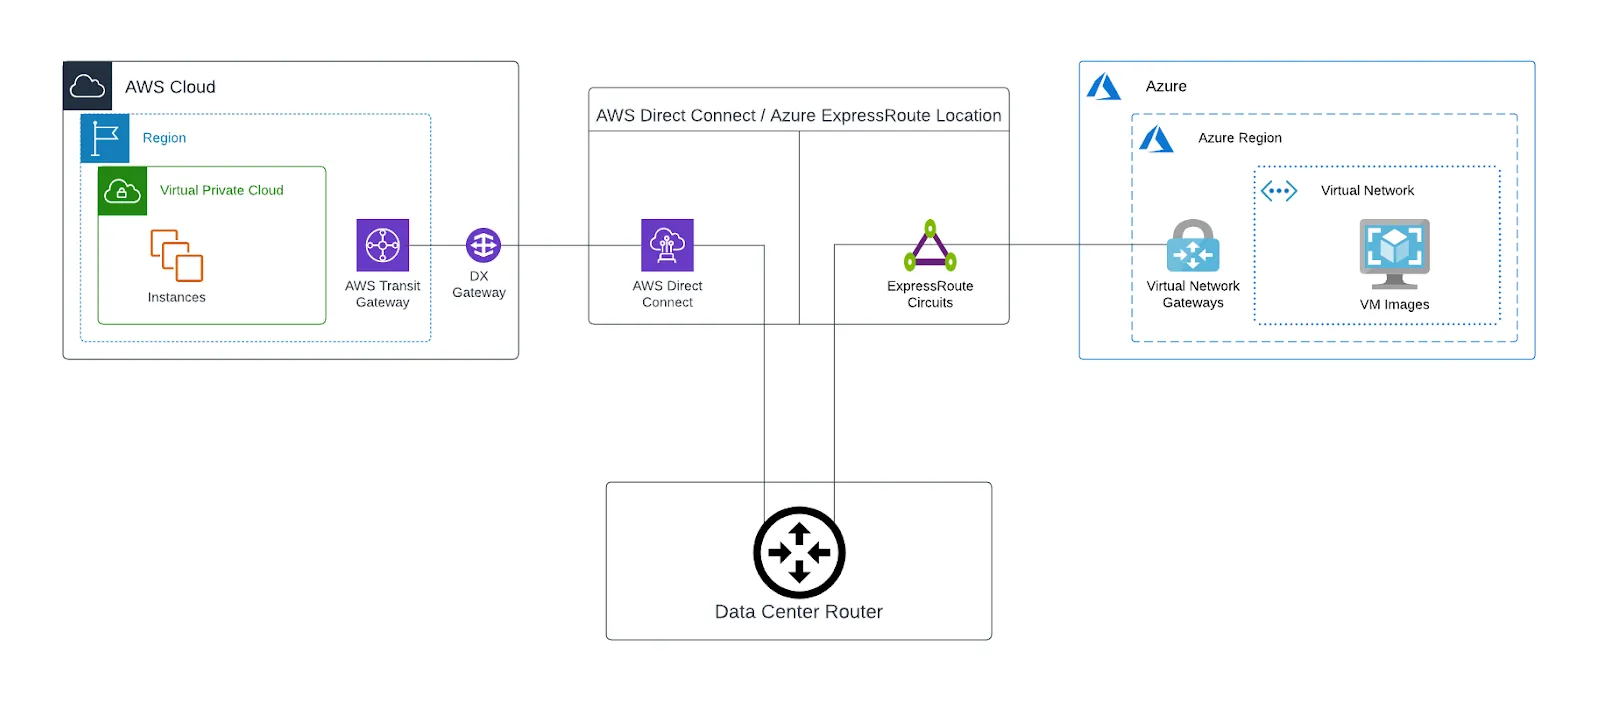
既存のデータセンターにネットワークサービスプロバイダーから2本のポイントツーポイント回線を引き込み、一方をAWS Direct Connect、もう一方をAzure ExpressRouteへ接続します。新規または既存のLayer 3エンドポイントで終端し、データセンターをAWSとAzure間のハイブリッドマルチクラウドノードにします。
次の図はこの構成です。データセンターを経由するプライベートなデータ経路が作成されます。Direct ConnectとExpressRouteの拠点は、クラウドリージョンとデータセンターの場所に基づいて選択します。両プロバイダーで同じ場合も、異なる場合もあります。
データセンタールーターと各プロバイダーのエッジ間でBGPが確立すると、AzureとAWS間でトラフィックを交換できます。
メリット
- 制御とカスタマイズの向上: データ移行を細かく調整し、各データの転送先をより正確に選択できます。
- 既存サービスの拡張: 既存のセキュリティ基盤や、使い慣れたネットワーク機器とツールを活用できます。
- 新しいソリューションが不要: 新たな仕組みを学習したり、ネットワーク戦略に組み込んだりする必要がありません。
デメリット
- 高いコスト: データセンターには専門的な保守、賃料などの継続費用がかかります。
- デプロイ時間: データセンターへのアクセス回線の敷設が必要な場合が多く、契約期間や高額な月額料金が伴います。通常、数週間から数か月かかります。
- 帯域幅への負荷: 既存インフラに必要なスループットを処理できる容量があるか確認が必要です。データセンターが接続拠点と離れている場合、レイテンシーも増加します。
2. 仮想ネットワーク機能(VNF)
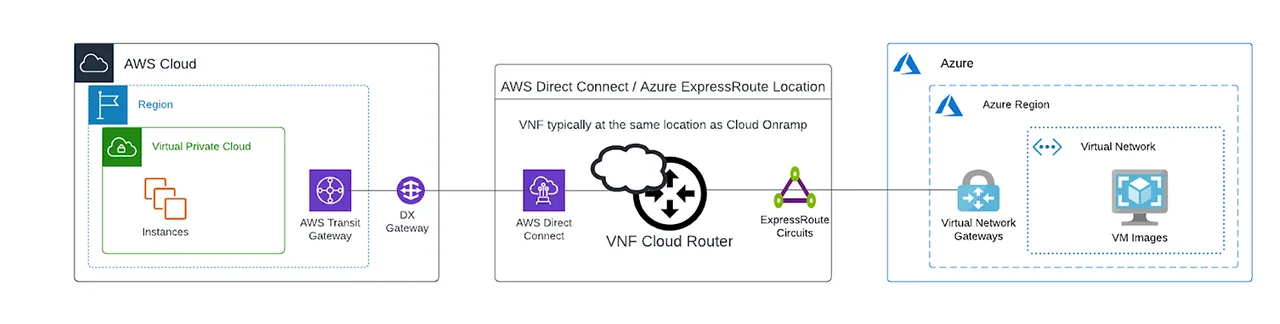
仮想ネットワーク機器をLayer 3エンドポイントにして、AWSとAzure間でトラフィックを交換できます。MegaportのようなNaaSプロバイダーは、専用接続を簡単に結び付けるクラウドソリューションを提供します。内容は異なりますが、通常、ライセンスとルーティング機能を含むパッケージを利用できます。
NaaSプロバイダーがDirect ConnectとExpressRouteのパートナーでもあるか確認してください。VNFから両クラウドへのVirtual Cross Connects(VXCs)をより円滑に構築できます。VNFでは、単純なルーター、セキュリティポリシー用のファイアウォール、既存SD-WANとの完全な統合などを選択できます。
次の図では、データセンター利用時よりルーターがクラウドに近く、AzureとAWS間の物理的な距離が短くなります。BGPはプロバイダーとVNF間で終端し、両クラウドの経路を確立します。Megaportは、Megaport Cloud Router(MCR)とMegaport Virtual Edge(MVE)の2つのVNFソリューションを提供します。
メリット
- デプロイ時間: NaaSプロバイダーのポータルやAPIで、通常数分以内にデプロイできます。仮想ルーターの稼働後は、ExpressRouteとDirect ConnectへのVXCも簡単に作成できます。
- 低いコスト: データセンターへの折り返しをなくすことでAWSとAzureからの送信量が減り、高額な送信料金を削減できます。ブログではAzure送信料金を減らす他の方法も紹介しています。
- ネットワークパフォーマンスの向上: ワークロードのクラウドリージョン付近に機器を配置し、レイテンシーとジッターを減らせます。
- 柔軟な契約: 通信事業者のMPLS回線の長期契約ではなく、必要に応じてルーターを拡張・縮小できます。
デメリット
- カスタマイズの制限: パッケージには決まった機能があります。必要な機能と、利用したいSD-WANやファイアウォールベンダーに対応しているか確認してください。
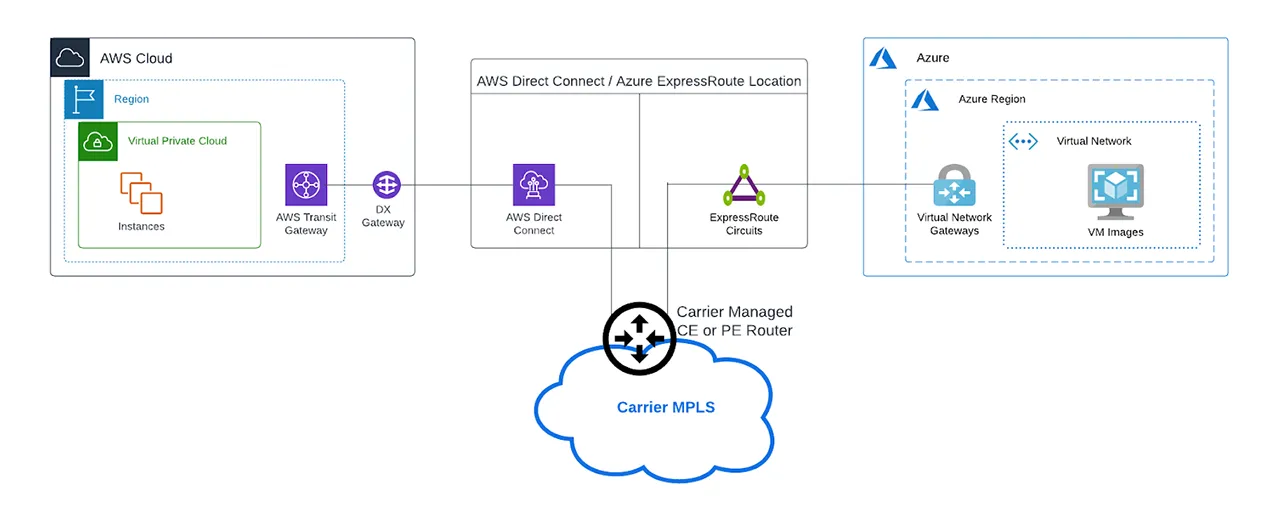
3. 通信事業者のプライベートIP-VPN
AWSとAzureのパートナーである通信事業者は、IP-VPN(IP仮想プライベートネットワーク)による接続を提供できる場合があります。IP-VPNはMPLSを使ってパブリックゲートウェイを回避します。
セキュリティ強化、高可用性、パフォーマンス向上など、他のプライベート接続と同様のメリットがあります。既存事業者が提供しているなら、検討する価値があります。
次の図はIP-VPNでDirect ConnectとMicrosoft ExpressRouteを接続する構成です。トラフィックはIP-VPNプロバイダーのProvider Edge(PE)ルーターを通ります。前の方法と異なり、この機器は物理的にも仮想的にも自社では管理しません。
メリット
- 完全なマネージド運用: AWSとAzure間のLayer 3機器であるIP-VPN CE/PEは完全に管理され、保守を専門家に任せられます。
- 既存サービスの拡張: 一方または両方のクラウドプロバイダーとの既存契約や関係により、接続を迅速化できます。
- 接続の共用: MPLSネットワーク上の他の遠隔拠点でも、同じ接続を使ってAWSとAzureへアクセスできます。
デメリット
- 高いコスト: MPLSは通常最も高額な選択肢で、契約期間の確約も必要です。
- デプロイ時間: 従来型のプロビジョニングを続ける事業者もあり、接続に数週間から数か月かかり、マルチクラウド活用が遅れる場合があります。
- 制御: ルーティング、フィルタリング、セキュリティは事業者の製品機能に依存します。機能が限られる場合、データに対する可視性とカスタマイズの自由度が下がります。
最適なAWS-Azure接続方法は、予算、アプリケーション、パフォーマンス、速度、帯域幅の要件によって異なります。既存のデータセンターをハイブリッドまたはマルチクラウドのノードにする方法は、ワークロードを円滑につなぎ、移行の制御と可視性を高めたい企業に適しています。
VNFは迅速な接続を求めるネットワークに適しています。NaaSポータルやAPIで仮想機器を数分でデプロイでき、ワークロードのクラウドリージョンに近いためパフォーマンスも向上します。
Megaportによるクラウド間接続
Megaportなら、クラウドの相互接続を簡単に実現できます。Megaport Cloud Routerの仮想ネットワーク機能によって、複雑な設定なしでLayer 3接続をすばやく作成できます。
ネットワークエンジニアリングのすべてを学ぶ必要はありません。Megaportアカウントにログインし、数クリックで仮想ネットワークの構築を始められます。MCRはマルチクラウドに対応し、AWSやAzureなど主要プロバイダー間のプライベートピアリングを可能にします。
Megaport Virtual Edge(MVE)では、ハードウェアを設置せず新しいクラウド間接続を作成できます。既存のMPLSを活用したい場合は、通信事業者が管理する選択肢によって自社の管理負荷を減らし、専門家に任せられます。
これにより、クラウド間接続が簡素化・高速化されます。AWSとAzure、または対応する365社以上のサービスプロバイダーの任意の組み合わせで、アプリケーションとワークロードを実行できます。Megaportは、固有のニーズに対応する柔軟でスケーラブルなソリューションを提供します。
このプライベートなクラウド間アーキテクチャは、コーヒーを飲み終える前にデプロイできることもお伝えしましたか?