オンプレミスからクラウドへ移行する:ステップバイステップガイド
- Cloud networking
- 2026年3月9日
データセンターのアプリケーションをクラウドへ移行する時期でしょうか? 主な検討事項と、段階的な移行の進め方を解説します。
オンプレミスのデータセンターをクラウドへ移行する作業は、難しく感じられるかもしれません。適切なクラウド導入モデルの選択から、安全でスケーラブルなネットワーク接続の確保まで、検討すべきことは多岐にわたります。
多くの企業にとって、問われているのは移行するかどうかではなく、いかに効率的に、業務への影響を最小限に抑えて移行するかです。適切な移行は、コスト削減、事業の拡大、セキュリティの向上に欠かせません。
このガイドでは、データやアプリケーションをクラウドへ移行する際の主な検討事項を紹介します。また、世界中の1,200 +のデータセンターにわたり、信頼性の高い安全なオンデマンド接続を提供するMegaportのNetwork as a Service(NaaS)プラットフォームが、移行をどのように簡素化できるかを解説します。
目次
オンプレミスからクラウドへ移行する理由
経営陣からの指示であっても、社内の取り組みであっても、1つまたは複数のクラウドへデータを移行する主な理由には、以下が挙げられます。
- コスト削減: クラウドは、事前のハードウェア購入や更新を不要にし、電力、冷却、保守のコストを削減します。また、支出を従量課金の運用モデルへと移行できます。
- 拡張性と俊敏性: 企業は需要の変動に合わせてコンピュートリソースを迅速かつ容易に増減でき、市場の変化や事業の成長に素早く対応できます。
- コラボレーションとアクセス性の向上: クラウドサービスにより、従業員はどこからでもアプリケーションやデータにアクセスできます。これにより生産性が向上し、リモートワークや拠点間の連携が容易になります。
- セキュリティとコンプライアンスの向上: クラウドプロバイダーは、セキュリティ対策と専門知識に多額の投資を行っています。そのため、多くの企業が単独で実現できる水準を上回るセキュリティを提供することがあります。
- 災害復旧と事業継続: クラウドは強力な災害復旧機能を提供し、予期しない障害が発生しても、ダウンタイムとデータ損失を最小限に抑えながら業務を継続できるようにします。
- イノベーションの加速: クラウド移行により、人工知能や機械学習などの先進技術を利用しやすくなり、新機能のデプロイも効率化されるため、企業はより迅速にイノベーションを進められます。
- IT運用の効率化: インフラ管理を外部に委ねることで、ITチームは日常的なデータセンター保守から解放され、より価値の高い戦略的なプロジェクトに集中できます。
ハイブリッドクラウドの位置づけ
ハイブリッドクラウドは、双方のメリットを組み合わせられる導入モデルです。機密データや安定したワークロードは管理下にあるプライベートインフラに保持しながら、繁忙期の急増など変動する需要や重要度の低い処理には、パブリッククラウドの大規模な拡張性とコスト効率を活用できます。セキュリティと制御を俊敏性や拡張性と両立させることで、多くの組織にとって、柔軟でコスト効率が高く、安全でレジリエンスのある選択肢となります。
オンプレミスからクラウドへ移行する方法
オンプレミスインフラからクラウドへのデータ移行では、評価と計画から始まり、監視と最適化で締めくくる、複数段階の構造化されたアプローチが必要です。クラウド移行を成功させるには、通常、以下の主要なステップに沿って進めます。
1. 評価と計画
- 目標を定義する: コスト削減、拡張性の改善、セキュリティ強化など、ビジネス上の目標を明確にします。
- 棚卸しと監査を行う: すべてのデータ、アプリケーション、サーバー、それらの相互依存関係を含む既存のIT環境を徹底的に評価します。データの種類、容量、構造、HIPAAやGDPRなどの規制要件を特定し、文書化します。
- 戦略を選択する: アプリケーションごとに移行方法を決定します。一般的な「R」戦略には、リホスト(リフトアンドシフト)、リファクタリング(最小限の修正)、リアーキテクティング(クラウドネイティブ機能に合わせた再設計)などがあります。
- クラウドプロバイダーを選定する: コスト、提供サービス、セキュリティ機能、自社システムとの互換性に基づいて、利用するクラウドサービスプロバイダーを選びます。
- セキュリティとコンプライアンスを計画する: 保存時および転送時の暗号化やIdentity and Access Management(IAM)の制御など、必要なセキュリティ対策を確認し、すべてのコンプライアンス要件を満たしていることを確認します。
2. 準備とテスト
- データをクレンジングする: 移行前に重複を削除し、不整合を修正して、形式を標準化します。
- クラウド環境を構築する: ネットワーク設定、ストレージ、アクセス権限など、移行先のクラウドインフラを設定します。
- 試験移行を実施する: データとアプリケーションの一部を用いて、重要業務に影響しない小規模な試験移行を行います。これにより、潜在的な問題を特定し、移行計画を改善できます。
- ロールバック計画を作成する: 本番移行中に予期しない問題や障害が発生した場合に備え、緊急対応とロールバックの計画を策定します。
3. 実行
- 移行の日時を決める: 業務への影響を最小限に抑えるため、利用の少ない時間帯に移行を計画します。
- データを移行する: AWS Database Migration Service、Azure Data Box、Google Storage Transfer Serviceなどの適切なツールを使い、データを安全に転送します。計画に応じて、段階的に進めることも、一括で実行することもできます。
- アプリケーションを移行する: アプリケーションをクラウドへ移し、DNSレコードなど必要な設定をすべて更新して、新しいクラウド環境へトラフィックをルーティングします。
4. 検証と最適化
- 整合性を検証する: 移行後はチェックサムやレコード数を使ってデータの完全性と整合性を厳密に確認し、欠損や破損がないことを確かめます。
- パフォーマンスを監視する: Amazon CloudWatchやAzure Monitorなどの堅牢な監視ソリューションを導入し、新しいクラウド環境のパフォーマンス、可用性、コストを追跡します。
- コストとパフォーマンスを最適化する: インスタンスの適正なサイズ設定や自動スケーリングなどを通じて、リソース利用を継続的に最適化し、パフォーマンスとコストのバランスを取ります。
- ユーザーをトレーニングする: 新しいシステムを円滑に利用できるよう、エンドユーザー向けのトレーニングと最新のドキュメントを提供します。
クラウドへの接続方法
移行が完了すると、信頼性の高いクラウド接続が事業運営に欠かせないものになります。
一般的なクラウド接続には、VPNを介することが多いパブリックインターネット接続、AWS Direct Connect、Azure ExpressRoute、Google Interconnectなどの専用プライベート接続、SD-WANがあります。各方式はパフォーマンス、セキュリティ、コストの特性が異なるため、企業は自社のニーズに最適なものを選べます。
パブリックインターネット接続
- Virtual Private Network(VPN): パブリックインターネット上に暗号化トンネルを作成し、安全で経済的なリモートアクセスや拠点間接続を実現します。
- メリット: 設定が容易で、低コストかつ柔軟です。
- デメリット: パフォーマンスが変動する場合があり、サービス品質は保証されません。また、帯域幅が不安定で、拡張が難しいことがあります。
専用プライベート接続
- Direct Connect/ExpressRoute/Google Interconnect: オンプレミスからクラウドプロバイダーのネットワークへ、パブリックインターネットを経由しない専用のプライベートネットワークリンクを直接提供します。
- メリット: VPNよりも広い帯域幅、低いレイテンシ、安定したパフォーマンスを提供します。
- デメリット: VPNよりも費用がかかり、設定も複雑です。
ソフトウェア定義ネットワーク
- SD-WAN: さまざまなパブリック接続とプライベート接続のトラフィックを管理・最適化し、アプリケーションのニーズに基づいて動的にルーティングできるようにします。
- メリット: 制御と可視性が向上し、トラフィックの種類に応じて最も効率的な経路を利用できます。
- デメリット: ネットワーク管理が複雑になります。
- SASE(Secure Access Services Edge): ネットワークとセキュリティの機能を、クラウドから提供する単一のサービスに統合するクラウドネイティブなアプローチです。
- メリット: IDベースのポリシーによってセキュリティを強化し、複雑なネットワークアーキテクチャを簡素化します。
- デメリット: 初期導入コストが高く、専門知識が必要です。ベンダーロックインの可能性があるほか、ネットワークチームとセキュリティチームの縦割りを解消するために、大きなIT文化の変革が求められます。
どの接続方法を選ぶべきか
大規模なエンタープライズワークロードを管理する場合は、安定した帯域幅、低レイテンシ、予測可能なコストを備えた専用プライベート接続が必要になるでしょう。この場合、専用プライベート接続が最適です。
迅速な導入と柔軟性を優先し、インターネットのある程度の変動を許容できる場合は、VPN接続を試す価値があります。
接続モデルは、クラウドで実行するアプリケーションについて、ユーザーや顧客にどのような体験を提供したいかに基づいて選ぶ必要があります。
Megaportでオンプレミスからクラウドへ移行する
オンプレミスからクラウドへの移行でも、クラウド間の移行でも、接続モデルと導入モデルを理解することが重要です。
MegaportのようなNaaSプロバイダーを利用すると、独立した環境では不足しがちな制御を確保し、すべてのワークロードに対応する柔軟なネットワークアンダーレイを構築できます。Megaportでは、ワークロードの迅速な移動、プライベートリンクによるレイテンシの低減、高額なクラウドエグレス料金の回避、新しい接続の数分での立ち上げが可能です。また、世界中の1,200 を超えるデータセンターと、数百のクラウドおよびマネージドサービスプロバイダーにアクセスできます。
以下に、Megaportがサポートできる導入モデルを紹介します。
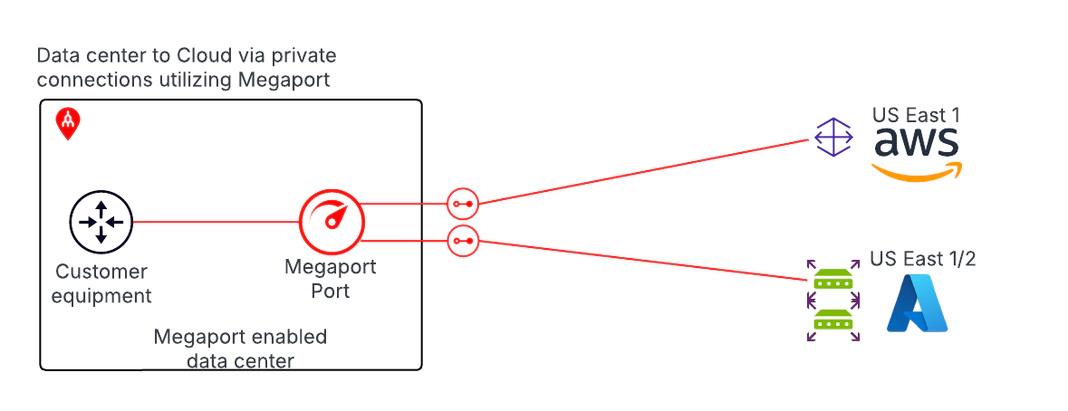
データセンターからクラウドへ
このモデルでは、パブリックインターネットを経由しないプライベート接続を通じて、オンプレミスのデータセンターと1つまたは複数のクラウドサービスプロバイダー間でデータを直接移動します。より広い帯域幅、より低く安定したレイテンシ、信頼性の向上を実現し、トラフィックをインターネットに流さないことでセキュリティも強化します。
多くの企業は、インターネット経由の接続よりもエグレス料金が低くなることで、コスト面のメリットも得られます。移行中や移行後もデータセンターをクラウドに接続する必要がある場合、このモデルはハイブリッドクラウドアーキテクチャをサポートし、顧客のデータセンターとクラウドプロバイダーの間でBGPピアリングを直接確立します。クラウドプロバイダー間でトラフィックを移動する場合は、データセンターを経由して折り返す必要があります。
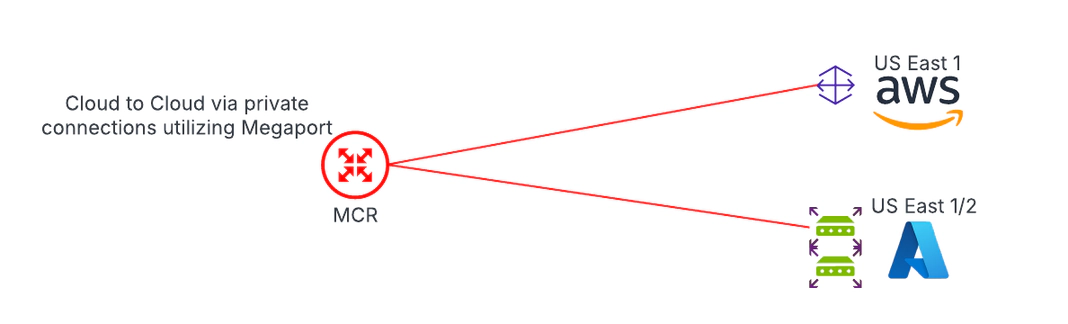
クラウドからクラウドへ
このモデルでは、オンプレミスのデータセンターを経由せずに、クラウドプロバイダー間で直接データを転送できます。通常、データセンターがデータの発生元ではなくなった場合や、データを戻す必要がなくなった場合に使われます。
例えば、アプリケーションはあるクラウドで実行し、必要なデータは別のクラウドプロバイダーへ移行している場合があります。このモデルにより、オンプレミスインフラを介さずに、ワークロードがデータへ効率的にアクセスできます。
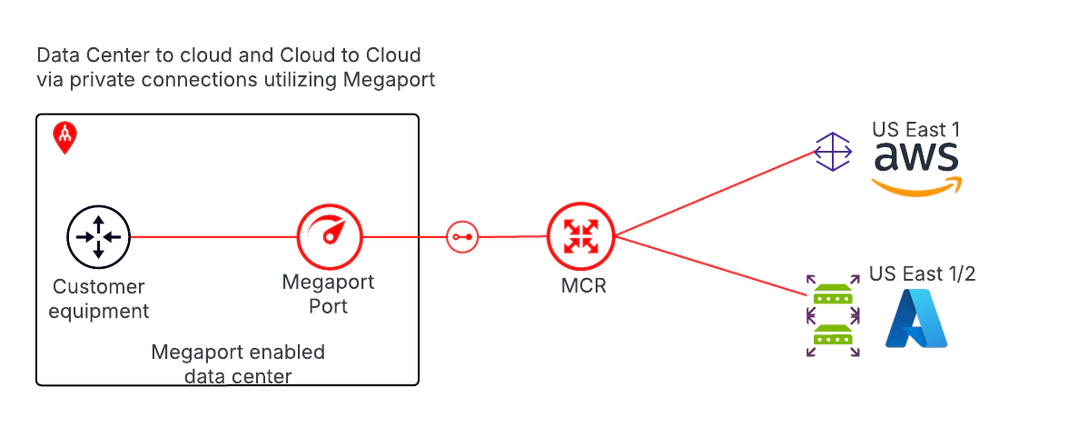
ハイブリッドクラウド
このモデルは、オンプレミスのデータセンターへの接続を維持しながら、複数のクラウド間でのデータ転送をサポートします。クラウド上のワークロードが他のクラウドのデータにアクセスする必要があり、同時に一部のデータをオンプレミスシステムへ戻す必要がある場合に利用されます。
このハイブリッドなコンピュート方式は、アプリケーションがクラウドで実行されていても、企業のプライベートデータセンターにあるAS400などのレガシーシステムに依存している場合によく使われます。また、以前はオンプレミスにあったデータが、アプリケーションをホストするプロバイダーとは別のクラウドプロバイダーへ移行された場合にも適しています。
戦略的な投資
クラウド移行は、コストだけで判断すべきではありません。書面上では最も安い選択肢でも、パフォーマンス、レジリエンス、将来の柔軟性を制限すれば、すぐに最も高くつく選択肢になりかねません。
クラウド移行は、単なるコスト削減ではなく、戦略的な投資として捉えましょう。適切な導入モデルとは、拡張性や信頼性から、コンプライアンスや長期的な俊敏性まで、目指すビジネス成果にアーキテクチャ、接続性、予算を整合させるものです。