Come connettere gli ambienti AWS e Microsoft Azure: una guida completa
- Partners , Integrations
- 12 maggio 2022
Scopri perché connettere i due principali provider cloud, quali opzioni sono disponibili e quale si adatta meglio alla tua azienda.
Indice dei contenuti
Le architetture cloud ibride e multicloud sono ormai comuni nei reparti IT aziendali che cercano maggiore affidabilità, sicurezza ed efficienza dei costi di rete per garantire prestazioni applicative ottimali.
Con la migrazione di sempre più carichi di lavoro nel cloud, è naturale cercare modi per connettere Amazon Web Services (AWS) e Microsoft Azure, due hyperscaler leader, per preparare la rete al futuro e garantire la latenza più bassa tra i workload.
Perché dovrei connettere i miei cloud? Vantaggi e casi d’uso
Utilizzare più provider cloud non basta a preparare la tua azienda al futuro. In un’epoca di lavoro da remoto, criminalità informatica diffusa e clienti impazienti, ottimizzare l’ambiente cloud è più importante che mai. Il modo più semplice ed efficace è interconnettere privatamente i cloud, adottando il routing cloud-to-cloud.
Interconnettere il tuo ambiente cloud offre numerosi vantaggi e nuovi casi d’uso: riduce i rischi con ridondanza dei dati e disaster recovery, migliora le prestazioni di rete e riduce latenza e hop grazie a percorsi diretti che accorciano il tragitto dei dati. Consente inoltre flessibilità e libertà di scegliere le migliori soluzioni disponibili, migliorando anche la reputazione della tua azienda presso i clienti.
Approfondiamo questi aspetti nel blog Tre motivi per interconnettere i tuoi cloud.
Cloud-to-cloud: un modo evoluto di pensare al multicloud
Il cross-cloud è un nuovo approccio all’infrastruttura multicloud e una ragione particolarmente convincente per connettere gli ambienti cloud. Consiste nell’utilizzare più piattaforme o servizi cloud, in questo caso AWS e Azure, per eseguire una singola applicazione o un singolo workload, riducendo il carico di gestione. Si distingue dal multicloud, che indica semplicemente l’uso di più cloud.
Come spiega Dave Wolpert di VMware, “Con il cross-cloud, lo sviluppo applicativo acquisisce nuove possibilità. I provider SaaS possono sviluppare applicazioni sopra una piattaforma dati cloud e, per loro natura, accedere ai dati di qualsiasi cloud pubblico e utilizzarli.”
Questo risolve due problemi: proprietà dei dati e tempi di deployment. Le soluzioni offrono maggiore libertà e flessibilità tra i due cloud. Il modello è relativamente nuovo e ancora in evoluzione, mentre i principali operatori continuano a sviluppare le proprie capacità cross-cloud. È comunque un valido obiettivo strategico dopo aver connesso i cloud e individuato le applicazioni essenziali e i prodotti SaaS necessari alla tua azienda e alle filiali.
Torniamo all’obiettivo: connettere i workload dei due cloud. Immagina di essere uno dei nostri clienti, un marchio retail globale che ospita l’e-commerce su AWS e Azure e distribuisce applicazioni speculari in entrambi.
Per rispettare la policy di sicurezza, riporti parte del traffico al data center, dove viene applicata. Non tutto il traffico deve però essere sottoposto alla stessa policy. Per risparmiare risorse di rete nel data center, vuoi mantenere il resto del traffico all’edge di ciascun cloud, riducendo la latenza tra AWS e Azure.
Esistono tre modi per connettere un ambiente AWS a Microsoft Azure, ciascuno con vantaggi e svantaggi. Il tunnel VPN è di gran lunga il più comune, ma, come i lettori abituali avranno intuito, non lo consideriamo il migliore.
Come connettere gli ambienti cloud AWS e Azure
1. Configurare tunnel VPN
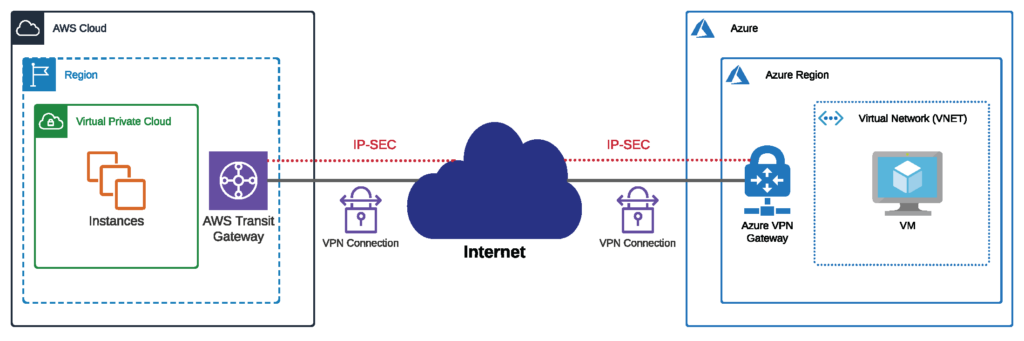
Online trovi numerose risorse su come configurare un tunnel VPN tramite Internet pubblica tra AWS e Microsoft Azure. È un metodo tradizionale e collaudato, ma presenta diversi svantaggi:
- Throughput limitato. Per i workload con maggiori esigenze di calcolo dovrai creare più tunnel e dedicare molto tempo alla gestione di ECMP, ossia Equal-Cost Multi-Path routing, o del bilanciamento del carico.
- Routing imprevedibile sull’Internet pubblica.
- Possibili compromissioni della sicurezza dovute al dirottamento delle rotte Border Gateway Protocol (BGP).
- Costi di egress su Internet addebitati per GB dai provider cloud. Possono essere proibitivi e assorbire rapidamente una parte consistente del budget cloud.
I tunnel VPN possono essere semplici ed economici per attività cloud ridotte e a basso rischio. Non sono però consigliati per workload ad alto consumo di banda o aziende che trattano informazioni sensibili, soprattutto nei servizi finanziari e nel settore pubblico.
2. Realizzare linee private
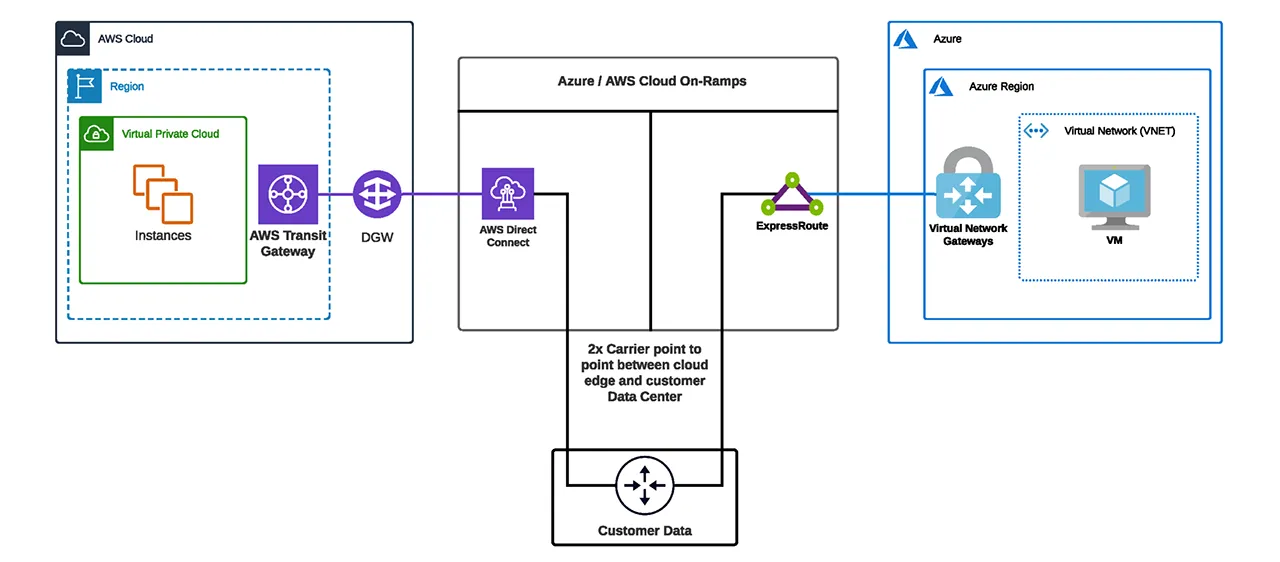
Il secondo metodo consiste nel creare linee private verso i due hyperscaler acquistando circuiti dedicati dal provider di telecomunicazioni. Il traffico raggiunge i provider cloud tramite connessioni private, evitando l’Internet pubblica, imprevedibile e vulnerabile.
Anche questo approccio presenta limiti. È più costoso e comporta contratti a lungo termine, probabilmente di 18-24 mesi, con tempi di installazione di 45-90 giorni. Aumentare la banda può quindi richiedere mesi. Per ridurla, dovrai invece mantenere circuiti inutilizzati a causa degli impegni contrattuali.
Realizzare linee private è quindi probabilmente l’opzione più costosa per connettere AWS e Microsoft Azure.
La latenza rimane un problema a causa del backhaul del traffico. Anche con circuiti privati verso ciascun cloud, il traffico deve tornare al data center o agli apparati di routing on-premise. Per scambiare dati, questi devono uscire da AWS tramite la connessione privata, raggiungere l’ambiente on-premise o in colocation e ripartire sull’altra connessione verso Microsoft Azure.
La latenza persiste, anche se i circuiti privati sono probabilmente più affidabili dei tunnel VPN. Restano inoltre necessari un’infrastruttura on-premise o una presenza significativa in colocation, con ulteriori spese in conto capitale da considerare nel budget annuale.
Tra i vantaggi figurano però una sicurezza rafforzata, prestazioni di rete migliori rispetto all’Internet pubblica e una minore complessità di gestione.
3. Configurare connettività privata con un router virtuale
Sebbene i tunnel VPN siano il metodo più comune, sta crescendo l’uso della connettività privata con router virtuali come Megaport Cloud Router (MCR). Questi offrono sicurezza, affidabilità e costi inferiori evitando di inviare dati sull’Internet pubblica. Inoltre, non dovrai:
- Riportare il traffico nell’ambiente on-premise
- Sottoscrivere contratti a lungo termine con il provider di telecomunicazioni
- Aggiungere apparati per attivare la connettività
- Pagare gli elevati costi AWS e Azure per i dati in uscita su Internet.
Puoi adeguare la banda in pochi clic con il Network as a Service (NaaS) globale e on-demand di Megaport oppure automatizzare i cambiamenti di capacità tramite API.
MCR viene configurato nella sede fisica in cui si trovano gli edge AWS e Microsoft Azure. In alcuni casi, MCR ed entrambi i provider sono disponibili nello stesso campus di data center.
Riprendiamo il marchio retail globale: il negozio online è ospitato in AWS US-East, nella Virginia settentrionale, con applicazioni in Azure US-East. Vuoi instradare direttamente tra i cloud, mantenendo un peering primario e secondario verso il data center nell’area di Washington per gestire la policy di sicurezza.
MCR semplifica il routing verso il data center per il controllo di sicurezza: puoi mantenere un unico peering tra data center e MCR. Le nuove connessioni cloud non richiedono ulteriori peering nel data center, perché puoi gestirli sui tuoi MCR.
Inoltre, la latenza di andata e ritorno tra i cloud connessi privatamente tramite il router virtuale è di appena tre-quattro millisecondi. Il percorso diretto a bassissima latenza tra AWS e Azure ottimizza le prestazioni applicative.
Un router virtuale come MCR è il modo migliore per connettere senza complicazioni più workload cloud. È privato e protetto, migliora le prestazioni e riduce le interruzioni per te e i tuoi clienti. Può inoltre abbassare i costi avvicinando cloud e applicazioni a te e tra loro.
Come connettere AWS Direct Connect e Azure ExpressRoute
Sapevi che puoi fare un ulteriore passo e collegare tra loro le connessioni private dedicate dei provider cloud, AWS Direct Connect e Azure ExpressRoute?
Che cos’è una connessione privata dedicata e come funziona?
Una connessione dedicata è una connessione privata creata dal provider cloud per collegare la rete di una singola azienda al proprio cloud. Sia Direct Connect sia ExpressRoute consentono di accedere ai workload tramite connessioni private non condivise con altri provider o clienti. I dati critici seguono così un percorso che non attraversa l’Internet pubblica, con vantaggi in termini di sicurezza, risparmio, visibilità, controllo e stabilità.
AWS Direct Connect è il “percorso più breve verso le tue risorse AWS.” Il traffico resta sulla rete globale AWS senza toccare l’Internet pubblica, riducendo il rischio di colli di bottiglia e latenza. Azure ExpressRoute funziona in modo simile e collega privatamente i data center Azure ai tuoi data center o all’infrastruttura on-premise.
ExpressRoute può essere utile alle aziende che utilizzano intensamente il cloud Microsoft per calcolo virtuale, database o storage cloud, come avviene per i prodotti cloud AWS.
Entrambi permettono trasferimenti gratuiti verso il cloud, mentre i dati in uscita vengono addebitati per GB in base a regione e destinazione. Consulta la nostra spiegazione dei prezzi ExpressRoute per maggiori dettagli. Anche le velocità sono simili, da 50 Mbps a 100 Gbps. Entrambi i provider richiedono routing Layer 3 con eBGP per condividere i prefissi delle rotte.
Perché connettere Direct Connect ed ExpressRoute?
Esistono diversi casi d’uso comuni per collegare i due percorsi dedicati. ExpressRoute può così comunicare direttamente con il percorso Direct Connect, anziché limitarsi a connettere complessivamente gli ambienti AWS e Azure:
- Migrazione dei dati: Le grandi migrazioni possono essere più convenienti e prevedibili su connettività privata. Collegare i percorsi rende le migrazioni massive tra AWS e Azure più rapide e affidabili.
- Workload multicloud: Puoi scegliere i migliori prodotti e prezzi di ciascun cloud. Il multicloud garantisce inoltre una copia di backup dei dati critici in caso di disastro. Scopri di più nella guida completa alla connettività multicloud.
- Integrazione IT più semplice: Integra la rete senza migrare tutti i workload cloud, un vantaggio particolarmente utile nelle fusioni di reti.
Tre metodi consigliati permettono di connettere i workload Direct Connect ed ExpressRoute migliorando prestazioni e compatibilità:
- Utilizzare il tuo data center.
- Utilizzare una funzione di rete virtuale (VNF).
- Utilizzare una IP-VPN privata di un operatore basata su Multiprotocol Label Switching (MPLS).
Il metodo più adatto dipende da come intendi progettare e sfruttare la rete multicloud.
1. Utilizzare il tuo data center
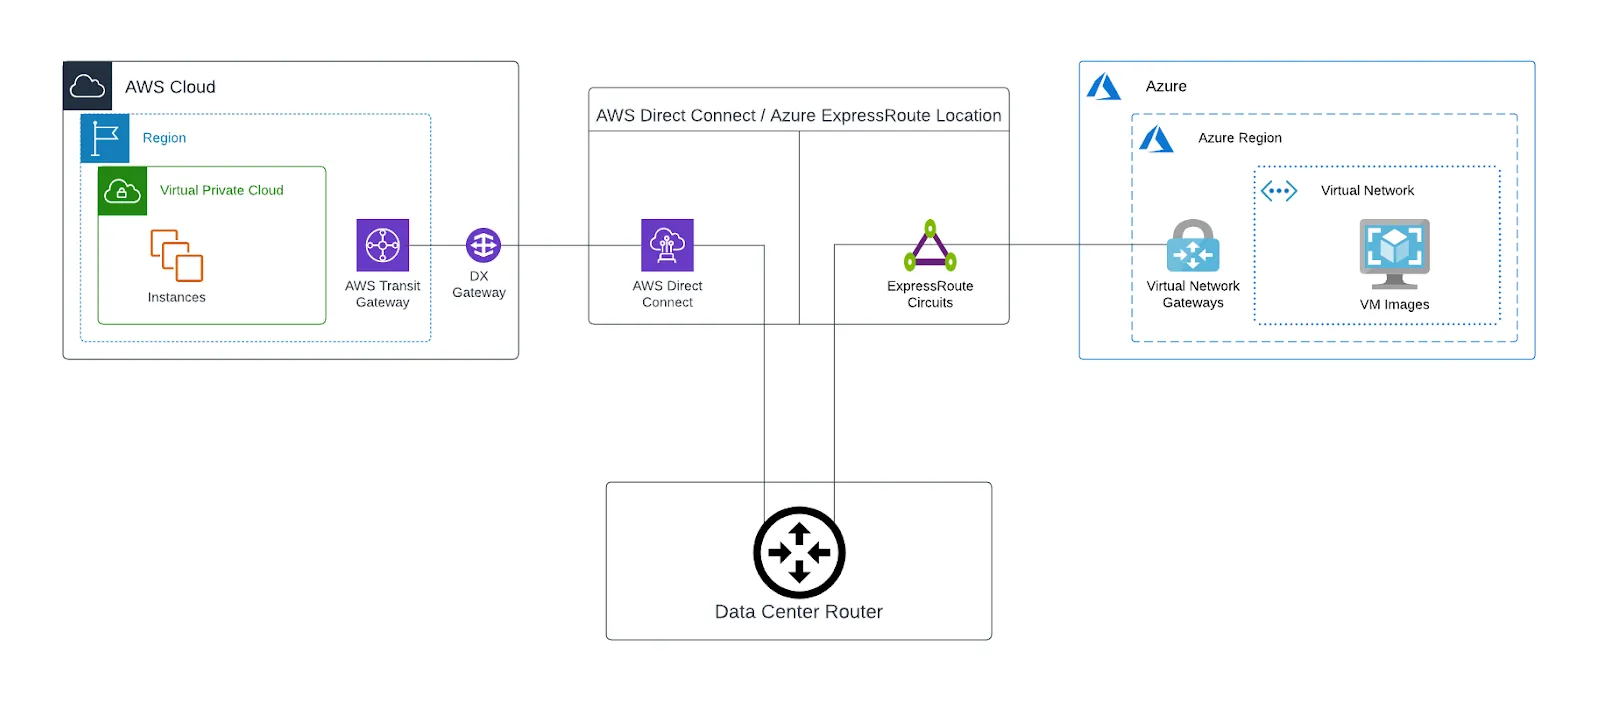
Utilizza un data center esistente e attiva due circuiti punto-punto da un provider di rete: uno verso AWS Direct Connect e uno verso Azure ExpressRoute. Termina le connessioni su un endpoint Layer 3 nuovo o esistente, utilizzando il data center come nodo multicloud ibrido tra AWS e Azure.
Il diagramma mostra questa architettura. Il percorso privato tra AWS e Azure passa dal data center. Le sedi Direct Connect ed ExpressRoute dipendono dalla regione cloud e dalla posizione del data center: spesso coincidono per entrambi i provider, ma possono essere diverse.
Una volta stabilito BGP tra il router del data center e gli edge dei provider, il traffico può passare tra Azure e AWS.
Vantaggi
- Maggiore controllo e personalizzazione: Ottimizza la migrazione scegliendo con precisione quali dati inviare a ciascuna destinazione.
- Estensione dei servizi esistenti: Utilizza lo stack di sicurezza, l’hardware di rete e gli strumenti che già conosci.
- Nessuna nuova soluzione: Non devi imparare o integrare nuove soluzioni nella strategia di rete.
Svantaggi
- Costi maggiori: Un data center comporta spese continuative per manutenzione specializzata, affitto e altro.
- Tempi di deployment: Spesso il provider deve realizzare collegamenti locali al data center, con vincoli contrattuali e costi mensili elevati. Il deployment richiede generalmente settimane o mesi.
- Possibile pressione sulla banda: Verifica che l’infrastruttura esistente supporti il throughput necessario. La latenza può peggiorare se il data center non si trova nella stessa area geografica delle sedi ExpressRoute e Direct Connect.
2. Funzione di rete virtuale (VNF)
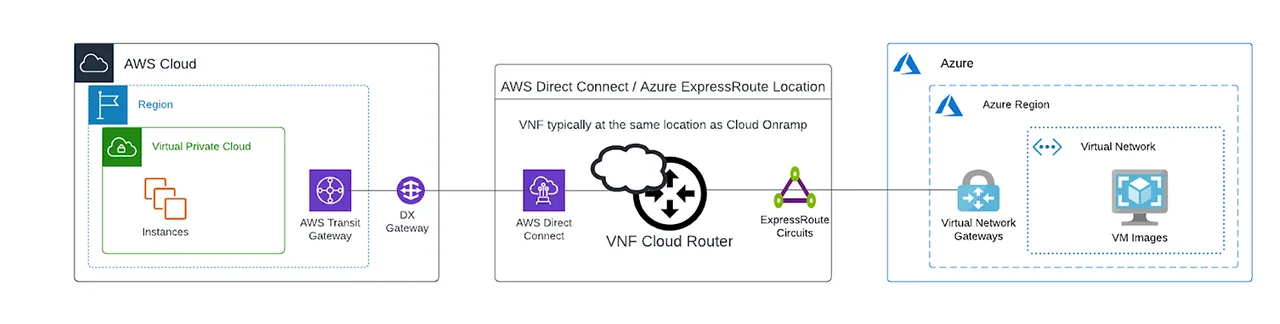
Questo apparato virtuale può diventare l’endpoint Layer 3 per scambiare traffico tra AWS e Azure. I provider NaaS come Megaport offrono soluzioni cloud per collegare facilmente le connessioni dedicate. Le offerte variano, ma generalmente includono una soluzione preconfigurata con licenze e funzionalità di routing.
Verifica se il provider NaaS è anche partner Direct Connect ed ExpressRoute: questo facilita la creazione di Virtual Cross Connects (VXCs) dalla VNF ai provider cloud. La VNF permette di distribuire un semplice router tra i provider, un firewall per applicare policy di sicurezza o un’integrazione completa con la soluzione SD-WAN esistente.
Nel diagramma, il router è più vicino al cloud rispetto alla soluzione basata sul data center. Il percorso tra Azure e AWS è generalmente più breve. BGP termina tra i provider e la VNF, stabilendo i percorsi tra i cloud. Megaport offre due soluzioni VNF: Megaport Cloud Router (MCR) e Megaport Virtual Edge (MVE).
Vantaggi
- Tempi di deployment: Puoi distribuire le soluzioni dal portale o tramite API del provider NaaS, generalmente in pochi minuti. Attivato il router virtuale, creare VXCs verso ExpressRoute e Direct Connect è semplice.
- Costi inferiori: Evitare il ritorno al data center riduce i dati in uscita da AWS e Azure e i relativi costi di egress. Sul blog trovi altri modi per ridurre i costi di egress Azure.
- Prestazioni di rete superiori: Distribuire l’apparato vicino alla regione cloud del workload riduce latenza e jitter.
- Contratti flessibili: Puoi aumentare o ridurre i router secondo necessità, senza contratti a lungo termine per circuiti MPLS dell’operatore.
Svantaggi
- Minore personalizzazione: Le soluzioni preconfigurate hanno funzionalità definite che potrebbero non soddisfare le tue esigenze. Verifica la disponibilità delle funzioni e del provider SD-WAN o firewall che vuoi utilizzare.
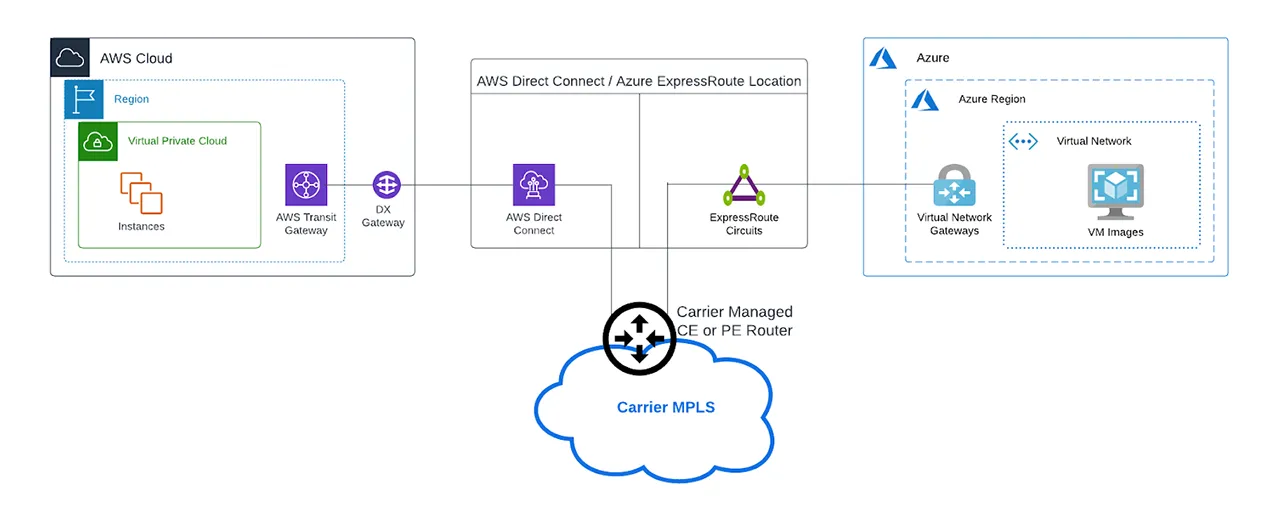
3. IP-VPN privata di un operatore
Alcuni operatori sono anche partner AWS e Azure e possono fornire connettività tramite soluzioni IP-VPN, ovvero reti private virtuali IP. Le IP-VPN utilizzano MPLS per evitare i gateway pubblici.
La tecnologia offre vantaggi simili alle altre soluzioni private: maggiore sicurezza, alta disponibilità e prestazioni migliori. Se il tuo operatore offre già questo servizio, può valere la pena valutarlo.
Il diagramma mostra come una rete IP-VPN collega Direct Connect a Microsoft ExpressRoute. Il traffico passa dal router Provider Edge (PE) dell’operatore IP-VPN. Diversamente dalle soluzioni precedenti, non gestisci tu questo apparato, né fisicamente né virtualmente.
Vantaggi
- Gestione completa: L’apparato Layer 3, IP-VPN CE/PE, tra AWS e Azure è interamente gestito. La manutenzione è affidata agli esperti.
- Estensione del servizio: Accordi e relazioni esistenti con uno o entrambi i provider possono accelerare la connessione.
- Riutilizzo delle connessioni: Altre sedi remote sulla rete MPLS possono sfruttare le stesse connessioni per AWS e Azure.
Svantaggi
- Costi maggiori: MPLS è generalmente l’opzione più costosa per connettere i provider cloud e comporta spesso una durata contrattuale vincolante.
- Tempi di deployment: Alcuni operatori utilizzano ancora processi tradizionali. Il provisioning può richiedere settimane o mesi, ritardando le funzionalità multicloud.
- Controllo: Routing, filtraggio e sicurezza dipendono dalle capacità del prodotto dell’operatore, che possono essere limitate. Hai quindi meno visibilità e personalizzazione sui dati.
La connessione AWS-Azure più adatta dipende da budget, applicazioni e requisiti di prestazioni, velocità e banda. Un data center esistente come nodo ibrido o multicloud può facilitare la connessione dei workload e offrire maggiore controllo e visibilità sulle migrazioni.
Una VNF è invece ideale per chi cerca una soluzione rapida: gli apparati virtuali possono essere distribuiti dal portale o tramite API NaaS in pochi minuti. La vicinanza alla regione cloud del workload migliora inoltre le prestazioni.
Cloud-to-cloud con Megaport
Con Megaport, interconnettere i cloud non è mai stato così semplice. Le funzioni di rete virtuali di Megaport Cloud Router consentono connessioni Layer 3 immediate, eliminando la complessità del setup.
Non serve conoscere ogni dettaglio dell’ingegneria di rete: accedi all’account Megaport e crea la rete virtuale in pochi clic. MCR supporta il multicloud e consente peering privato tra provider leader come AWS e Azure.
Megaport Virtual Edge (MVE) permette di attivare nuove connessioni tra cloud senza distribuire hardware. Se vuoi sfruttare reti MPLS esistenti, l’opzione gestita dall’operatore riduce il lavoro della tua azienda e lo affida agli esperti.
Ottieni così connettività cloud-to-cloud semplice e potenziata: applicazioni e workload possono funzionare su AWS, Azure o qualsiasi combinazione degli oltre 365 provider supportati. Megaport offre soluzioni flessibili e scalabili per le tue esigenze specifiche.
Ti abbiamo detto che questa architettura privata cloud-to-cloud può essere distribuita prima ancora che tu finisca un caffè?— title: ‘AWS, Azure e Google Cloud: i tre giganti a confronto’ meta_title: ‘AWS vs Azure vs GCP: Guida completa ai servizi di instradamento di rete nel cloud’ description: Questi tre top cloud provider sono utilizzati quotidianamente da milioni di utenti in tutto il mondo – ma cosa li distingue davvero? Esaminiamo da vicino le caratteristiche che contano. meta_description: Scopri i tre principali provider di servizi cloud—AWS, Microsoft Azure e Google Cloud Platform. Confronta funzionalità, prestazioni e prezzi per scegliere la soluzione migliore per il tuo business. date: Tue, 08 Nov 2022 00:01:25 +0000 draft: false categories:
- Cloud Networking tags:
- AWS
- Cloud Storage
- Peering
- AWS Direct Connect Gateway
- Azure ExpressRoute
- Google Cloud Platform image: images/blog/covers/aws-azure-google-cloud-the-big-three-compared.png author: Henry Wagner