Azure Private Link, spiegato
- Partners
- 24 gennaio 2025
Azure Private Link è la soluzione di punta di Microsoft per una connettività sicura e scalabile ai tuoi servizi. Ecco tutto quello che devi sapere.
Che tu stia lavorando con un ambiente cloud ibrido, deployment multiregione o voglia semplicemente proteggere l’accesso ai servizi della piattaforma Microsoft Azure, questo hyperscaler offre diverse opzioni di connettività adatte a esigenze differenti.
Le soluzioni flessibili e scalabili di Azure consentono alle aziende di connettere ambienti on-premise, uffici remoti o altre piattaforme cloud ad Azure in base ai propri requisiti di sicurezza, prestazioni e conformità. Le opzioni spaziano dalle tradizionali VPN site-to-site a connessioni più avanzate e dedicate, come ExpressRoute e Azure Virtual WAN. Oggi analizziamo una delle più diffuse: Azure Private Link.
Continua a leggere questa guida completa per scoprire tutto quello che devi sapere su Azure Private Link.
Indice dei contenuti
Che cos’è Azure Private Link?
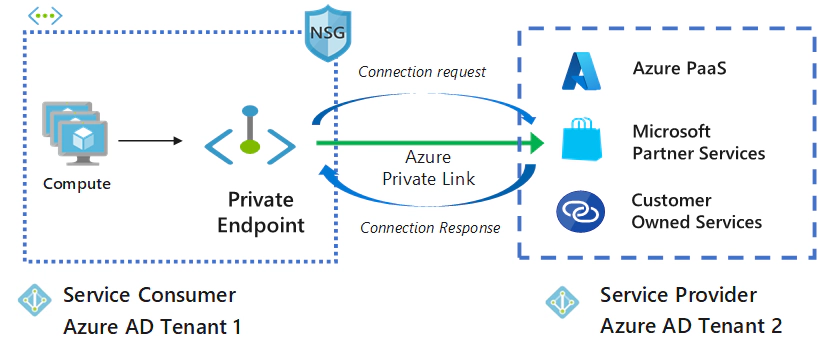
Azure Private Link consente una connettività privata, sicura e diretta tra la tua rete virtuale (VNet) e i servizi della piattaforma Azure, i servizi di tua proprietà o quelli di terze parti, senza instradare il traffico sull’Internet pubblica.
Il traffico scorre interamente sulla backbone privata di Azure, migliorando la sicurezza e riducendo l’esposizione all’Internet pubblica.
In sostanza, Azure Private Link permette di accedere privatamente ai servizi Azure o ad altri servizi supportati tramite IP privati, eliminando la necessità di indirizzi IP pubblici. Funziona creando endpoint privati nella tua VNet: interfacce di rete con indirizzi IP privati che si connettono in modo sicuro al servizio di destinazione.

Vantaggi di Azure Private Link
Sicurezza migliorata
- Traffico privato: Con Azure Private Link, il traffico tra la rete on-premise e i servizi Azure resta isolato dall’Internet pubblica. Questo riduce la superficie di attacco e minimizza il rischio di intercettazione dei dati o accessi non autorizzati.
- Controllo degli accessi: Puoi controllare con precisione l’accesso ai servizi Azure utilizzando IP privati nella tua VNet. In questo modo, solo le risorse autorizzate nella VNet possono accedere ai servizi.
Azure adotta la sicurezza per impostazione predefinita nel 2025: ecco come prepararti.
Architettura di rete semplificata
- Nessun IP pubblico necessario: Private Link consente di accedere ai servizi Azure tramite indirizzi IP privati nella VNet, eliminando IP pubblici, VPN o configurazioni di routing complesse.
- Gestione più semplice: La connessione è privata e utilizza i servizi VNet standard, riducendo la complessità della configurazione e della gestione continuativa della rete.
Prestazioni e latenza migliorate
- Bassa latenza: Azure Private Link mantiene il traffico sulla backbone privata di Azure, offrendo una latenza inferiore e prestazioni più affidabili rispetto alle connessioni sull’Internet pubblica.
- Throughput costante: Il traffico non dipende dalle velocità variabili dell’Internet pubblica, rendendo le prestazioni più prevedibili, un aspetto fondamentale per le applicazioni sensibili alla latenza.
Conformità e privacy dei dati migliorate
- Residenza dei dati: Con Azure Private Link, tutto il traffico tra la VNet e i servizi Azure rimane nella regione Azure e nello spazio di indirizzamento IP privato, un elemento essenziale per rispettare le normative sulla residenza e sulla sovranità dei dati.
- Conformità semplificata: Instradando tutto il traffico su connessioni private, Azure Private Link aiuta le organizzazioni a soddisfare rigorosi requisiti di conformità, soprattutto nei settori che gestiscono dati sensibili, come finanza e sanità.
Scalabilità e flessibilità
- Connettività fluida: Azure Private Link supporta l’accesso privato ai servizi PaaS Azure, ai servizi di tua proprietà e ai servizi di terze parti tramite Azure Marketplace, adattandosi a numerose esigenze aziendali.
- Scenari ibridi e multicloud: È ideale per gli ambienti cloud ibridi e consente connessioni sicure tra reti on-premise tramite Megaport e Azure, oltre ad altre piattaforme cloud.
Maggiore sicurezza con i gruppi di sicurezza di rete (NSG)
- Configurazioni NSG ed endpoint privati: Consenti solo alle risorse affidabili della rete di accedere a specifici servizi Azure, controllando in modo granulare chi può comunicare con le risorse cloud.
Integrazione fluida con i servizi Azure
- Ampia gamma di servizi supportati: Azure Private Link supporta servizi come Azure Blob Storage, Azure SQL Database, Azure Cosmos DB e Azure Key Vault, consentendo di accedere in modo sicuro ai servizi fondamentali senza esporli a Internet.
- Servizi personalizzati: Puoi usare Private Link anche per connetterti in modo sicuro a servizi personalizzati o di terze parti ospitati in Azure, ampliandone ulteriormente il valore.
Prezzi di Azure Private Link
I prezzi di Azure Private Link sono descritti in dettaglio sul sito di Azure.
In sintesi, Azure non addebita il servizio Private Link, ma applica una tariffa oraria per ciascun endpoint privato. Anche i dati in entrata e in uscita vengono addebitati per GB.
Azure Private Link ed endpoint privati
Azure Private Link fornisce il framework per la connettività privata, mentre gli endpoint privati sono le interfacce di rete che realizzano queste connessioni ai servizi Azure.
Un endpoint privato è quindi una semplice interfaccia di rete che utilizza un indirizzo IP privato della tua VNet.
Questa interfaccia ti connette in modo privato e sicuro a un servizio basato su Azure Private Link. Abilitando un endpoint privato, porti il servizio all’interno della VNet.
Connessioni degli endpoint privati
Private Link utilizza un modello di approvazione: chi vuole utilizzare il servizio può richiedere una connessione al provider.
Il provider decide quindi se autorizzare la connessione. Private Link consente ai provider di gestire le connessioni degli endpoint privati alle proprie risorse.
Endpoint di servizio ed endpoint privati a confronto
Azure ha introdotto gli endpoint di servizio nel 2017 per consentire l’accesso sicuro ai servizi Azure, come Azure Storage e SQL Database, tramite la backbone Azure. Estendevano una VNet a questi servizi permettendo al traffico delle VNet di scorrere in modo sicuro nella rete Azure, mantenendo gli indirizzi IP pubblici dei servizi.
Gli endpoint privati, introdotti nel 2019, offrono una soluzione più privata e sicura. Il traffico scorre interamente sulla VNet privata, utilizzando un indirizzo IP privato senza esporre IP pubblici, per un maggiore isolamento e una maggiore sicurezza nell’accesso ai servizi Azure.
Casi d’uso comuni di Azure Private Link
Azure Private Link è estremamente versatile e può essere utilizzato in numerosi scenari.
Ecco alcuni dei casi d’uso più comuni:
Accesso sicuro ai servizi PaaS Azure
Molti servizi Azure, come Azure Blob Storage, Azure SQL Database e Azure Key Vault, sono ora accessibili tramite Private Link. Questo mantiene privato il traffico dei servizi, garantendo che i dati sensibili non escano mai dalla rete sicura di Azure. Evitare completamente gli IP pubblici aiuta inoltre a prevenire accessi non autorizzati alle risorse.
Connessioni tra VNet
Quando utilizzi più VNet, nella stessa regione o in regioni diverse, Azure Private Link offre un metodo sicuro e semplice per connettere i servizi tra VNet. Gli endpoint privati consentono connessioni private fluide tra reti Azure diverse, senza esporre il traffico a Internet.
Connettività privata ai servizi Azure Marketplace
Azure Marketplace offre numerosi servizi e soluzioni di terze parti accessibili tramite Private Link. Gli endpoint privati consentono di connettersi in modo sicuro senza IP pubblici, migliorando sicurezza e prestazioni.
Architetture cloud ibride
Negli ambienti cloud ibridi in cui l’infrastruttura on-premise deve connettersi alle risorse Azure, Azure Private Link consente comunicazioni private e sicure tra gli ambienti on-premise e i servizi cloud. Per esempio, puoi connettere un data center a un database Azure senza dipendere da IP pubblici o configurazioni di rete complesse.
Connettività B2B
Azure Private Link consente alle aziende di condividere risorse in modo sicuro con partner, clienti o altre organizzazioni esterne. Se offri un servizio personalizzato ospitato in Azure, puoi renderlo accessibile tramite Private Link per consentire l’accesso privato ai clienti autorizzati.
Azure Private Link e peering VNet a confronto
Private Link e peering VNet vengono utilizzati per connettere risorse in modo sicuro in Azure, ma con metodi e casi d’uso molto diversi.
Il peering VNet di Azure consente di connettere due o più VNet nella stessa regione o in regioni diverse. La connessione privata permette alle risorse di una rete di comunicare con quelle dell’altra.
Azure Private Link, invece, consente di connettere le VNet Azure ai servizi Azure e dei partner tramite un endpoint privato.
Azure Private Link
- Scopo: Protegge e semplifica la connettività ai servizi Azure o dei partner all’interno della VNet.
- Funzionamento: Crea un endpoint privato nella VNet che si connette direttamente al servizio di destinazione, evitando l’Internet pubblica.
Vantaggi principali
- Sicurezza migliorata: Riduce l’esposizione alle minacce eliminando l’accesso tramite Internet pubblica.
- Configurazione di rete semplificata: Semplifica il setup evitando regole firewall complesse.
- Prestazioni migliorate: Offre connessioni a bassa latenza e alta larghezza di banda tra le risorse e il servizio di destinazione.
- Convenienza: Riduce i costi del trasferimento dati in uscita utilizzando la backbone Microsoft.
Peering VNet di Azure
- Scopo: Connette due o più VNet nella stessa regione o in regioni diverse.
- Funzionamento: Stabilisce una connessione diretta tra le VNet, consentendo alle risorse di una rete di comunicare con quelle dell’altra.
Vantaggi principali
- Comunicazione fluida: Le risorse in VNet diverse interagiscono come se fossero nella stessa rete.
- Condivisione efficiente delle risorse: Permette di condividere risorse come account di storage o macchine virtuali tra VNet.
- Gestione centralizzata: Semplifica la gestione trattando le reti connesse tramite peering come un’unica rete logica.
Quale scegliere e quando
Usa Azure Private Link quando:
- devi connetterti a servizi Azure come Storage e SQL Database o a servizi di terze parti
- vuoi migliorare la sicurezza isolando le risorse dall’Internet pubblica
- vuoi semplificare la configurazione della rete e ridurre il carico di gestione.
Usa il peering VNet di Azure quando:
- devi connettere due o più VNet nel tuo abbonamento Azure
- vuoi condividere risorse tra VNet
- vuoi creare una topologia di rete più complessa, come un’architettura hub-and-spoke.
Azure Private Link e Virtual Network Gateway a confronto
Un Virtual Network Gateway (VNG) in Azure è una risorsa che consente comunicazioni sicure tra la VNet Azure e altre reti, come ambienti on-premise o altre VNet.
Per il deployment del VNG puoi scegliere tra VPN Gateway ed ExpressRoute Gateway.
Un VPN Gateway è un tipo specifico di VNG. Viene utilizzato per inviare traffico crittografato sull’Internet pubblica. Le connessioni site-to-site, point-to-site e VNet-to-VNet utilizzano un gateway VPN.
Anche ExpressRoute Gateway è un tipo specifico di VNG. Invia il traffico su una connessione privata dedicata quando configuri Azure ExpressRoute.
Private Link offre invece connettività privata ai servizi PaaS Azure, come Storage e SQL Database, e ad altre risorse Azure all’interno di una VNet.
Private Link e VNG offrono approcci diversi alla connettività in Azure, ciascuno con caratteristiche e casi d’uso distinti.
Tipo di connettività
- Private Link offre accesso privato ai servizi PaaS Azure e ai servizi di tua proprietà o dei partner nella VNet tramite endpoint privati.
- VNG consente connessioni sicure tra reti on-premise e VNet, sia privatamente sia tramite Internet pubblica.
Percorso di rete
- Private Link mantiene il traffico sulla backbone Microsoft, eliminando l’esposizione all’Internet pubblica.
- VNG può instradare traffico crittografato sull’Internet pubblica oppure traffico privato dalla rete on-premise tramite ExpressRoute.
Ambito di accesso
- Private Link offre controllo granulare sull’accesso a risorse specifiche nella VNet.
- VNG fornisce accesso a intere reti anziché a singole risorse.
Indirizzamento IP
- Private Link utilizza indirizzi IP privati, riducendo la superficie di attacco.
- VNG richiede un indirizzo IP pubblico per il componente gateway VPN.
Connettività tra regioni
- Private Link supporta la connettività ai servizi in diverse regioni Azure.
- VNG è generalmente limitato alle risorse nella stessa regione del gateway.
Casi d’uso
Usa Private Link quando:
- vuoi connetterti in modo sicuro ai servizi PaaS Azure o ad altre risorse Azure nella tua VNet
- devi ridurre la latenza e migliorare la sicurezza.
Usa VNG quando:
- devi connettere la rete on-premise alla VNet Azure
- devi fornire accesso remoto alle risorse della VNet.
Virtual Network Gateway e peering VNet a confronto
Oltre alle informazioni già illustrate, vale la pena evidenziare le principali differenze tra VNG e peering VNet.
Tipi di connessione
VNG
- VPN site-to-site: Connette le reti on-premise alle VNet Azure.
- VPN point-to-site: Connette singoli client, come utenti remoti, alle VNet Azure.
- VNet-to-VNet: Connette due VNet Azure tramite VPN o ExpressRoute.
- ExpressRoute: Fornisce connessioni private dedicate tra l’infrastruttura on-premise e Azure.
Peering VNet
- Peering nella stessa regione: Connette due VNet nella stessa regione Azure.
- Peering VNet globale: Connette VNet in regioni diverse, consentendo la connettività tra regioni.
Sicurezza e crittografia
- VNG supporta la crittografia end-to-end (IPsec) per le connessioni VPN e utilizza circuiti privati per ExpressRoute. Garantisce comunicazioni sicure su reti potenzialmente non affidabili come Internet.
- Le comunicazioni tramite peering VNet non sono crittografate per impostazione predefinita, perché utilizzano la backbone Azure, ma restano sicure e isolate dall’Internet pubblica.
Routing e flusso del traffico
VNG
- Supporta routing dinamico tramite BGP e routing statico per gestire il traffico tra reti connesse, oltre al routing transitivo quando BGP è abilitato.
- Connette risorse on-premise e Azure oppure più VNet tramite VPN o ExpressRoute.
Peering VNet
- Il routing semplice e piatto elimina la necessità di tunnel VPN o crittografia. Le risorse nelle VNet connesse tramite peering comunicano facilmente usando i propri IP privati.
- Il routing automatico evita configurazioni complesse, rendendolo più semplice rispetto a un VNG.
- Il peering VNet non supporta il routing transitivo per impostazione predefinita.
Complessità
VNG
- Il setup più complesso richiede la configurazione di gateway VPN, intervalli IP, tabelle di routing ed eventualmente impostazioni BGP personalizzate.
- L’uso del VNG per reti ibride, dall’on-premise ad Azure, aggiunge complessità rispetto al peering VNet.
Peering VNet
- Connettere due VNet tramite peering è semplice e richiede una configurazione minima: basta abilitarlo tra le VNet e gestire le tabelle di routing se necessario.
Azure Private Link e Azure ExpressRoute a confronto
Azure ExpressRoute e Azure Private Link sono due servizi di rete distinti in Azure, ciascuno con caratteristiche e casi d’uso specifici.
Connettività
- ExpressRoute stabilisce una connessione privata dedicata tra l’infrastruttura on-premise e Azure utilizzando connessioni fisiche come MPLS o Ethernet.
- Private Link consente l’accesso privato ai servizi PaaS Azure e ai servizi di tua proprietà o dei partner nelle VNet Azure tramite endpoint privati.
Architettura
- ExpressRoute utilizza connessioni fisiche dedicate, evitando completamente l’Internet pubblica.
- Private Link mantiene il traffico sulla backbone Microsoft, eliminando l’esposizione all’Internet pubblica.
Prestazioni
- ExpressRoute offre elevata larghezza di banda e bassa latenza grazie alle connessioni fisiche dedicate.
- Private Link offre prestazioni costanti utilizzando la rete interna di Microsoft.
Sicurezza
- ExpressRoute fornisce una connessione privata sicura senza attraversare l’Internet pubblica.
- Private Link migliora la sicurezza mantenendo i dati sulla rete Microsoft e proteggendo dall’esfiltrazione dei dati.
Costi
- ExpressRoute ha generalmente costi più elevati a causa delle connessioni fisiche dedicate.
- Private Link è più conveniente, con prezzi basati sulle ore di utilizzo degli endpoint privati e sui dati elaborati.
Complessità del setup
- ExpressRoute è più complesso da configurare e richiede coordinamento con un provider di servizi di rete.
- Private Link è più semplice da configurare e si gestisce interamente in Azure.
Casi d’uso
Private Link è:
- particolarmente adatto all’accesso privato ai servizi PaaS Azure e alla protezione dall’esfiltrazione dei dati
- ideale per le organizzazioni che richiedono accesso sicuro a specifici servizi Azure, protezione dalle fughe di dati e un’architettura di rete semplificata.
ExpressRoute è:
- ideale per le aziende che richiedono connessioni ad alta larghezza di banda e bassa latenza tra risorse on-premise e Azure
- adatto alle grandi aziende con elevati requisiti di larghezza di banda e necessità di connessioni costanti a bassa latenza.
Disponibilità di Private Link
Private Link è ora disponibile a livello generale. Anche gli endpoint privati e i servizi Private Link dietro un bilanciatore di carico standard sono disponibili a livello generale.
Microsoft fornisce ulteriori dettagli sulla disponibilità dei singoli servizi.
Come configurare Azure Private Link
Configurare Azure Private Link è semplice.
Prerequisiti
- Un account Azure con abbonamento attivo
- Una rete virtuale (VNet)
- Azure Load Balancer
1. Crea un servizio Private Link associato al tuo servizio. Abilita l’accesso Private Link al servizio o alla risorsa distribuita dietro un Azure Standard Load Balancer. Gli utenti possono accedervi privatamente dalla propria rete virtuale.
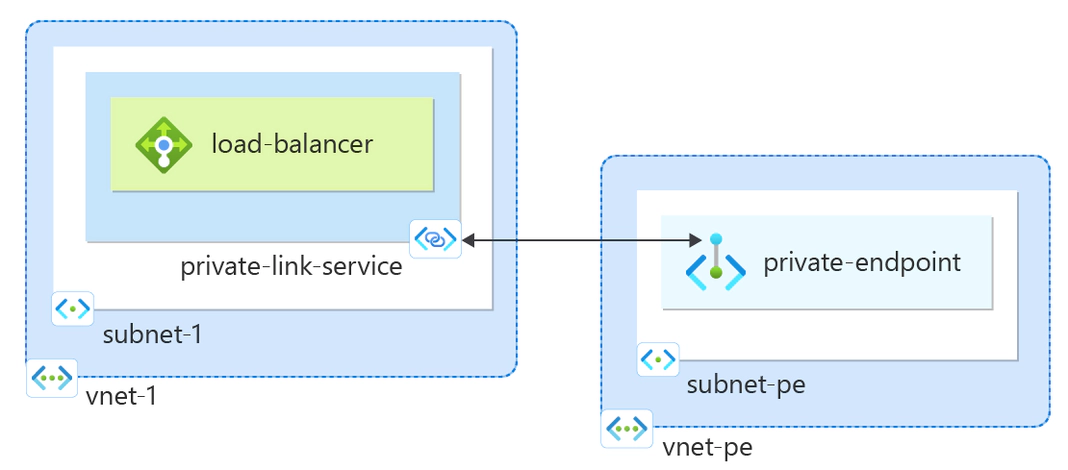
2. Crea un endpoint privato. Come utilizzatore, crea nella VNet un endpoint privato che punta al servizio a cui vuoi connetterti. L’endpoint avrà un indirizzo IP privato e sarà associato al servizio.
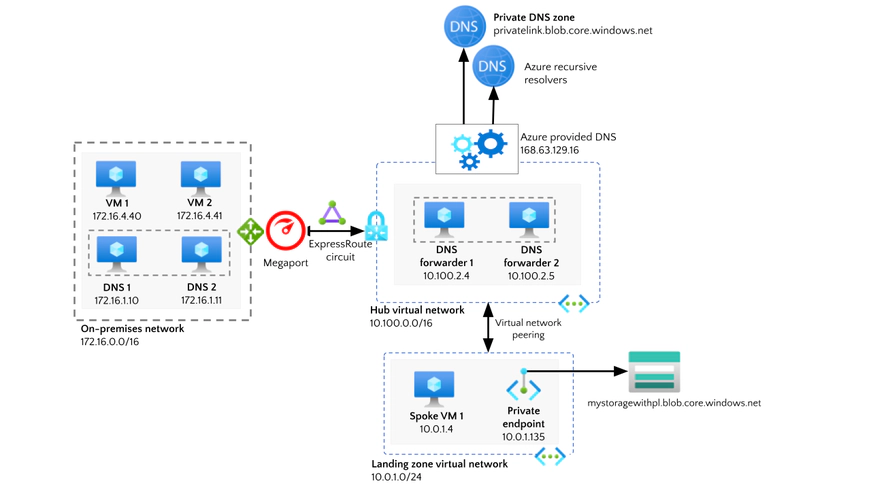
3. Configura la sicurezza di rete. Configura i gruppi di sicurezza e i gruppi di sicurezza di rete (NSG) per controllare il traffico da e verso l’endpoint privato. Puoi definire policy di accesso granulari affinché solo le risorse autorizzate possano accedere al servizio.
4. Verifica la connessione. Terminata la configurazione, verifica che la VNet sia connessa al servizio tramite l’endpoint privato. Puoi utilizzare strumenti come Azure Network Watcher per controllare che la connessione sia stata stabilita correttamente.
Conclusione
Azure Private Link offre numerosi vantaggi, diventando uno strumento essenziale per le organizzazioni che richiedono connettività privata, sicura e ad alte prestazioni ai servizi Azure.
Che tu voglia migliorare la sicurezza, semplificare la gestione della rete o soddisfare requisiti di conformità, Azure Private Link offre una soluzione flessibile e scalabile che migliora la sicurezza e le prestazioni dell’infrastruttura cloud.
Utilizzando endpoint privati e mantenendo il traffico sulla backbone Azure, Azure Private Link migliora la sicurezza della rete e offre maggiore controllo sull’architettura cloud. È una soluzione ideale per le aziende che cercano una connessione sicura a bassa latenza ai servizi Azure critici, mantenendo controllo e conformità.