AWS PrivateLink, spiegato
- Cloud networking , Partners
- 17 maggio 2024
Chi implementa la connettività AWS può scegliere tra diverse opzioni, tra cui PrivateLink. Quando è la soluzione più adatta? Scopri gli utilizzi e i vantaggi di questo metodo di connettività privata.
Quando si parla di connettività AWS, le opzioni non mancano. Alcune sono molto diffuse, come Virtual Gateway (VGW), Transit Gateway (TGW), peering VPC (Virtual Private Cloud) e Direct Connect (DX).
Altre sono più recenti e rispondono a casi d’uso specifici, come Gateway Load Balancer (GWLB), VPC Lattice e PrivateLink.
Ma che cos’è PrivateLink e quando è la scelta migliore? Come si può implementare e quali vantaggi offre?
Questo articolo risponde a queste domande su AWS PrivateLink.
Indice dei contenuti
Che cos’è esattamente AWS PrivateLink?
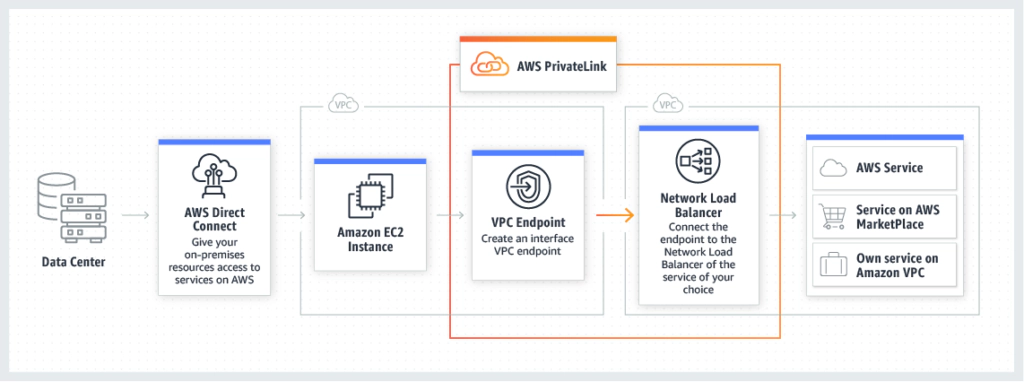
PrivateLink è un meccanismo di rete che consente ai client presenti in altre VPC, o che passano attraverso di esse, nella stessa regione AWS di accedere a un’applicazione o servizio in una VPC. La VPC che ospita il servizio è la “Service Provider VPC”, mentre quelle degli utilizzatori sono le “Consumer VPC”.
L’utilizzatore accede privatamente tramite un’interfaccia, l’endpoint VPC, distribuita nella propria VPC. Non è necessaria una connessione Internet e tutto il traffico rimane nella rete privata AWS.
È possibile raggiungere l’endpoint VPC anche tramite Direct Connect, ottenendo connettività privata end-to-end verso applicazioni e integrazioni dalla LAN/WAN aziendale o dal data center.
È importante sottolineare che la VPC del provider e quelle degli utilizzatori possono appartenere ad account AWS diversi.
Esistono tre principali casi d’uso di PrivateLink:
- Servizi interni – Puoi offrire ai client di una VPC accesso semplice, sicuro e privato a un’applicazione in un’altra VPC, senza preoccuparti di rotte, IP sovrapposti, gruppi di sicurezza o firewall.
- Servizi SaaS – Alcuni provider SaaS che ospitano i workload su AWS usano PrivateLink per offrire ai clienti connettività privata e sicura all’applicazione. La VPC del servizio appartiene al provider SaaS, quella dell’utilizzatore al cliente.
- Servizi Amazon – Molti servizi Amazon sono accessibili direttamente tramite PrivateLink, senza inviare traffico su Internet. Puoi creare un percorso ad alte prestazioni per servizi con grandi volumi, come S3, e utilizzare specifici servizi AWS anche da VPC completamente prive di accesso a Internet.
Vantaggi di AWS PrivateLink
La connettività automatizzata, gestita e privata di PrivateLink offre diversi vantaggi:
- Traffico sicuro – Il traffico PrivateLink non attraversa mai l’Internet pubblica, riducendo l’esposizione alle minacce informatiche. Gli IP privati consentono di fornire servizi da e verso ambienti protetti senza accesso a Internet. Puoi inoltre associare gruppi di sicurezza e aggiungere una policy di endpoint agli endpoint di interfaccia per controllare con precisione gli accessi ai servizi.
- Gestione di rete semplificata – Connetti servizi tra account AWS e VPC senza regole firewall, tabelle di routing, configurazioni di gateway Internet, NAT o privati, Transit Gateway, peering VPC o gestione dei CIDR e degli IP sovrapposti, rendendo l’esperienza più semplice.
- Scalabilità migliorata – PrivateLink consente di stabilire accessi unidirezionali da molte VPC a un’applicazione o servizio in modo rapido, efficiente e sicuro.
- Prestazioni migliorate – Gli endpoint VPC AWS PrivateLink supportano 10 Gbps di throughput per impostazione predefinita e scalano automaticamente fino a 100 Gbps, consentendo percorsi dedicati ad alte prestazioni verso servizi specifici.
Prezzi di AWS PrivateLink
Nella pagina dei prezzi PrivateLink, AWS spiega che:
- Ogni ora in cui l’endpoint VPC resta configurato in ciascuna zona di disponibilità viene addebitata, indipendentemente dallo stato dell’associazione al servizio.
- La fatturazione oraria termina quando il cliente elimina l’endpoint.
- Termina anche se il proprietario del servizio rifiuta il collegamento dell’endpoint e il servizio viene successivamente eliminato. Questi endpoint non sono riutilizzabili e devono essere eliminati.
- Si applicano costi di elaborazione per ogni gigabyte che attraversa l’endpoint, indipendentemente da origine e destinazione.
- Ogni frazione di ora di utilizzo viene fatturata come un’ora intera.
Le tariffe dipendono dal tipo di endpoint. Consulta la pagina dei prezzi per dettagli specifici e aggiornati.
AWS PrivateLink ed endpoint VPC a confronto
La distinzione tra PrivateLink ed endpoint VPC non è immediata. In realtà, parte delle funzionalità degli endpoint VPC fa parte di PrivateLink. Gli endpoint sono risorse distribuite in una VPC per fornire un percorso di accesso a vari servizi.
Ne esistono tre tipi:
- Endpoint di interfaccia - È il tipo usato da PrivateLink: un’interfaccia di rete con IP nella subnet VPC. Le richieste vengono inviate direttamente all’IP o, più spesso, a un nome DNS che lo risolve. PrivateLink inoltra in modo trasparente le richieste al provider e restituisce le risposte.
- Endpoint gateway - Si collega alla VPC in modo simile a Internet Gateway (IGW) o Virtual Gateway (VGW). Non compare come IP nella VPC, ma come destinazione nelle tabelle di routing. Il traffico verso gli IP del servizio viene instradato tramite l’endpoint. È disponibile solo per S3 e DynamoDB, che supportano anche endpoint di interfaccia, ed è utilizzabile solo dalle risorse della VPC locale.
- Endpoint Gateway Load Balancer - Indirizza il traffico verso appliance di rete virtuali, come firewall, distribuite tramite il servizio o l’architettura Gateway Load Balancer.
AWS PrivateLink e peering VPC a confronto
PrivateLink e peering VPC consentono di accedere alle risorse di una VPC da un’altra, ma metodi e casi d’uso sono diversi.
PrivateLink crea un’interfaccia locale con IP locale per l’accesso unidirezionale a un’applicazione o porta specifica. Il peering VPC crea invece una connessione Layer 3 bidirezionale tra due VPC.
Con PrivateLink, gli utilizzatori accedono a un’applicazione specifica nell’altra VPC, senza traffico nella direzione inversa. Il peering consente invece la comunicazione tra tutte le risorse delle due VPC.
Il peering VPC può inoltre collegare VPC in regioni diverse, mentre PrivateLink non può farlo. È però possibile combinarli per estendere PrivateLink tra regioni.
Differenze principali:
Connettività
- AWS PrivateLink: Offre accesso unidirezionale da una VPC a un’applicazione o servizio specifico in un’altra tramite un’interfaccia locale con IP locale.
- Peering VPC: Crea una connessione Layer 3 bidirezionale tra due VPC, consentendo la comunicazione tra tutte le risorse.
Caso d’uso
- AWS PrivateLink: Ideale per rendere disponibile un’applicazione o servizio specifico ad altre VPC, mantenendo sicurezza e isolamento elevati.
- Peering VPC: Adatto a reti completamente interconnesse in cui più VPC devono comunicare direttamente.
Architettura
- AWS PrivateLink: Usa endpoint di interfaccia per connessioni private ai servizi, semplificando controllo degli accessi e sicurezza.
- Peering VPC: Richiede un collegamento per ogni coppia di VPC, aumentando la complessità con il numero di VPC.
Routing transitivo
- AWS PrivateLink: Non lo supporta. Il traffico è limitato alla connessione dell’endpoint.
- Peering VPC: Non lo supporta. Ogni VPC deve avere un peering diretto con tutte quelle con cui deve comunicare.
Connettività di rete
- AWS PrivateLink: Limitato alla regione delle VPC, ma estendibile ad altre regioni tramite peering VPC.
- Peering VPC: Supporta connessioni nella stessa regione e tra regioni diverse.
Sicurezza
- AWS PrivateLink: Migliora la sicurezza mantenendo il traffico nella rete AWS e limitando l’esposizione a un’applicazione o servizio.
- Peering VPC: Consente comunicazioni sicure senza Internet pubblica, ma rende reciprocamente accessibili le risorse delle VPC connesse.
Complessità
- AWS PrivateLink: Più semplice da configurare per servizi specifici, con controllo degli accessi semplificato.
- Peering VPC: Più complesso da gestire all’aumentare delle VPC e delle connessioni necessarie.
Casi d’uso
Scegli AWS PrivateLink se:
- Devi fornire accesso a un’applicazione o servizio specifico in un’altra VPC.
- Ti serve accesso unidirezionale per controlli di sicurezza più rigorosi.
- Vuoi semplificare configurazione e gestione delle connessioni a un servizio.
Scegli il peering VPC se:
- Ti serve comunicazione bidirezionale completa tra due o più VPC.
- L’architettura richiede connettività diretta tra tutte le risorse delle VPC.
- Devi collegare direttamente VPC in regioni diverse.
Transit Gateway e PrivateLink a confronto
Transit Gateway (TGW) è sempre più utilizzato per creare connessioni instradate tra più VPC. Come il peering VPC, offre connettività Layer 3 bidirezionale completa, con accesso da e verso tutte le risorse delle VPC collegate.
PrivateLink offre invece accesso unidirezionale da una VPC utilizzatrice a un singolo servizio nella VPC del provider.
Combinando PrivateLink e Transit Gateway puoi fornire accesso centralizzato a un endpoint PrivateLink da più VPC.
Differenze principali:
Connettività
- Transit Gateway: Offre connettività Layer 3 bidirezionale tra più VPC e reti on-premise, con accesso completo alle risorse.
- AWS PrivateLink: Offre accesso unidirezionale da una VPC a un’applicazione o servizio specifico nella VPC del provider.
Caso d’uso
- Transit Gateway: Ideale per architetture grandi e complesse che richiedono routing e gestione centralizzati di VPC e reti on-premise.
- AWS PrivateLink: Adatto a rendere disponibili servizi specifici in modo sicuro, senza consentire l’accesso all’intera rete.
Architettura
- Transit Gateway: Usa un modello hub-and-spoke in cui ogni VPC e rete on-premise si connette al gateway.
- AWS PrivateLink: Usa endpoint di interfaccia per connessioni private ai servizi AWS, concentrandosi sul servizio anziché sull’accesso completo alla rete.
Routing transitivo
- Transit Gateway: Lo supporta, consentendo alle VPC collegate di comunicare tra loro.
- AWS PrivateLink: Non lo supporta. Il traffico resta limitato all’endpoint tra VPC utilizzatrice e provider.
Connettività di rete
- Transit Gateway: Supporta connessioni nella stessa regione e tra regioni diverse.
- AWS PrivateLink: Limitato alla regione delle VPC, ma combinabile con Transit Gateway per accesso centralizzato da più VPC.
Sicurezza
- Transit Gateway: Offre routing sicuro e controllo centralizzato del traffico tra VPC e ambienti on-premise.
- AWS PrivateLink: Mantiene il traffico nella rete AWS e limita l’accesso a specifici servizi.
Complessità
- Transit Gateway: Configurazione iniziale più complessa per il routing centralizzato, ma gestione continuativa più semplice nelle reti grandi.
- AWS PrivateLink: Più semplice per l’accesso a servizi specifici, con creazione e gestione immediate degli endpoint.
Casi d’uso
Scegli Transit Gateway se:
- Devi gestire e instradare traffico tra numerose VPC e reti on-premise.
- Ti serve routing transitivo tra più VPC.
- Cerchi una soluzione scalabile che semplifichi la gestione e supporti routing complesso.
Scegli AWS PrivateLink se:
- Devi offrire accesso privato e sicuro a servizi specifici da un’altra VPC.
- Ti serve accesso unidirezionale per controlli più rigorosi.
- Vuoi una soluzione semplice per connettività a servizi specifici nella rete AWS.
Transit Gateway e peering VPC a confronto
Differenze principali:
Opzioni di connettività
- Peering VPC: Connette direttamente due VPC senza transitività. VPC A può connettersi a VPC B, ma VPC B non può raggiungere VPC C attraverso VPC A.
- Transit Gateway: Funziona come hub per più VPC e reti on-premise, consentendo routing transitivo tramite un unico gateway.
Architettura
- Peering VPC: Crea una rete mesh in cui ogni VPC richiede un peering con tutte quelle con cui deve comunicare. Diventa complesso con molte VPC.
- Transit Gateway: Usa un modello hub-and-spoke, riducendo la complessità delle molteplici connessioni di peering.
Routing transitivo
- Peering VPC: Non lo supporta e richiede connessioni dirette tra le VPC.
- Transit Gateway: Lo supporta, consentendo comunicazioni tramite il gateway.
Connettività di rete
- Peering VPC: Limitato alla stessa regione AWS, anche se è disponibile il peering interregionale con ulteriori aspetti da considerare.
- Transit Gateway: Supporta connettività regionale e interregionale, con maggiore flessibilità e scalabilità.
Complessità
- Peering VPC: Più semplice nelle reti piccole, ma più complesso all’aumentare delle VPC e dei peering.
- Transit Gateway: Setup iniziale più complesso, ma gestione e scalabilità più semplici nelle reti grandi.
Scala
- Peering VPC: Adatto a reti piccole con poche VPC.
- Transit Gateway: Progettato per grandi reti con migliaia di VPC e connessioni on-premise.
Limite di larghezza di banda
- Peering VPC: La banda dipende dal tipo di istanza e dalle sue capacità di rete.
- Transit Gateway: Offre maggiore capacità per trasferimenti di dati su larga scala tra VPC.
Latenza
- Peering VPC: Generalmente inferiore grazie alla connessione diretta.
- Transit Gateway: Leggermente superiore per l’hop aggiuntivo, ma solitamente trascurabile per la maggior parte delle applicazioni.
Casi d’uso
Scegli il peering VPC se:
- Ti servono connessioni dirette a bassa latenza tra poche VPC.
- L’architettura è semplice e comprende poche VPC.
- Vuoi evitare i costi aggiuntivi di Transit Gateway.
Scegli Transit Gateway se:
- Ti serve routing transitivo tra più VPC e reti on-premise.
- Gestisci una rete grande e complessa con molte VPC.
- Ti serve una soluzione scalabile che semplifichi la gestione e supporti elevate esigenze di banda.
AWS Direct Connect e PrivateLink a confronto
Differenze principali:
Connettività
- AWS Direct Connect: Fornisce una connessione privata dedicata tra il data center on-premise e AWS, evitando l’Internet pubblica e offrendo un collegamento sicuro e affidabile.
- AWS PrivateLink: Consente connessioni private tra VPC e servizi AWS o applicazioni proprie ospitate su AWS, usando IP privati.
Caso d’uso
- AWS Direct Connect: Ideale per cloud ibridi che richiedono connettività sicura, a bassa latenza e alta banda tra on-premise e AWS.
- AWS PrivateLink: Adatto all’accesso privato e sicuro a servizi AWS o SaaS di terze parti dalla VPC, senza Internet pubblica.
Architettura
- AWS Direct Connect: Crea una connessione fisica tramite cross connect in una sede Direct Connect. Può essere suddivisa in interfacce virtuali per separare i workload.
- AWS PrivateLink: Usa Elastic Network Interfaces (ENI) per creare endpoint VPC e comunicazioni private con i servizi.
Prestazioni
- AWS Direct Connect: Offre connettività costante ad alte prestazioni, da 50 Mbps a 100 Gbps, per throughput elevato e bassa latenza.
- AWS PrivateLink: Generalmente offre bassa latenza nella rete AWS, ma le prestazioni dipendono dalla configurazione VPC e dagli endpoint utilizzati.
Sicurezza
- AWS Direct Connect: Isola il traffico dall’Internet pubblica, riducendo le minacce esterne. Puoi aggiungere crittografia tramite VPN.
- AWS PrivateLink: Mantiene il traffico nella rete AWS, riducendo la superficie di attacco. Tutto il traffico resta privato e sicuro in AWS.
Costi
- AWS Direct Connect: Prevede costi per connessione fisica, trasferimento dati e ulteriori addebiti in base a velocità della porta e sede.
- AWS PrivateLink: Addebita elaborazione dell’endpoint e trasferimento nella rete AWS. Generalmente più conveniente per accedere a servizi AWS e applicazioni di terze parti.
Complessità del setup
- AWS Direct Connect: Richiede installazione fisica e coordinamento con AWS e provider di rete, aumentando tempi e complessità iniziali.
- AWS PrivateLink: Più semplice tramite endpoint VPC creati dalla console AWS, API o template CloudFormation.
Casi d’uso
Scegli AWS Direct Connect se:
- Ti serve una connessione sicura, dedicata e ad alta banda tra on-premise e AWS.
- Le applicazioni richiedono prestazioni costanti e bassa latenza.
- Trasferisci grandi volumi tra on-premise e AWS.
Scegli AWS PrivateLink se:
- Devi accedere privatamente a servizi AWS o SaaS di terze parti dalla VPC.
- Vuoi semplificare l’architettura evitando endpoint esposti a Internet.
- Ti serve un setup rapido e semplice per connettività privata in AWS.
PrivateLink tra regioni
Attualmente PrivateLink non è disponibile tra regioni: l’endpoint VPC dell’utilizzatore deve trovarsi nella stessa regione del servizio endpoint del provider. Puoi comunque combinare PrivateLink con peering VPC o peering Transit Gateway per servizi e utilizzatori in regioni diverse.
Questi servizi possono estendere la connettività dal lato dell’utilizzatore o del provider. Crea una VPC nella regione del servizio PrivateLink e distribuisci al suo interno l’endpoint. Poi configura peering VPC o Transit Gateway per collegarla alla VPC desiderata nella tua regione.
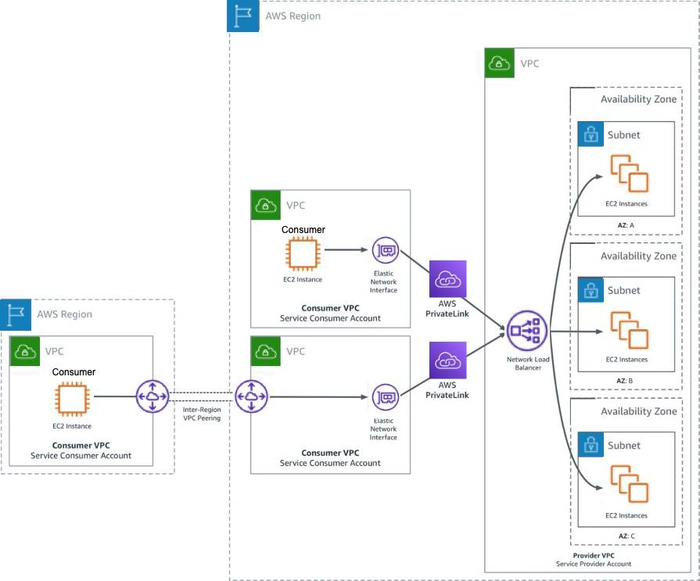
Come iniziare con AWS PrivateLink
Per connetterti a un servizio PrivateLink, crea un endpoint VPC di interfaccia in una delle tue VPC. È un’interfaccia di rete con un IP nella subnet VPC. I client accedono al servizio collegandosi a quell’IP.
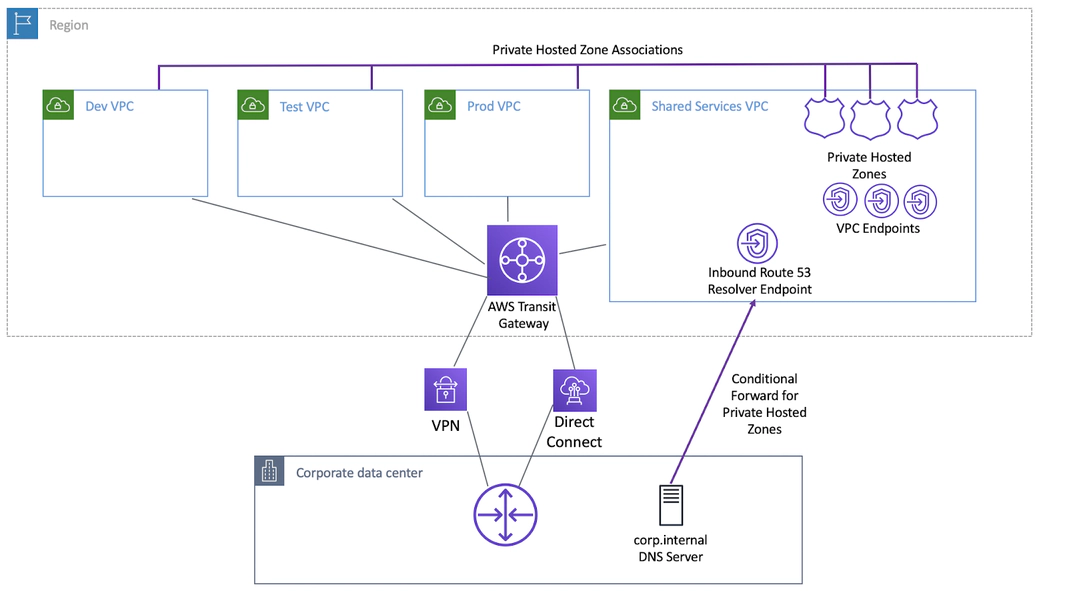
L’interfaccia è raggiungibile dai client della stessa VPC, da altre VPC tramite peering o Transit Gateway e dai client on-premise tramite Direct Connect.
Ogni endpoint viene distribuito in una sola zona di disponibilità. Per l’alta disponibilità, distribuisci più interfacce in zone diverse. PrivateLink si integra inoltre con Route 53 Resolver per risolvere automaticamente i nomi FQDN dei servizi nell’IP locale dell’endpoint.
L’immagine mostra il deployment e l’accesso da altre VPC e da ambienti on-premise.
Per creare l’endpoint, apri la sezione VPC della console AWS, seleziona Endpoints a sinistra e fai clic su Create endpoint a destra.
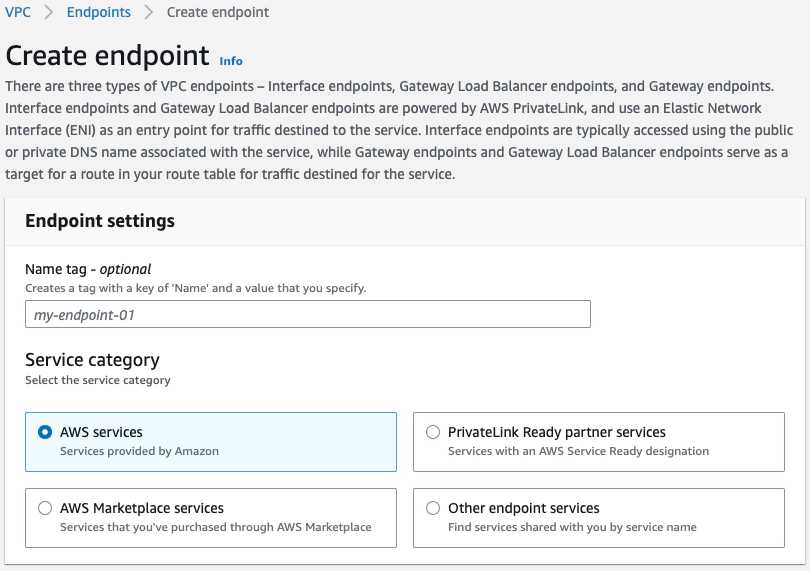
Questa pagina permette di creare endpoint per servizi AWS nativi, partner PrivateLink Ready, AWS Marketplace o altri servizi PrivateLink.
I servizi AWS e Marketplace si selezionano da un elenco. Per i partner PrivateLink Ready o altri servizi endpoint devi inserire il nome del servizio, fornito dal provider.
Al momento della stesura, 142 servizi AWS sono disponibili tramite PrivateLink, elencati anche nella pagina Create Endpoint. Tra gli utilizzi comuni figurano accessi privati a S3, SQS e Systems Manager.
Consulta alcuni esempi di servizi SaaS disponibili tramite PrivateLink su AWS Marketplace.
Puoi anche consultare l’elenco delle offerte dei partner tecnologici AWS per le soluzioni aggiornate. Cerca la designazione “AWS PrivateLink Ready Product”.
AWS PrivateLink con Megaport
In qualità di AWS Technology Partner di fiducia, Megaport può estendere la connessione AWS PrivateLink tramite la propria rete software-defined (SDN) sulla backbone privata globale.
Questo offre connettività semplificata, automatizzata e ottimizzata verso servizi AWS, SaaS e applicazioni interne da data center, sedi aziendali, WAN, filiali e altri ambienti cloud.
Utilizzando Megaport come unico punto di interconnessione, puoi collegare le risorse AWS ad altri provider con Megaport Cloud Router (MCR) e ottenere connettività AWS dalle filiali al cloud con un partner di integrazione SD-WAN su Megaport Virtual Edge (MVE).