Qu'est-ce qu'AWS Cloud WAN ? Avantages, cas d'usage et bonnes pratiques d'adoption
- Partners
- 15 juin 2026
Découvrez le fonctionnement d'AWS Cloud WAN, ses principaux avantages, ses limites, ses cas d'usage et les bonnes pratiques pour l'adopter.
À mesure que les environnements AWS s’étendent à plusieurs régions et comptes, la gestion du réseau peut devenir de plus en plus difficile. Ce qui commence par quelques clouds privés virtuels (VPC) peut rapidement se transformer en un ensemble complexe de connexions, de politiques de routage et d’exigences de sécurité.
AWS Cloud WAN a été conçu pour relever ce défi en proposant une approche centralisée de la création et de l’exploitation de réseaux mondiaux. Au lieu de gérer séparément les services réseau et les configurations de routage dans chaque région, les entreprises peuvent utiliser une architecture réseau mondiale unique, avec une visibilité et une gestion des politiques centralisées.
Dans ce guide, nous expliquerons ce qu’est AWS Cloud WAN, son fonctionnement, ses principaux avantages et limites, ainsi que les situations dans lesquelles les entreprises devraient envisager de l’adopter.
Qu’est-ce qu’AWS Cloud WAN ?
AWS Cloud WAN est un service géré qui simplifie la création et l’exploitation d’un réseau étendu mondial couvrant plusieurs régions AWS et environnements sur site.
Traditionnellement, les entreprises qui connectent des charges de travail entre régions et comptes s’appuient souvent sur une combinaison de peering VPC, d’AWS Transit Gateway et de configurations de routage personnalisées. Bien qu’efficaces, ces approches peuvent devenir difficiles à gérer à mesure que les environnements se développent.
AWS Cloud WAN offre une alternative centralisée. Il crée une dorsale réseau mondiale qui assure une connectivité cohérente entre les environnements AWS distribués, tout en fournissant un plan de contrôle unique pour la gestion, la visibilité et l’application des politiques.
Comment fonctionne AWS Cloud WAN ?
Au cœur d’AWS Cloud WAN se trouve le réseau central, qui fait office de dorsale mondiale couvrant plusieurs régions AWS. Ce réseau central est régi par des politiques qui définissent la manière dont le trafic est acheminé, segmenté et sécurisé dans l’ensemble de l’environnement.
Plusieurs composants fonctionnent ensemble pour fournir ces fonctionnalités :
Réseau central
Le réseau central fournit l’infrastructure de connectivité sous-jacente qui relie les ressources AWS entre régions et comptes.
Segments
Les segments permettent aux entreprises d’isoler logiquement le trafic entre environnements, applications ou unités opérationnelles. Par exemple, les environnements de production, de développement et de test peuvent chacun fonctionner dans des segments distincts, tout en restant gérés de manière centralisée.
Rattachements
Les rattachements connectent des ressources à votre environnement Cloud WAN. Il peut s’agir notamment de :
- VPC
- connexions VPN
- passerelles Direct Connect.
Groupes de fonctions réseau
Les groupes de fonctions réseau permettent aux entreprises de diriger le trafic vers des services de sécurité et d’inspection, tels que des firewalls, pour mieux contrôler la circulation du trafic sur le réseau.
Ensemble, ces composants constituent l’architecture réseau gérée de manière centralisée d’AWS Cloud WAN, qui peut s’étendre à plusieurs régions tout en maintenant une connectivité et une application des politiques cohérentes.
Quels défis réseau AWS Cloud WAN résout-il ?
L’un des principaux défis des grands environnements AWS est la gestion de la connectivité entre plusieurs régions et comptes.
Les approches réseau traditionnelles obligent souvent les administrateurs à configurer et à maintenir plusieurs services réseau séparément. À mesure que les environnements se développent, les politiques de routage, les exigences de connectivité et les contrôles de sécurité peuvent devenir de plus en plus difficiles à standardiser.
AWS Cloud WAN répond à ces défis en :
- centralisant la gestion du réseau via un plan de contrôle unique
- assurant une connectivité cohérente entre régions et comptes
- réduisant la configuration manuelle grâce à une automatisation fondée sur des politiques
- améliorant la visibilité sur l’ensemble du réseau
- simplifiant l’extension du réseau à de nouvelles régions AWS
- prenant en charge la segmentation logique pour différents environnements et unités opérationnelles.
Cette approche centralisée peut contribuer à réduire la complexité opérationnelle tout en améliorant la cohérence des déploiements AWS à grande échelle.
AWS Cloud WAN et les approches réseau AWS traditionnelles
AWS Cloud WAN ne remplace pas tous les services réseau AWS, mais propose un modèle opérationnel différent de celui des architectures traditionnelles.
Approche traditionnelle | AWS Cloud WAN |
Plusieurs composants réseau gérés séparément | Gestion centralisée via un plan de contrôle unique |
Configurations de routage distinctes selon les régions et les comptes | Gestion réseau unifiée fondée sur des politiques |
Déploiement et mises à jour manuels | Capacités d'automatisation accrues |
Visibilité de bout en bout limitée | Visibilité centralisée sur l'ensemble du réseau |
La mise à l'échelle peut accroître la complexité opérationnelle | Conçu pour simplifier la croissance multirégion |
Quelles entreprises devraient utiliser AWS Cloud WAN ?
AWS Cloud WAN convient particulièrement aux entreprises disposant de grands environnements AWS géographiquement distribués, notamment :
- Entreprises présentes dans plusieurs régions : Les entreprises opérant dans plusieurs régions géographiques peuvent simplifier la gestion de leur connectivité grâce à un réseau mondial centralisé.
- Grandes entreprises : Les entreprises gérant un grand nombre de VPC et de comptes AWS peuvent bénéficier d’un modèle réseau évolutif qui simplifie la gestion.
- Entreprises comptant plusieurs divisions ou unités : Les entreprises ayant besoin d’une segmentation réseau stricte entre départements, applications ou environnements peuvent utiliser les segments Cloud WAN pour maintenir l’isolation tout en centralisant la gestion.
Quels sont les avantages d’AWS Cloud WAN ?
Déploiement et gestion plus rapides
Cloud WAN peut réduire le temps nécessaire au déploiement et à la gestion de grands environnements AWS couvrant plusieurs comptes et régions, grâce à des capacités d’automatisation qui permettent aux entreprises de créer et de mettre à jour plus efficacement les composants réseau entre régions.
Visibilité améliorée
Les administrateurs bénéficient d’une vue centralisée de la connectivité et des flux de trafic sur le réseau, ce qui facilite la surveillance et le dépannage.
Meilleure gestion de la sécurité et des politiques
L’application centralisée des politiques aide les entreprises à mettre en œuvre des contrôles de sécurité cohérents entre régions et segments réseau.
Segmentation réseau
Cloud WAN permet d’isoler le trafic entre applications, environnements ou unités opérationnelles, aidant ainsi les entreprises à maintenir leurs périmètres de sécurité tout en répondant aux exigences opérationnelles.
Fiabilité du trafic et performances améliorées
AWS Cloud WAN peut améliorer la fiabilité du trafic et les performances des applications, tout en simplifiant la gestion des environnements complexes.
Intégration aux services réseau AWS
Cloud WAN s’intègre à AWS Network Manager, aidant les entreprises à coordonner et à gérer leurs services réseau dans un environnement unifié.
Quelles sont les limites d’AWS Cloud WAN ?
Bien que Cloud WAN présente des avantages considérables, les responsables réseau doivent également comprendre ses limites avant de l’adopter.
Considérations relatives aux coûts
Les frais liés aux ressources du réseau central, aux rattachements VPC, au traitement et au transfert des données peuvent augmenter à mesure que les environnements se développent. Les coûts du trafic interrégional peuvent également s’envoler s’ils ne sont pas gérés avec soin.
Complexité opérationnelle
Même si Cloud WAN centralise la gestion, les environnements multirégions et multicomptes nécessitent toujours une planification rigoureuse, une gouvernance et une expertise opérationnelle. Les entreprises peuvent également avoir besoin de formations supplémentaires pour développer leurs compétences internes sur Cloud WAN.
Contraintes de routage
Les responsables réseau doivent savoir que :
- certains scénarios de routage peuvent ne pas être pris en charge
- les routes statiques ne sont généralement pas prises en charge
- le peering Transit Gateway est limité aux ressources d’une même région
- les conflits d’ASN avec les passerelles Direct Connect existantes doivent être évités.
Limites techniques
Certains scénarios peuvent entraîner une complexité supplémentaire, notamment :
- des problèmes liés aux certificats entre régions
- une prise en charge incomplète de BGP dans certaines situations
- l’absence de prise en charge des communautés Direct Connect.
Ces éléments doivent être évalués pendant les phases de planification et de conception.
Comment réussir l’adoption d’AWS Cloud WAN ?
Une adoption réussie d’AWS Cloud WAN commence par une stratégie bien définie.
- Définissez votre politique de réseau central : Votre politique de réseau central établit les fondements de la connectivité, de la segmentation, de la sécurité et de la gestion du trafic.
- Déployez les composants nécessaires : Assurez-vous que les réseaux centraux, les segments, les rattachements et les ressources de support sont entièrement déployés et correctement configurés.
- Adoptez une migration progressive : Plutôt que de tout migrer en une seule fois, déplacez les charges de travail par étapes et validez la connectivité et les performances à chacune d’elles.
- Surveillez et optimisez en continu : Une surveillance continue permet aux équipes d’affiner les politiques, d’améliorer les stratégies de segmentation et d’optimiser les performances réseau au fil du temps.
Comment Megaport complète AWS Cloud WAN
Pour les entreprises qui connectent leurs charges de travail AWS à des environnements sur site, la connectivité reste un élément essentiel de l’architecture réseau globale.
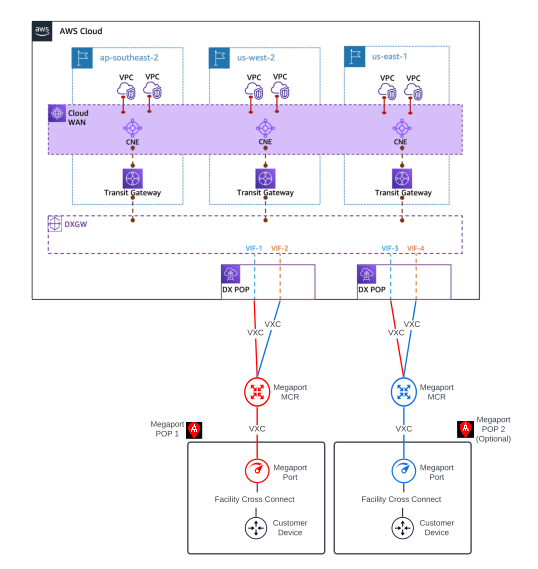
Les sites compatibles Megaport se connectent à AWS au moyen de connexions AWS Direct Connect – une pour chaque site associé aux régions AWS où résident les charges de travail. Une interface Transit VIF est déployée sur chaque connexion AWS Direct Connect, et des préfixes IP uniques sont annoncés depuis chaque site, comme illustré ci-dessous.
Comment déployer AWS Cloud WAN
Une fois votre politique de réseau central définie et votre stratégie de segmentation conçue, le déploiement suit généralement quatre grandes étapes.
1. Créer un Megaport Port ou un Megaport Cloud Router
Établissez une connexion au réseau Megaport en créant un Port ou un Megaport Cloud Router (MCR).
Un Port fournit une interface haut débit permettant une connectivité point à point entre vos sites et les fournisseurs de services connectés, tandis qu’un MCR offre des fonctionnalités de routage virtuel au sein de la plateforme Megaport.
2. Créer un VXC et configurer votre connexion AWS
Créez ensuite un Virtual Cross Connect (VXC), qui fournit une connexion Ethernet Layer 2 vers un point d’accès AWS sur le réseau Megaport.
Une fois connecté, vous pouvez configurer une AWS Hosted Connection, un service AWS Direct Connect qui fournit une connectivité à la demande sur des circuits réseau préprovisionnés.
En savoir plus sur la configuration et la maintenance des connexions hébergées AWS.
3. Créer et configurer vos VPC AWS
Une fois la connectivité établie, créez les VPC nécessaires dans chaque région AWS et connectez-les à Transit Gateway.
4. Créer et configurer AWS Cloud WAN
Enfin, déployez AWS Cloud WAN et suivez les instructions d’AWS pour configurer le réseau central, les segments, les rattachements et les politiques nécessaires pour connecter vos régions et vos environnements.
Consultez les instructions d’AWS pour créer un réseau mondial et un réseau central Cloud WAN.
À mesure que les entreprises étendent leur présence AWS à plusieurs régions, associer une stratégie de connectivité bien conçue à AWS Cloud WAN peut créer une architecture réseau plus évolutive et gérée de manière centralisée.
Découvrez comment tirer encore davantage parti de votre environnement AWS.