Comment connecter vos environnements AWS et Microsoft Azure : le guide complet
- Partners , Integrations
- 12 mai 2022
Découvrez pourquoi connecter les deux principaux fournisseurs cloud, les options disponibles et celle qui convient le mieux à votre entreprise.
Table des matières
Les architectures cloud hybrides et multicloud sont devenues courantes dans les services informatiques des entreprises qui cherchent à améliorer la fiabilité, la sécurité et la rentabilité de leur réseau pour optimiser les performances applicatives.
À mesure que les workloads migrent vers le cloud, les entreprises cherchent naturellement à connecter Amazon Web Services (AWS) et Microsoft Azure, deux hyperscalers majeurs, pour pérenniser leur réseau et garantir la latence la plus faible entre leurs workloads.
Pourquoi connecter mes clouds ? Avantages et cas d’usage
Utiliser plusieurs fournisseurs cloud ne suffit pas à pérenniser votre entreprise. À l’heure du travail à distance, de la cybercriminalité et des clients exigeants, optimiser votre environnement cloud est plus important que jamais. Le moyen le plus simple et le plus efficace consiste à interconnecter vos clouds de manière privée, autrement dit à adopter le routage cloud à cloud.
Interconnecter votre environnement cloud offre de nombreux avantages et ouvre de nouveaux cas d’usage : réduction des risques grâce à la redondance des données et à la reprise après sinistre, amélioration des performances réseau, diminution de la latence et du nombre de sauts grâce à des chemins directs qui raccourcissent le trajet des données, et liberté de choisir les meilleures solutions. Autant d’atouts qui renforcent également votre réputation auprès de vos clients.
Nous expliquons ces avantages dans notre article Trois raisons d’interconnecter vos clouds.
Cloud à cloud : une nouvelle façon d’envisager le multicloud
Le cross-cloud est une nouvelle approche de l’infrastructure multicloud qui donne une raison particulièrement convaincante de connecter vos environnements cloud. Il consiste à utiliser plusieurs plateformes ou services cloud, ici AWS et Azure, pour exécuter une même application ou un même workload et ainsi réduire la charge de gestion. Il se distingue du multicloud, qui désigne simplement l’utilisation de plusieurs clouds.
Comme l’explique Dave Wolpert de VMware, « Avec le cross-cloud, le développement applicatif prend une nouvelle dimension. Les fournisseurs SaaS peuvent construire des applications au-dessus d’une plateforme de données cloud et, par nature, accéder aux données de n’importe quel cloud public et les utiliser. »
Cela répond à deux enjeux : la propriété des données et les délais de déploiement. Ces solutions apportent davantage de liberté et de flexibilité entre les deux clouds. Cette approche relativement récente évolue encore et les principaux acteurs continuent de développer leurs capacités cross-cloud. Elle constitue néanmoins un objectif stratégique pertinent après avoir connecté vos clouds et identifié les applications essentielles et produits SaaS nécessaires au bon fonctionnement de votre entreprise et de ses agences.
Revenons à notre objectif : connecter vos workloads dans les deux clouds. Prenons l’exemple de l’un de nos clients, une enseigne mondiale qui héberge son activité e-commerce sur AWS et Azure et déploie des applications en miroir dans les deux clouds.
Pour respecter votre politique de sécurité, vous rapatriez une partie du trafic vers votre data center, où cette politique est appliquée. Mais tout votre trafic n’a pas besoin d’y être soumis. Pour préserver les ressources réseau de votre data center, vous souhaitez maintenir le reste du trafic à la périphérie de chaque cloud et réduire ainsi la latence entre AWS et Azure.
Trois méthodes permettent de connecter un environnement AWS à Microsoft Azure, chacune avec ses avantages et ses limites. Le tunnel VPN est de loin la plus courante, mais, comme nos lecteurs réguliers l’auront deviné, nous ne pensons pas qu’il s’agisse de la meilleure.
Comment connecter vos environnements cloud AWS et Azure
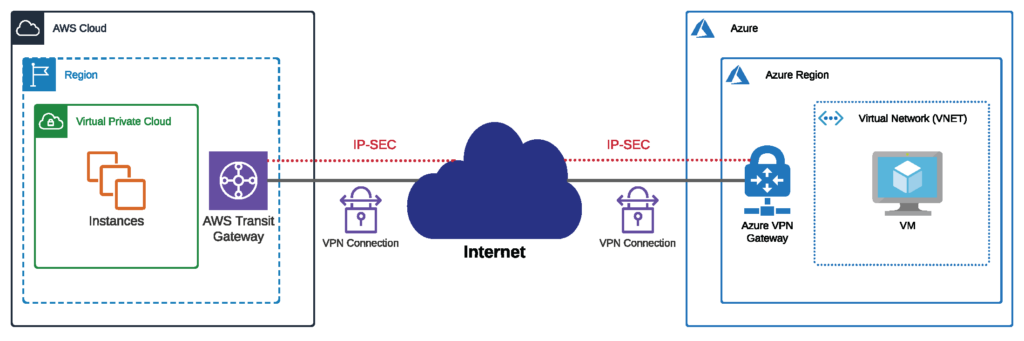
1. Configurer des tunnels VPN
De nombreuses ressources en ligne expliquent comment établir un tunnel VPN sur l’internet public entre AWS et Microsoft Azure. Cette méthode traditionnelle a fait ses preuves, mais présente plusieurs inconvénients :
- Un débit limité. Pour les workloads de calcul importants, vous devrez créer plusieurs tunnels afin d’atteindre le débit nécessaire et consacrer beaucoup de temps à gérer l’ECMP, ou routage multichemin à coût égal, ou la répartition de charge.
- Un routage imprévisible sur l’internet public.
- Un risque permanent pour la sécurité lié au détournement de routes Border Gateway Protocol (BGP).
- Des frais de sortie cloud sur Internet facturés au Go par les fournisseurs. Ils peuvent être prohibitifs et absorber rapidement une part importante de votre budget cloud.
Les tunnels VPN peuvent constituer une solution simple et économique pour des activités cloud modestes et à faible risque. Ils sont toutefois déconseillés pour les workloads gourmands en bande passante ou les entreprises traitant des informations sensibles susceptibles d’être compromises, notamment dans les services financiers et le secteur public.
2. Mettre en place des lignes privées
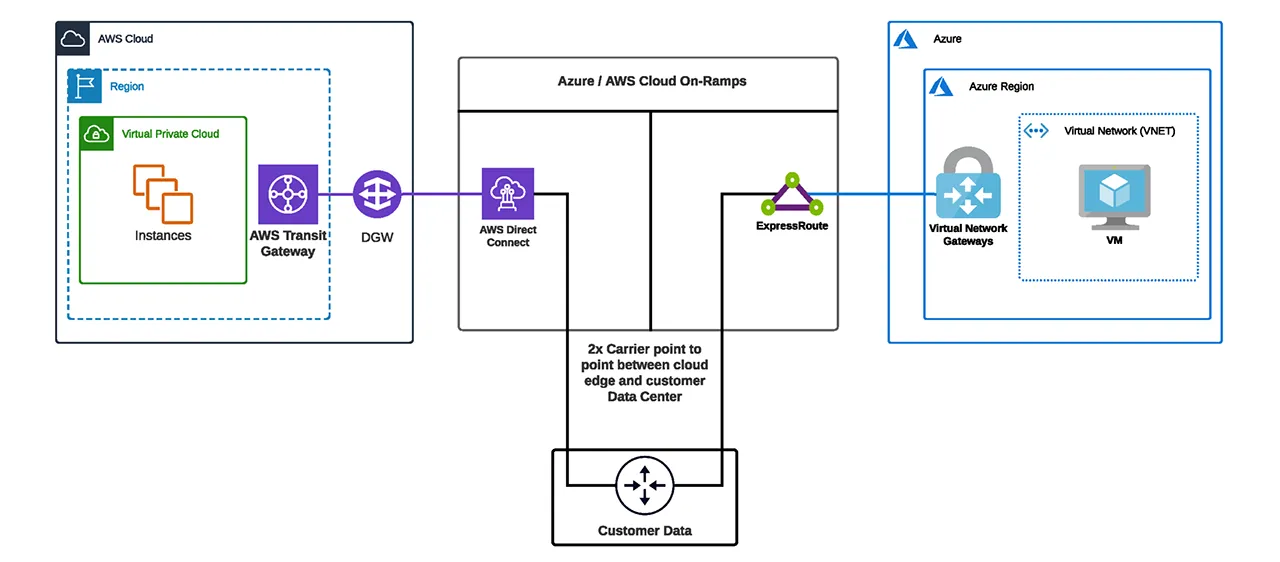
La deuxième méthode consiste à établir des lignes privées vers les deux hyperscalers en achetant des circuits dédiés auprès de votre opérateur télécom. Ces circuits offrent une connexion privée aux fournisseurs cloud sans faire passer le trafic par l’internet public, imprévisible et vulnérable.
Cette approche présente toutefois plusieurs limites. Elle est d’abord plus coûteuse, car elle impose des contrats à long terme. Votre opérateur vous proposera probablement des engagements de 18 à 24 mois pour les circuits dédiés, avec des délais d’installation de 45 à 90 jours. Augmenter votre bande passante peut donc prendre plusieurs mois. Pour la réduire, vous devrez conserver des circuits inutilisés jusqu’à la fin des contrats.
En définitive, les lignes privées sont probablement l’option la plus coûteuse pour connecter AWS et Microsoft Azure.
La latence reste également un problème à cause du retour du trafic vers votre infrastructure. Même avec un circuit privé vers chaque cloud, le trafic doit repasser par votre data center ou vos équipements de routage sur site. Pour échanger des données entre les deux environnements, celles-ci quittent AWS via une connexion privée vers votre infrastructure sur site ou en colocation, puis repartent vers Microsoft Azure via l’autre connexion privée.
La latence persiste donc, même si les circuits privés vers AWS et Azure offrent probablement plus de fiabilité qu’un tunnel VPN. Vous avez toujours besoin d’une infrastructure sur site ou d’une présence importante en colocation, ce qui augmente les dépenses d’investissement à prévoir dans votre budget annuel.
Les lignes privées offrent néanmoins une sécurité renforcée et de meilleures performances réseau que l’internet public, tout en réduisant la complexité de gestion.
3. Configurer une connectivité privée avec un routeur virtuel
Si les tunnels VPN restent la méthode la plus courante, la connectivité privée via un routeur virtuel comme Megaport Cloud Router (MCR) gagne du terrain. Elle offre la sécurité, la fiabilité et les économies associées à une connexion qui ne traverse pas l’internet public. Vous évitez également de :
- Faire repasser votre trafic par votre environnement sur site
- Signer des contrats à long terme avec votre opérateur
- Ajouter des équipements pour activer la connectivité
- Payer les frais élevés de transfert de données sortantes AWS et Azure sur Internet.
Vous pouvez ajuster votre bande passante en quelques clics grâce au Network as a Service (NaaS) mondial et à la demande de Megaport, ou automatiser les changements de capacité via notre API.
MCR est déployé à l’emplacement physique où se trouvent les points de présence AWS et Microsoft Azure. Dans certains cas, MCR et les deux fournisseurs cloud sont disponibles sur le même campus de data centers.
Reprenons notre enseigne mondiale : votre boutique e-commerce est hébergée dans AWS US-East, en Virginie du Nord, avec des applications dans Azure US-East. Vous souhaitez router directement le trafic entre les deux clouds, tout en conservant un peering principal et secondaire vers votre data center dans la région de Washington pour appliquer votre politique de sécurité.
MCR simplifie ce routage vers le data center pour les contrôles de sécurité : vous pouvez conserver un seul peering entre votre data center et MCR. L’ajout de connexions cloud ne nécessite pas de nouveaux peerings au data center, car vous pouvez les gérer facilement sur vos MCR.
De plus, la latence aller-retour entre les deux environnements cloud connectés de manière privée via notre routeur virtuel n’est que de trois à quatre millisecondes. Ce chemin à très faible latence, rendu possible par la connexion directe de MCR, optimise les performances applicatives.
Un routeur virtuel comme MCR est la meilleure façon de connecter sereinement plusieurs workloads cloud, notamment sur AWS et Azure. Privé et protégé, il améliore les performances et réduit les interruptions pour vous et vos clients, tout en pouvant diminuer les coûts en rapprochant vos clouds et vos applications.
Comment connecter AWS Direct Connect et Azure ExpressRoute
Saviez-vous que vous pouvez aller plus loin et relier directement les connexions privées dédiées des fournisseurs cloud, AWS Direct Connect et Azure ExpressRoute ?
Qu’est-ce qu’une connexion privée dédiée et comment fonctionne-t-elle ?
Une connexion dédiée est une connexion privée créée par le fournisseur cloud pour relier le réseau d’une entreprise à son cloud. Direct Connect et ExpressRoute permettent d’accéder aux workloads cloud via une connexion privée non partagée avec d’autres fournisseurs ou clients. Vos données critiques disposent ainsi d’un chemin qui ne passe pas par l’internet public, avec des avantages en matière de sécurité, d’économies, de visibilité, de contrôle et de stabilité.
AWS Direct Connect est le « chemin le plus court vers vos ressources AWS. » Votre trafic reste sur le réseau mondial AWS sans passer par l’internet public, réduisant les risques de congestion et de latence. Azure ExpressRoute fonctionne de manière similaire et permet de créer des connexions privées entre les data centers Azure et vos propres data centers ou infrastructures sur site.
ExpressRoute peut être utile aux entreprises qui utilisent largement le cloud Microsoft pour le calcul virtuel, les bases de données ou le stockage cloud, tout comme Direct Connect pour les produits AWS.
Direct Connect et ExpressRoute permettent tous deux de transférer gratuitement des données vers leur cloud, mais facturent les données sortantes au Go selon la région et la destination. Consultez notre présentation de la tarification ExpressRoute pour en savoir plus. Les débits sont également similaires, de 50 Mbps à 100 Gbps. Les deux fournisseurs nécessitent un routage Layer 3 avec eBGP pour échanger les préfixes de routes.
Pourquoi connecter Direct Connect et ExpressRoute ?
Plusieurs cas d’usage courants justifient de connecter ces deux chemins dédiés. La connexion ExpressRoute d’un client peut alors communiquer directement avec son chemin Direct Connect, au-delà d’une simple connexion globale entre AWS et Azure :
- Migration de données: Les migrations volumineuses peuvent être plus économiques et prévisibles sur des connexions privées. Relier les deux permet des migrations massives plus rapides et fiables entre AWS et Azure.
- Workloads multicloud: Relier vos chemins AWS et Azure permet de choisir les meilleurs produits et tarifs de chaque cloud. Le multicloud offre également une sauvegarde de vos données critiques en cas de sinistre. Découvrez notre guide complet de la connectivité multicloud.
- Intégration informatique facilitée: Intégrez votre réseau sans migrer tous vos workloads cloud, un avantage particulièrement utile lors de fusions de réseaux.
Trois méthodes sont recommandées pour connecter vos workloads Direct Connect et ExpressRoute et améliorer leurs performances et leur compatibilité :
- Utiliser votre data center.
- Utiliser une fonction réseau virtuelle (VNF).
- Utiliser un IP-VPN privé d’opérateur basé sur MPLS.
Leur intérêt dépend de la conception de votre réseau multicloud et de la façon dont vous souhaitez l’exploiter.
1. Utiliser votre data center
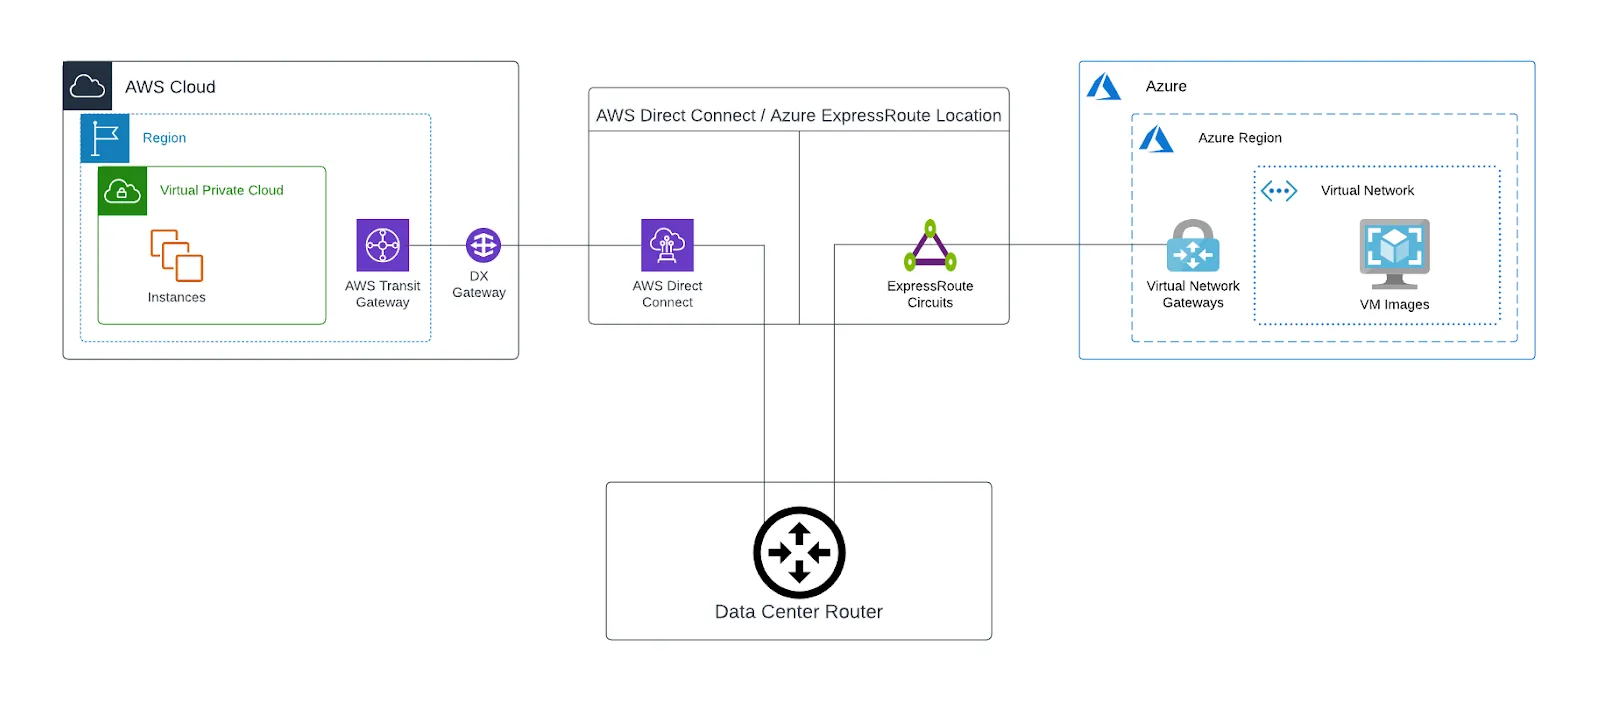
Utilisez l’un de vos data centers existants et établissez deux circuits point à point auprès d’un fournisseur réseau : l’un vers AWS Direct Connect et l’autre vers Azure ExpressRoute. Terminez les connexions sur un point de terminaison Layer 3 existant ou nouveau pour faire de votre data center le nœud hybride multicloud entre AWS et Azure.
Le schéma ci-dessous illustre cette architecture. Vous disposez alors d’un chemin privé entre AWS et Azure via votre data center. Les emplacements Direct Connect et ExpressRoute dépendent de la région cloud et de l’emplacement du data center. Ils sont souvent identiques pour les deux fournisseurs, mais peuvent différer.
Une fois BGP établi entre le routeur du data center et les points de présence de chaque fournisseur, le trafic peut circuler entre Azure et AWS.
Avantages
- Contrôle et personnalisation accrus: Ajustez précisément vos migrations pour mieux choisir la destination de chaque donnée.
- Extension de l’existant: Utilisez votre infrastructure de sécurité, vos équipements réseau et les outils que vous connaissez déjà pour établir la connectivité.
- Aucune nouvelle solution: Aucun nouvel outil à apprendre ou à intégrer à votre stratégie réseau.
Inconvénients
- Coûts plus élevés: Un data center implique des dépenses récurrentes de maintenance spécialisée, de location et autres.
- Délais de déploiement: Le fournisseur doit souvent livrer des boucles locales au data center, avec des engagements contractuels et des frais mensuels élevés. Le déploiement prend généralement plusieurs semaines ou mois.
- Pression sur la bande passante: Vérifiez que votre infrastructure existante dispose de la capacité nécessaire. La latence peut aussi augmenter si votre data center n’est pas dans la même zone géographique que les points ExpressRoute et Direct Connect.
2. Fonction réseau virtuelle (VNF)
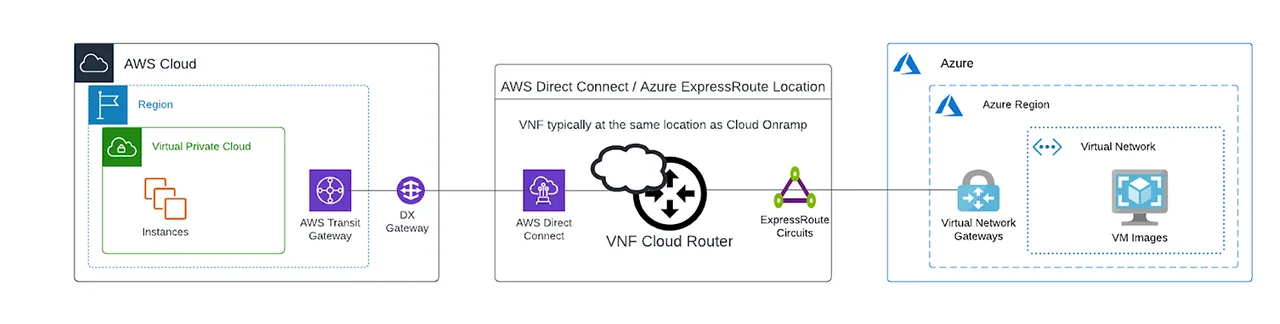
Cet équipement réseau virtuel peut devenir votre point de terminaison Layer 3 pour échanger du trafic entre AWS et Azure. Les fournisseurs NaaS comme Megaport proposent des solutions cloud pour relier facilement vos connexions dédiées. Les offres varient, mais incluent généralement une solution préconfigurée avec licences et fonctions de routage.
Vérifiez si le fournisseur NaaS est également partenaire Direct Connect et ExpressRoute. Cela facilite la création de Virtual Cross Connects (VXCs) entre votre VNF et les fournisseurs cloud. Une VNF permet de déployer un simple routeur entre les deux fournisseurs, un firewall pour appliquer vos politiques de sécurité ou une intégration complète avec votre solution SD-WAN existante.
Dans le schéma ci-dessous, le routeur est placé plus près du cloud que dans l’architecture basée sur le data center. Le chemin entre Azure et AWS est généralement plus court. BGP est établi entre les fournisseurs cloud et la VNF pour créer les chemins entre les deux clouds. Megaport propose deux solutions VNF : Megaport Cloud Router (MCR) et Megaport Virtual Edge (MVE).
Avantages
- Délais de déploiement: Déployez ces solutions via le portail ou l’API du fournisseur NaaS, généralement en quelques minutes. Une fois le routeur virtuel actif, créer des VXCs vers ExpressRoute et Direct Connect est très simple.
- Coûts réduits: Éviter le détour par le data center réduit les données sortant d’AWS et d’Azure et les frais de sortie associés. Notre blog présente d’autres moyens de réduire vos frais de sortie Azure.
- Meilleures performances réseau: Déployer l’équipement virtuel près de la région des workloads réduit la latence et la gigue.
- Engagements flexibles: Ajustez vos routeurs à la hausse ou à la baisse selon vos besoins, sans contrat à long terme pour des circuits MPLS d’opérateur.
Inconvénients
- Personnalisation limitée: Les solutions préconfigurées ont des fonctionnalités définies qui peuvent ou non vous convenir. Vérifiez la disponibilité des fonctionnalités requises et du fournisseur SD-WAN ou de firewall que vous souhaitez déployer.
3. IP-VPN privé d’opérateur
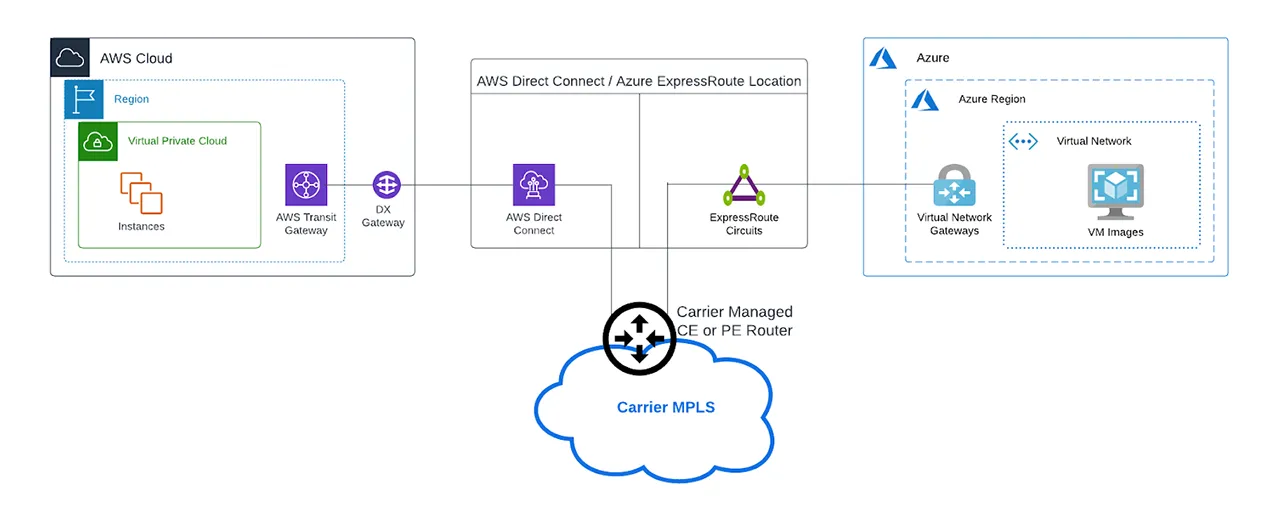
Certains opérateurs sont également partenaires AWS et Azure et proposent une connectivité via leur solution IP-VPN, ou réseau privé virtuel IP. Les IP-VPN utilisent MPLS pour éviter les passerelles publiques.
Cette technologie offre des avantages similaires aux autres solutions privées : sécurité renforcée, haute disponibilité et meilleures performances. Si votre opérateur fournit déjà ce service, il peut être intéressant de l’utiliser pour cette connexion.
Le schéma ci-dessous montre comment un réseau IP-VPN connecte Direct Connect à Microsoft ExpressRoute. Le trafic entre les fournisseurs passe par le routeur de périphérie du fournisseur IP-VPN, ou PE. Contrairement aux solutions précédentes, vous ne gérez pas cet équipement, physiquement ou virtuellement.
Avantages
- Gestion complète: L’équipement Layer 3, IP-VPN CE/PE, entre AWS et Azure est entièrement géré : vous confiez la maintenance à des experts.
- Extension de service: Une relation et un contrat existants avec un ou deux fournisseurs cloud peuvent accélérer la connexion.
- Réutilisation des connexions: Les autres sites distants de votre réseau MPLS peuvent utiliser les mêmes connexions pour accéder à AWS et Azure.
Inconvénients
- Coût plus élevé: MPLS est généralement l’option la plus coûteuse pour connecter les fournisseurs cloud et implique souvent un engagement contractuel.
- Délais de déploiement: Certains opérateurs conservent des méthodes de provisionnement traditionnelles. Le déploiement peut prendre plusieurs semaines ou mois, retardant vos capacités multicloud.
- Contrôle: Le routage, le filtrage et la sécurité dépendent des capacités du fournisseur, parfois limitées. Vous disposez donc de moins de visibilité et de personnalisation sur vos données.
La meilleure méthode pour votre entreprise dépend du budget, des applications et des exigences de performance, de vitesse et de bande passante. Utiliser votre data center comme nœud hybride ou multicloud peut convenir si vous en possédez déjà un et souhaitez connecter vos workloads plus facilement, avec davantage de contrôle et de visibilité sur les migrations.
Une VNF convient davantage aux réseaux qui recherchent une solution rapide : les équipements virtuels peuvent être déployés via le portail ou l’API NaaS en quelques minutes. Leur proximité avec la région cloud des workloads améliore aussi les performances.
Le cloud à cloud avec Megaport
Avec Megaport, interconnecter vos clouds n’a jamais été aussi simple. Les fonctions réseau virtuelles de Megaport Cloud Router permettent des connexions Layer 3 instantanées, sans configuration complexe.
Inutile de maîtriser tous les détails de l’ingénierie réseau : connectez-vous à votre compte Megaport et construisez votre réseau virtuel en quelques clics. MCR prend en charge le multicloud et permet un peering privé entre les principaux fournisseurs, notamment AWS et Azure.
Megaport Virtual Edge (MVE) permet de créer de nouvelles connexions entre vos clouds sans déployer de matériel. Si votre entreprise souhaite exploiter son MPLS existant, l’option gérée par l’opérateur réduit votre charge de gestion en la confiant à des experts.
Vous obtenez une connectivité cloud à cloud simplifiée et performante, permettant à vos applications et workloads de fonctionner sur l’ensemble de vos clouds : AWS, Azure ou toute combinaison des plus de 365 fournisseurs de services pris en charge. Quels que soient vos besoins, Megaport propose des solutions flexibles et évolutives.
Avons-nous précisé que cette architecture privée cloud à cloud peut être déployée avant même que vous ayez terminé votre café ?