Azure Private Link, expliqué
- Partners
- 24 janvier 2025
Azure Private Link est la solution phare de Microsoft pour une connectivité sécurisée et évolutive de vos services. Voici tout ce qu'il faut savoir.
Que vous utilisiez un environnement cloud hybride, des déploiements multirégionaux ou que vous souhaitiez simplement sécuriser l’accès aux services de plateforme Microsoft Azure, cet hyperscaler propose différentes options de connectivité adaptées à vos besoins.
Les solutions flexibles et évolutives d’Azure permettent aux entreprises de connecter leurs environnements sur site, leurs bureaux distants ou d’autres plateformes cloud à Azure selon leurs exigences de sécurité, de performance et de conformité. Ces options vont des VPN site à site traditionnels aux connexions plus avancées et dédiées comme ExpressRoute et Azure Virtual WAN. Aujourd’hui, nous examinons l’une des plus populaires : Azure Private Link.
Découvrez tout ce qu’il faut savoir sur Azure Private Link dans ce guide complet.
Table des matières
Qu’est-ce qu’Azure Private Link ?
Azure Private Link permet une connectivité privée, sécurisée et directe entre votre réseau virtuel (VNet) et les services de plateforme Azure, vos propres services ou des services tiers, sans faire transiter le trafic par l’internet public.
Le trafic circule entièrement sur le backbone privé d’Azure, ce qui renforce la sécurité et réduit l’exposition à l’internet public.
Azure Private Link permet ainsi d’accéder de manière privée aux services Azure ou à tout service compatible au moyen d’adresses IP privées, sans adresse IP publique. Il crée des points de terminaison privés dans votre VNet : des interfaces réseau dotées d’adresses IP privées qui se connectent de manière sécurisée au service cible.

Les avantages d’Azure Private Link
Sécurité renforcée
- Trafic privé: Avec Azure Private Link, le trafic entre votre réseau sur site et les services Azure reste isolé de l’internet public. Cela réduit la surface d’attaque et minimise les risques d’interception de données ou d’accès non autorisé.
- Contrôle des accès: Vous contrôlez précisément l’accès aux services Azure grâce aux adresses IP privées de votre VNet. Seules les ressources autorisées de votre VNet peuvent ainsi accéder aux services.
Azure adopte la sécurité par défaut en 2025 : voici comment vous préparer.
Architecture réseau simplifiée
- Aucune adresse IP publique nécessaire: Private Link permet d’accéder aux services Azure au moyen d’adresses IP privées dans votre VNet, sans adresse IP publique, VPN ou configuration de routage complexe.
- Gestion facilitée: La connexion est privée et utilise les services VNet standards, ce qui réduit la complexité de la configuration et de la gestion quotidienne du réseau.
Performances et latence améliorées
- Faible latence: Azure Private Link maintient le trafic sur le backbone privé d’Azure, offrant une latence plus faible et des performances plus fiables que les connexions à l’internet public.
- Débit constant: Le trafic ne dépend pas des débits variables de l’internet public. Les performances sont donc plus prévisibles, un atout essentiel pour les applications sensibles à la latence.
Conformité et confidentialité des données améliorées
- Résidence des données: Avec Azure Private Link, tout le trafic entre votre VNet et les services Azure reste dans la région Azure et l’espace d’adressage IP privé, ce qui est essentiel pour respecter les réglementations sur la résidence et la souveraineté des données.
- Conformité simplifiée: En acheminant tout le trafic sur des connexions privées, Azure Private Link aide les entreprises à respecter des exigences strictes de conformité, notamment dans les secteurs traitant des données sensibles, comme la finance et la santé.
Évolutivité et flexibilité
- Connectivité fluide: Azure Private Link prend en charge l’accès privé aux services PaaS Azure, à vos propres services et aux services tiers via Azure Marketplace, pour répondre à de nombreux besoins métier.
- Environnements hybrides et multicloud: Il convient parfaitement aux environnements cloud hybrides, en permettant des connexions sécurisées entre les réseaux sur site utilisant Megaport et Azure, ainsi que d’autres plateformes cloud.
Sécurité renforcée avec les groupes de sécurité réseau (NSG)
- Configuration des NSG et des points de terminaison privés: Réservez l’accès à certains services Azure aux seules ressources de confiance de votre réseau, avec un contrôle granulaire des communications avec vos ressources cloud.
Intégration fluide avec les services Azure
- Large éventail de services compatibles: Azure Private Link prend en charge des services comme Azure Blob Storage, Azure SQL Database, Azure Cosmos DB et Azure Key Vault, pour accéder de manière sécurisée aux services essentiels sans les exposer à Internet.
- Services personnalisés: Private Link permet aussi de se connecter de manière sécurisée à des services personnalisés ou tiers hébergés dans Azure, étendant encore ses possibilités.
Tarification d’Azure Private Link
La tarification d’Azure Private Link est détaillée sur le site d’Azure.
En résumé, Azure ne facture pas le service Private Link lui-même, mais applique des frais horaires pour chaque point de terminaison privé. Les données entrantes et sortantes sont également facturées par Go.
Azure Private Link et les points de terminaison privés
Azure Private Link fournit le cadre de la connectivité privée, tandis que les points de terminaison privés sont les interfaces réseau qui établissent ces connexions privées aux services Azure.
Un point de terminaison privé est donc simplement une interface réseau utilisant une adresse IP privée de votre VNet.
Cette interface vous connecte de manière privée et sécurisée à un service utilisant Azure Private Link. En activant un point de terminaison privé, vous intégrez le service à votre VNet.
Connexions des points de terminaison privés
Private Link fonctionne selon un modèle d’approbation : le consommateur du service peut demander une connexion au fournisseur pour utiliser son service.
Le fournisseur décide ensuite d’autoriser ou non cette connexion. Private Link permet aux fournisseurs de gérer les connexions des points de terminaison privés sur leurs ressources.
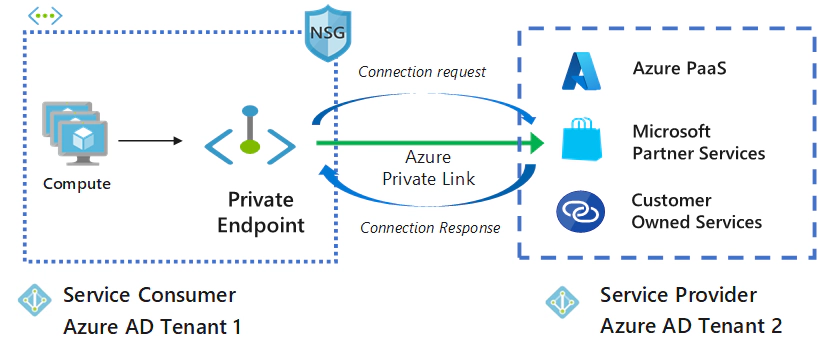
Points de terminaison de service et points de terminaison privés
Azure a introduit les points de terminaison de service en 2017 pour permettre un accès sécurisé aux services Azure, comme Azure Storage et SQL Database, via le backbone Azure. Ils étendaient un VNet à ces services en permettant au trafic des VNets de circuler de manière sécurisée dans le réseau Azure, tout en conservant les adresses IP publiques des services.
Les points de terminaison privés, introduits en 2019, offrent une solution plus privée et sécurisée. Le trafic circule entièrement sur votre VNet privé avec une adresse IP privée, sans exposition d’adresses IP publiques, ce qui renforce l’isolation et la sécurité de l’accès aux services Azure.
Cas d’usage courants d’Azure Private Link
Azure Private Link est très polyvalent et convient à de nombreux scénarios.
Voici quelques-uns des cas d’usage les plus courants :
Accès sécurisé aux services PaaS Azure
De nombreux services Azure, comme Azure Blob Storage, Azure SQL Database et Azure Key Vault, sont désormais accessibles via Private Link. Le trafic de vos services reste privé, garantissant que les données sensibles ne quittent jamais le réseau sécurisé d’Azure. L’absence d’adresses IP publiques contribue également à prévenir les accès non autorisés à vos ressources.
Connexion entre VNets
Si vous utilisez plusieurs VNets, dans une même région ou dans différentes régions, Azure Private Link simplifie et sécurise la connexion des services entre eux. Les points de terminaison privés permettent de créer des connexions privées fluides entre différents réseaux Azure, sans exposer le trafic à Internet.
Connectivité privée aux services Azure Marketplace
Azure Marketplace propose de nombreux services et solutions tiers accessibles via Private Link. Les points de terminaison privés permettent de s’y connecter de manière sécurisée sans adresse IP publique, pour améliorer la sécurité et les performances.
Architectures cloud hybrides
Dans les environnements cloud hybrides où l’infrastructure sur site doit se connecter aux ressources Azure, Azure Private Link permet des communications privées et sécurisées entre vos environnements sur site et les services cloud. Vous pouvez, par exemple, connecter un data center à une base de données Azure sans adresse IP publique ni configuration réseau complexe.
Connectivité B2B
Azure Private Link permet aux entreprises de partager des ressources de manière sécurisée avec des partenaires, clients ou organisations externes. Si vous proposez un service personnalisé hébergé dans Azure, vous pouvez le rendre accessible via Private Link pour permettre aux clients autorisés d’y accéder de manière privée.
Azure Private Link et le peering VNet
Private Link et le peering VNet permettent tous deux de connecter des ressources de manière sécurisée dans Azure, mais leurs méthodes et cas d’usage sont très différents.
Le peering VNet Azure permet de connecter deux VNets ou plus dans une même région ou dans différentes régions. Cette connexion privée permet aux ressources d’un réseau de communiquer avec celles de l’autre.
Azure Private Link permet, quant à lui, de connecter vos VNets Azure aux services Azure et partenaires via un point de terminaison privé.
Azure Private Link
- Objectif: Sécuriser et simplifier la connectivité aux services Azure ou partenaires dans votre VNet.
- Fonctionnement: Crée un point de terminaison privé dans votre VNet qui se connecte directement au service cible, sans passer par l’internet public.
Principaux avantages
- Sécurité renforcée: Réduit l’exposition aux menaces potentielles en supprimant l’accès via l’internet public.
- Configuration réseau simplifiée: Simplifie la configuration en évitant les règles de firewall complexes.
- Performances améliorées: Offre des connexions à faible latence et à haut débit entre vos ressources et le service cible.
- Rentabilité: Réduit les coûts de transfert des données sortantes grâce au backbone Microsoft.
Peering VNet Azure
- Objectif: Connecter deux VNets ou plus dans une même région ou dans différentes régions.
- Fonctionnement: Établit une connexion directe entre les VNets, permettant aux ressources d’un réseau de communiquer avec celles de l’autre.
Principaux avantages
- Communication fluide: Permet aux ressources de différents VNets d’interagir comme si elles appartenaient au même réseau.
- Partage efficace des ressources: Permet de partager des ressources comme des comptes de stockage ou des machines virtuelles entre VNets.
- Gestion centralisée: Simplifie la gestion en traitant les réseaux appairés comme un seul réseau logique.
Quelle option choisir ?
Utilisez Azure Private Link lorsque :
- vous devez vous connecter à des services Azure comme Storage ou SQL Database, ou à des services tiers
- vous souhaitez renforcer la sécurité en isolant vos ressources de l’internet public
- vous souhaitez simplifier la configuration réseau et réduire la charge de gestion.
Utilisez le peering VNet Azure lorsque :
- vous devez connecter deux VNets ou plus dans votre abonnement Azure
- vous souhaitez partager des ressources entre VNets
- vous souhaitez créer une topologie réseau plus complexe, comme une architecture hub-and-spoke.
Azure Private Link et Virtual Network Gateway
Une Virtual Network Gateway (VNG) dans Azure est une ressource permettant des communications sécurisées entre votre VNet Azure et d’autres réseaux, comme des environnements sur site ou d’autres VNets.
La VNG propose deux options de déploiement : VPN Gateway ou ExpressRoute Gateway.
Une VPN Gateway est un type particulier de VNG. Elle transmet du trafic chiffré sur l’internet public. Les connexions site à site, point à site et VNet à VNet utilisent toutes une passerelle VPN.
ExpressRoute Gateway est également un type particulier de VNG. Elle transmet le trafic sur une connexion privée dédiée lors de la configuration d’Azure ExpressRoute.
Private Link fournit, quant à lui, une connectivité privée aux services PaaS Azure, comme Storage et SQL Database, ainsi qu’à d’autres ressources Azure dans un VNet.
Private Link et la VNG offrent différentes approches de la connectivité dans Azure, avec des caractéristiques et des cas d’usage propres.
Type de connectivité
- Private Link fournit un accès privé aux services PaaS Azure et aux services de votre entreprise ou de partenaires dans votre VNet, au moyen de points de terminaison privés.
- VNG permet des connexions sécurisées entre les réseaux sur site et les VNets, de manière privée ou via l’internet public.
Chemin réseau
- Private Link maintient le trafic sur le backbone Microsoft, supprimant l’exposition à l’internet public.
- VNG peut acheminer le trafic chiffré sur l’internet public ou permettre un routage privé depuis votre réseau sur site via ExpressRoute.
Portée de l’accès
- Private Link offre un contrôle granulaire de l’accès à des ressources spécifiques dans un VNet.
- VNG donne accès à des réseaux entiers plutôt qu’à des ressources spécifiques.
Adressage IP
- Private Link utilise des adresses IP privées pour la connectivité, réduisant la surface d’attaque.
- VNG nécessite une adresse IP publique pour sa composante passerelle VPN.
Connectivité interrégionale
- Private Link prend en charge la connectivité aux services de différentes régions Azure.
- VNG est généralement limitée aux ressources de la même région que la passerelle.
Cas d’usage
Utilisez Private Link lorsque :
- vous souhaitez vous connecter de manière sécurisée aux services PaaS Azure ou à d’autres ressources Azure dans votre VNet
- vous devez réduire la latence et renforcer la sécurité.
Utilisez une VNG lorsque :
- vous devez connecter votre réseau sur site à votre VNet Azure
- vous devez fournir un accès distant aux ressources de votre VNet.
Virtual Network Gateway et peering VNet
En complément des informations précédentes, voici les principales différences entre la VNG et le peering VNet.
Types de connexions
VNG
- VPN site à site: Connecte les réseaux sur site aux VNets Azure.
- VPN point à site: Connecte des clients individuels, comme des utilisateurs distants, aux VNets Azure.
- VNet à VNet: Connecte deux VNets Azure via VPN ou ExpressRoute.
- ExpressRoute: Fournit des connexions privées dédiées entre l’infrastructure sur site et Azure.
Peering VNet
- Peering intrarégional: Appaire deux VNets dans une même région Azure.
- Peering VNet mondial: Appaire des VNets de différentes régions pour permettre une connectivité interrégionale.
Sécurité et chiffrement
- VNG prend en charge le chiffrement de bout en bout (IPsec) pour les connexions VPN et utilise des circuits privés pour ExpressRoute. Elle sécurise les communications sur des réseaux potentiellement non fiables comme Internet.
- Les communications du peering VNet ne sont pas chiffrées par défaut, car elles utilisent le backbone Azure, mais elles restent sécurisées et isolées de l’internet public.
Routage et circulation du trafic
VNG
- Prend en charge le routage dynamique via BGP et le routage statique pour gérer le trafic entre réseaux connectés, ainsi que le routage transitif lorsque BGP est activé.
- Connecte les ressources sur site et Azure, ou plusieurs VNets, via VPN ou ExpressRoute.
Peering VNet
- Le routage simple et plat supprime le besoin de tunnels VPN ou de chiffrement. Les ressources des VNets appairés communiquent directement au moyen de leurs adresses IP privées.
- Le routage automatique évite les configurations complexes et simplifie l’utilisation par rapport à une VNG.
- Le peering VNet ne prend pas en charge le routage transitif par défaut.
Complexité
VNG
- Sa mise en place plus complexe nécessite de configurer les passerelles VPN, les plages d’adresses IP, les tables de routage et éventuellement des paramètres BGP personnalisés.
- Son utilisation pour les réseaux hybrides, entre l’infrastructure sur site et Azure, ajoute de la complexité par rapport au peering VNet.
Peering VNet
- L’appairage de deux VNets est simple et nécessite peu de configuration : il suffit d’activer le peering entre les VNets et de gérer les tables de routage si nécessaire.
Azure Private Link et Azure ExpressRoute
Azure ExpressRoute et Azure Private Link sont deux services réseau distincts dans Azure, chacun ayant ses caractéristiques et cas d’usage.
Connectivité
- ExpressRoute établit une connexion privée dédiée entre l’infrastructure sur site et Azure au moyen de connexions physiques comme MPLS ou Ethernet.
- Private Link permet un accès privé aux services PaaS Azure et aux services de votre entreprise ou de partenaires dans les VNets Azure, via des points de terminaison privés.
Architecture
- ExpressRoute utilise des connexions physiques dédiées, sans passer par l’internet public.
- Private Link maintient le trafic sur le backbone Microsoft, supprimant l’exposition à l’internet public.
Performances
- ExpressRoute offre un haut débit et une faible latence grâce aux connexions physiques dédiées.
- Private Link fournit des performances constantes en utilisant le réseau interne de Microsoft.
Sécurité
- ExpressRoute fournit une connexion privée sécurisée sans passer par l’internet public.
- Private Link renforce la sécurité en maintenant les données sur le réseau Microsoft et en protégeant contre l’exfiltration de données.
Coût
- ExpressRoute coûte généralement plus cher en raison de ses connexions physiques dédiées.
- Private Link est plus économique, avec une tarification fondée sur les heures d’utilisation des points de terminaison privés et les données traitées.
Complexité de configuration
- ExpressRoute est plus complexe à mettre en place et nécessite une coordination avec un fournisseur de services réseau.
- Private Link est plus simple à configurer et se gère entièrement dans Azure.
Cas d’usage
Private Link est :
- particulièrement adapté à l’accès privé aux services PaaS Azure et à la protection contre l’exfiltration de données
- idéal pour les entreprises ayant besoin d’un accès sécurisé à certains services Azure, tout en limitant les fuites de données et en simplifiant l’architecture réseau.
ExpressRoute est :
- idéal pour les entreprises ayant besoin de connexions à haut débit et à faible latence entre leurs ressources sur site et Azure
- adapté aux grandes entreprises ayant des besoins élevés en bande passante et nécessitant des connexions constantes à faible latence.
Disponibilité de Private Link
Private Link est désormais en disponibilité générale. Les points de terminaison privés et les services Private Link, hébergés derrière un équilibreur de charge standard, sont également en disponibilité générale.
Microsoft fournit davantage d’informations sur la disponibilité par service.
Comment configurer Azure Private Link
La configuration d’Azure Private Link est simple.
Prérequis
- Un compte Azure avec un abonnement actif
- Un réseau virtuel (VNet)
- Azure Load Balancer
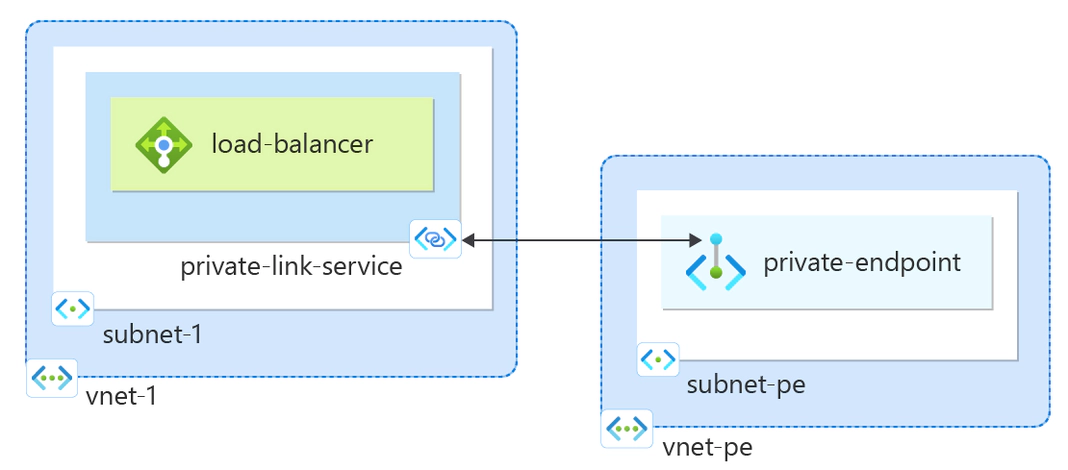
1. Créez un service Private Link associé à votre service. Rendez accessible via Private Link votre service ou ressource déployé derrière Azure Standard Load Balancer. Les utilisateurs y accèdent de manière privée depuis leur réseau virtuel.
2. Créez un point de terminaison privé. En tant que consommateur, créez dans votre VNet un point de terminaison privé qui cible le service auquel vous souhaitez vous connecter. Il disposera d’une adresse IP privée et sera associé au service.
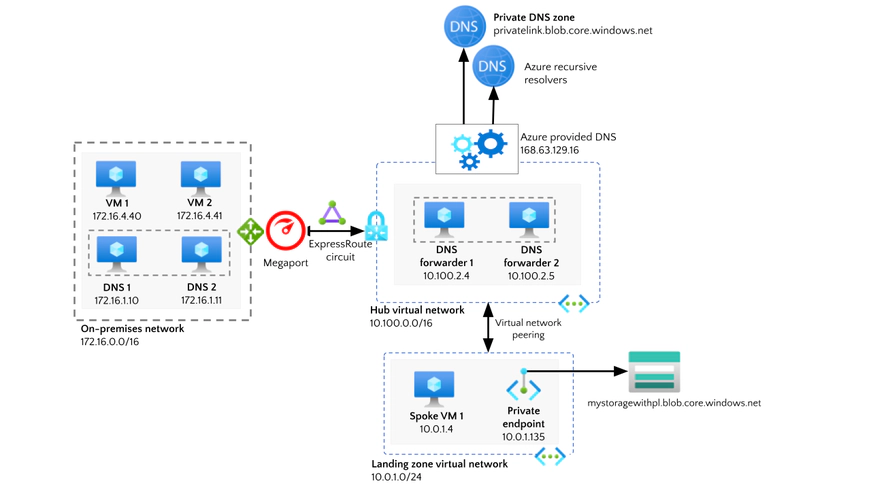
3. Configurez la sécurité réseau. Configurez les groupes de sécurité et les groupes de sécurité réseau (NSG) pour contrôler le trafic entrant et sortant du point de terminaison privé. Définissez des politiques d’accès granulaires pour réserver l’accès au service aux ressources autorisées.
4. Vérifiez la connexion. Une fois la configuration terminée, vérifiez que votre VNet est connecté au service via le point de terminaison privé. Des outils comme Azure Network Watcher permettent de vérifier que la connexion est correctement établie.
Conclusion
Azure Private Link offre de nombreux avantages, ce qui en fait un outil essentiel pour les entreprises ayant besoin d’une connectivité privée, sécurisée et performante aux services Azure.
Que vous souhaitiez renforcer la sécurité, simplifier la gestion réseau ou respecter des exigences de conformité, Azure Private Link fournit une solution flexible et évolutive qui améliore la sécurité et les performances de votre infrastructure cloud.
Grâce aux points de terminaison privés et au maintien du trafic sur le backbone Azure, Azure Private Link améliore la sécurité réseau et vous donne un meilleur contrôle sur votre architecture cloud. C’est une solution idéale pour les entreprises recherchant une connexion sécurisée à faible latence aux services Azure critiques, tout en conservant contrôle et conformité.
Découvrez d’autres moyens de vous connecter à Microsoft Azure.