AWS PrivateLink, explicado
- Cloud networking , Partners
- 17 de mayo de 2024
Quienes implementan conectividad AWS disponen de varias opciones, entre ellas PrivateLink. ¿Cuándo es la más adecuada? Detallamos los usos y ventajas de este método de conectividad privada.
Cuando se trata de conectividad AWS, no faltan opciones. Algunas son habituales, como Virtual Gateway (VGW), Transit Gateway (TGW), emparejamiento de VPC (clouds privados virtuales) y Direct Connect (DX).
Otras son más recientes y responden a casos específicos, como Gateway Load Balancer (GWLB), VPC Lattice y PrivateLink.
Pero ¿qué es PrivateLink y cuándo es la mejor opción? ¿Cómo se puede implementar y qué ventajas ofrece?
Este artículo responde a estas preguntas sobre AWS PrivateLink.
Índice
¿Qué es exactamente AWS PrivateLink?
PrivateLink es un mecanismo de red que permite acceder a una aplicación o servicio en una VPC, la «VPC del proveedor del servicio», desde clientes en otras VPC, o a través de ellas, dentro de la misma región AWS. Estas son las «VPC consumidoras».
El consumidor accede de forma privada mediante una interfaz, el punto de conexión de VPC, desplegada localmente en su VPC. No necesita conexión a internet y todo el tráfico permanece en la red privada AWS.
También es posible acceder mediante Direct Connect, obteniendo conectividad privada de extremo a extremo con aplicaciones e integraciones desde una LAN/WAN empresarial o un centro de datos.
Es importante señalar que la VPC del proveedor y las consumidoras pueden pertenecer a cuentas AWS diferentes.
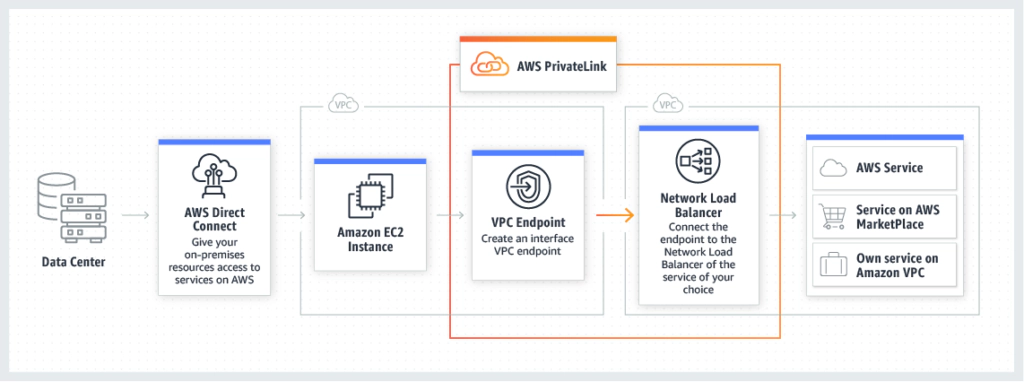
Hay tres casos de uso principales:
- Servicios internos – Puedes ofrecer a los clientes de una VPC acceso sencillo, seguro y privado a una aplicación en otra VPC, sin preocuparte por rutas, IP superpuestas, grupos de seguridad o firewalls.
- Servicios SaaS – Algunos proveedores SaaS que alojan sus cargas en AWS utilizan PrivateLink para ofrecer conexiones privadas y seguras. La VPC del servicio pertenece al proveedor SaaS y la consumidora al cliente.
- Servicios Amazon – Muchos servicios Amazon están disponibles directamente mediante PrivateLink, sin enviar tráfico por internet. Esto permite rutas de alto rendimiento para servicios de gran volumen, como S3, y utilizar servicios específicos desde VPC sin ningún acceso a internet.
Ventajas de AWS PrivateLink
La conectividad automatizada, gestionada y privada de PrivateLink ofrece varias ventajas:
- Tráfico seguro – Nunca atraviesa internet pública, reduciendo la exposición a amenazas. Las IP privadas permiten ofrecer y utilizar servicios en entornos protegidos sin internet. También puedes asociar grupos de seguridad y añadir una política de punto de conexión a las interfaces para controlar con precisión el acceso.
- Gestión de red simplificada – Conecta servicios entre cuentas AWS y VPC sin reglas de firewall, tablas de rutas, gateways de internet, NAT o privados, Transit Gateway, emparejamiento ni gestión de CIDR e IP superpuestas, simplificando la experiencia.
- Mayor escalabilidad – PrivateLink permite establecer acceso unidireccional desde muchas VPC consumidoras a una aplicación o servicio de forma rápida, eficiente y segura.
- Mejor rendimiento – Los puntos de conexión ofrecen 10 Gbps por defecto y escalan automáticamente hasta 100 Gbps, permitiendo rutas dedicadas de alto rendimiento hacia servicios específicos.
Precios de AWS PrivateLink
En la página de precios de PrivateLink, AWS explica que:
- Se cobra cada hora en que el punto de conexión permanece aprovisionado en cada zona de disponibilidad, independientemente del estado de su asociación al servicio.
- La facturación por hora termina cuando el cliente lo elimina.
- También termina si el propietario rechaza la conexión y después se elimina el servicio. Estos puntos de conexión no se pueden reutilizar y deben eliminarse.
- Se cobra el procesamiento de cada gigabyte, independientemente del origen o destino.
- Cada fracción de hora se factura como una hora completa.
Las tarifas dependen del tipo de punto de conexión. Consulta la página de precios para obtener detalles concretos y actualizados.
AWS PrivateLink y puntos de conexión de VPC
La diferencia entre PrivateLink y los puntos de conexión de VPC no resulta inmediatamente evidente. Parte de sus funciones forma parte de PrivateLink. Son recursos desplegados en una VPC para proporcionar una ruta de acceso a distintos servicios.
Hay tres tipos:
- Punto de conexión de interfaz - Es el utilizado por PrivateLink: una interfaz de red con IP dentro de la subred VPC. Las solicitudes se envían a esa IP o, normalmente, a un nombre DNS que la resuelve. PrivateLink las reenvía de forma transparente al proveedor y devuelve la respuesta.
- Punto de conexión de gateway - Se conecta a la VPC de forma similar a Internet Gateway (IGW) o Virtual Gateway (VGW). No aparece como IP, sino como destino en la tabla de rutas. El tráfico hacia las IP del servicio se enruta por él. Solo está disponible para S3 y DynamoDB, que también admiten interfaces, y únicamente para recursos de la VPC local.
- Punto de conexión Gateway Load Balancer - Dirige tráfico hacia dispositivos virtuales de red, como firewalls, desplegados mediante el servicio o arquitectura Gateway Load Balancer.
AWS PrivateLink y emparejamiento de VPC
Ambos permiten acceder a recursos de una VPC desde otra, pero sus métodos y casos de uso son diferentes.
PrivateLink crea una interfaz local con IP local para acceso unidireccional a una aplicación o puerto específico. El emparejamiento crea una conexión Layer 3 bidireccional entre dos VPC.
Con PrivateLink, los consumidores acceden a una aplicación concreta en otra VPC, sin tráfico en sentido inverso. El emparejamiento permite comunicarse a todos los recursos de ambas VPC.
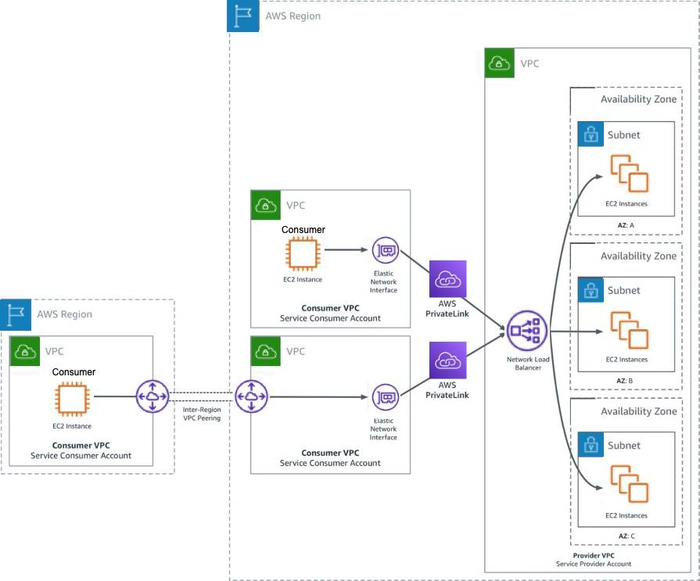
El emparejamiento también conecta VPC de distintas regiones, mientras que PrivateLink no. Sin embargo, ambos pueden combinarse para extender PrivateLink entre regiones.
Diferencias principales:
Conectividad
- AWS PrivateLink: Proporciona acceso unidireccional desde una VPC a un servicio específico en otra mediante una interfaz local con IP local.
- Emparejamiento de VPC: Crea una conexión Layer 3 bidireccional que permite comunicarse a todos los recursos.
Caso de uso
- AWS PrivateLink: Ideal para ofrecer una aplicación o servicio específico a otra VPC con alta seguridad y aislamiento.
- Emparejamiento de VPC: Adecuado para redes completamente malladas con comunicación directa entre varias VPC.
Arquitectura
- AWS PrivateLink: Utiliza interfaces para conexiones privadas a servicios, simplificando seguridad y control de acceso.
- Emparejamiento de VPC: Requiere una conexión para cada pareja de VPC, aumentando la complejidad con su número.
Enrutamiento transitivo
- AWS PrivateLink: No lo admite. El tráfico se limita a la conexión del punto de conexión.
- Emparejamiento de VPC: No lo admite. Cada VPC necesita emparejamiento directo con todas las que debe comunicarse.
Conectividad de red
- AWS PrivateLink: Limitado a la región de las VPC, pero ampliable mediante emparejamiento.
- Emparejamiento de VPC: Admite conexiones dentro de una región y entre regiones.
Seguridad
- AWS PrivateLink: Mantiene el tráfico en AWS y limita la exposición a una aplicación o servicio.
- Emparejamiento de VPC: Permite comunicación segura sin internet pública, pero hace accesibles entre sí los recursos de las VPC.
Complejidad
- AWS PrivateLink: Más sencillo para servicios específicos, con control de acceso simplificado.
- Emparejamiento de VPC: Más complejo a medida que aumentan las VPC y conexiones necesarias.
Casos de uso
Elige AWS PrivateLink si:
- Necesitas ofrecer acceso a una aplicación o servicio específico en otra VPC.
- Necesitas acceso unidireccional para controles de seguridad más estrictos.
- Quieres simplificar la configuración y gestión de conexiones a un servicio.
Elige el emparejamiento de VPC si:
- Necesitas comunicación bidireccional completa entre dos o más VPC.
- Tu arquitectura requiere acceso directo entre todos los recursos conectados.
- Necesitas conectar directamente VPC de distintas regiones.
Transit Gateway y PrivateLink
Transit Gateway (TGW) se utiliza cada vez más para crear conexiones enrutadas entre varias VPC. Como el emparejamiento, ofrece conectividad Layer 3 bidireccional completa y acceso a todos los recursos de las VPC conectadas.
PrivateLink ofrece acceso unidireccional desde una VPC consumidora a un único servicio en la VPC del proveedor.
Ambos se pueden combinar para proporcionar acceso centralizado a un punto PrivateLink desde varias VPC.
Diferencias principales:
Conectividad
- Transit Gateway: Ofrece conexiones Layer 3 bidireccionales entre varias VPC y redes locales, con acceso completo a los recursos de las VPC.
- AWS PrivateLink: Ofrece acceso unidireccional desde una VPC consumidora a un servicio específico en la VPC del proveedor.
Caso de uso
- Transit Gateway: Ideal para redes grandes y complejas que requieren enrutamiento y gestión centralizados de VPC y redes locales.
- AWS PrivateLink: Adecuado para ofrecer servicios específicos con seguridad sin permitir acceso completo a la red.
Arquitectura
- Transit Gateway: Utiliza un modelo hub-and-spoke donde cada VPC y red local se conecta al gateway.
- AWS PrivateLink: Utiliza interfaces para conexiones privadas y se centra en los servicios, no en el acceso a toda la red.
Enrutamiento transitivo
- Transit Gateway: Lo admite y permite comunicarse a las VPC conectadas.
- AWS PrivateLink: No lo admite. El tráfico queda limitado al punto de conexión entre consumidor y proveedor.
Conectividad de red
- Transit Gateway: Admite conexiones dentro de una región y entre regiones.
- AWS PrivateLink: Limitado a la región de las VPC, pero combinable con Transit Gateway para acceso centralizado.
Seguridad
- Transit Gateway: Ofrece enrutamiento seguro y control centralizado entre VPC y entornos locales.
- AWS PrivateLink: Mantiene el tráfico en AWS y restringe el acceso a servicios concretos.
Complejidad
- Transit Gateway: Configuración inicial más compleja por el enrutamiento centralizado, pero gestión continua más sencilla en redes grandes.
- AWS PrivateLink: Más sencillo para servicios específicos, con creación y gestión directa de puntos de conexión.
Casos de uso
Elige Transit Gateway si:
- Necesitas gestionar y enrutar tráfico entre numerosas VPC y redes locales.
- Tu arquitectura requiere enrutamiento transitivo entre varias VPC.
- Buscas una solución escalable que simplifique la gestión y admita enrutamiento complejo.
Elige AWS PrivateLink si:
- Necesitas acceso privado y seguro a servicios específicos desde otra VPC.
- Requieres acceso unidireccional para controles más estrictos.
- Quieres una solución sencilla para conectar servicios dentro de AWS.
Transit Gateway y emparejamiento de VPC
Diferencias principales:
Opciones de conectividad
- Emparejamiento de VPC: Conecta directamente dos VPC sin transitividad. VPC A puede acceder a VPC B, pero VPC B no puede llegar a VPC C a través de VPC A.
- Transit Gateway: Actúa como hub de VPC y redes locales, permitiendo enrutamiento transitivo mediante un único gateway.
Arquitectura
- Emparejamiento de VPC: Crea una malla donde cada VPC necesita conexión con todas las que debe comunicarse, lo que se complica en grandes entornos.
- Transit Gateway: Utiliza hub-and-spoke y reduce la complejidad de múltiples emparejamientos.
Enrutamiento transitivo
- Emparejamiento de VPC: No lo admite y requiere conexiones directas.
- Transit Gateway: Lo admite y permite comunicación mediante el gateway.
Conectividad de red
- Emparejamiento de VPC: Limitado a la misma región AWS, aunque existe emparejamiento entre regiones con consideraciones adicionales.
- Transit Gateway: Admite conectividad regional y entre regiones, con mayor flexibilidad y escalabilidad.
Complejidad
- Emparejamiento de VPC: Más sencillo en redes pequeñas, pero se complica con el aumento de VPC y conexiones.
- Transit Gateway: Inicio más complejo, pero gestión y escalado más sencillos en redes grandes.
Escala
- Emparejamiento de VPC: Adecuado para redes pequeñas con pocas VPC.
- Transit Gateway: Diseñado para grandes redes con miles de VPC y conexiones locales.
Límite de ancho de banda
- Emparejamiento de VPC: Depende del tipo de instancia y sus capacidades de red.
- Transit Gateway: Ofrece mayor capacidad para grandes transferencias entre VPC.
Latencia
- Emparejamiento de VPC: Generalmente menor por ser una conexión directa.
- Transit Gateway: Algo mayor por el salto adicional, normalmente insignificante para la mayoría de las aplicaciones.
Casos de uso
Elige el emparejamiento de VPC si:
- Necesitas conexiones directas de baja latencia entre pocas VPC.
- Tu arquitectura es sencilla y tiene pocas VPC.
- Quieres evitar los costes adicionales de Transit Gateway.
Elige Transit Gateway si:
- Necesitas enrutamiento transitivo entre varias VPC y redes locales.
- Gestionas una red grande y compleja con muchas VPC.
- Necesitas una solución escalable que simplifique la gestión y admita gran ancho de banda.
AWS Direct Connect y PrivateLink
Diferencias principales:
Conectividad
- AWS Direct Connect: Proporciona conexión privada dedicada entre tu centro de datos local y AWS, evitando internet pública para ofrecer un enlace seguro y fiable.
- AWS PrivateLink: Conecta VPC con servicios AWS o aplicaciones propias alojadas en AWS mediante IP privadas.
Caso de uso
- AWS Direct Connect: Ideal para cloud híbrido que requiere conexiones seguras, de baja latencia y gran ancho de banda entre infraestructura local y AWS.
- AWS PrivateLink: Adecuado para acceder de forma privada y segura a servicios AWS o SaaS de terceros desde tu VPC, sin internet pública.
Arquitectura
- AWS Direct Connect: Crea una conexión física mediante cross connect en una ubicación Direct Connect. Puede dividirse en interfaces virtuales para separar cargas.
- AWS PrivateLink: Utiliza Elastic Network Interfaces (ENI) para crear puntos de conexión y comunicación privada con servicios.
Rendimiento
- AWS Direct Connect: Ofrece conexiones constantes de 50 Mbps a 100 Gbps, adecuadas para alto caudal y baja latencia.
- AWS PrivateLink: Suele ofrecer baja latencia dentro de AWS, pero depende de la configuración VPC y los puntos de conexión utilizados.
Seguridad
- AWS Direct Connect: Aísla el tráfico de internet pública y reduce amenazas externas. Puede añadirse cifrado mediante VPN.
- AWS PrivateLink: Mantiene el tráfico en AWS y reduce la superficie de ataque. Todo el tráfico permanece privado y seguro.
Coste
- AWS Direct Connect: Incluye conexión física, transferencia y cargos según velocidad del puerto y ubicación.
- AWS PrivateLink: Cobra procesamiento y transferencia dentro de AWS. Generalmente más económico para servicios AWS y aplicaciones de terceros.
Complejidad de configuración
- AWS Direct Connect: Requiere instalación física y coordinación con AWS y proveedores, aumentando el tiempo y la complejidad iniciales.
- AWS PrivateLink: Más sencillo mediante puntos creados en AWS Management Console, API o plantillas CloudFormation.
Casos de uso
Elige AWS Direct Connect si:
- Necesitas conexión segura, dedicada y de gran ancho de banda entre infraestructura local y AWS.
- Tus aplicaciones requieren rendimiento constante y baja latencia.
- Transfieres grandes volúmenes entre entornos locales y AWS.
Elige AWS PrivateLink si:
- Necesitas acceder de forma privada a servicios AWS o SaaS de terceros desde tu VPC.
- Quieres simplificar la arquitectura evitando puntos expuestos a internet.
- Necesitas configurar rápidamente conectividad privada dentro de AWS.
PrivateLink entre regiones
Actualmente, PrivateLink no está disponible entre regiones: el punto de conexión consumidor debe estar en la misma región que el servicio del proveedor. Sin embargo, puedes combinarlo con emparejamiento de VPC o Transit Gateway para conectar servicios y consumidores de distintas regiones.
Esto puede hacerse del lado del consumidor o del proveedor. Crea una VPC en la región del servicio PrivateLink y despliega allí el punto de conexión. Después, utiliza emparejamiento o Transit Gateway para conectarla con la VPC necesaria en tu región.
Cómo empezar con AWS PrivateLink
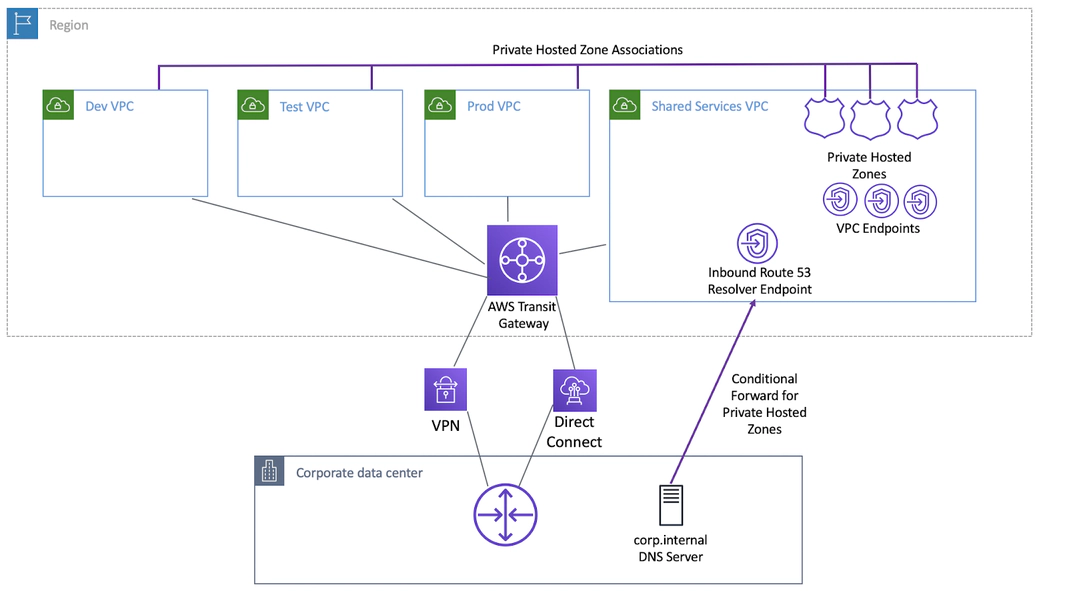
Para acceder a un servicio PrivateLink, crea un punto de conexión de interfaz en una de tus VPC. Es una interfaz de red con IP en la subred VPC. Los clientes acceden al servicio conectándose a esa IP.
La interfaz es accesible desde la misma VPC, desde otras mediante emparejamiento o Transit Gateway y desde clientes locales mediante Direct Connect.
Cada punto se despliega en una única zona de disponibilidad. Para alta disponibilidad, utiliza varias interfaces en zonas distintas. PrivateLink también se integra con Route 53 Resolver para resolver automáticamente los FQDN de los servicios a la IP local del punto de conexión.
La imagen muestra el despliegue y acceso desde otras VPC y entornos locales.
Para crear uno, abre la sección VPC de la consola AWS, selecciona Endpoints a la izquierda y pulsa Create endpoint a la derecha.
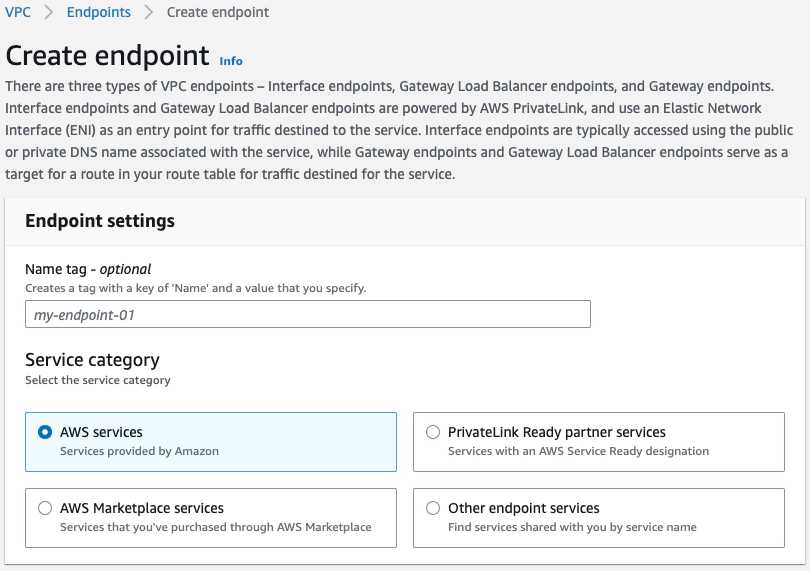
Esta página permite crear puntos para servicios AWS nativos, socios PrivateLink Ready, AWS Marketplace u otros servicios PrivateLink.
Los servicios AWS y Marketplace se seleccionan de una lista. Para socios PrivateLink Ready y otros servicios debes introducir el nombre del servicio, que debe facilitar el proveedor.
En el momento de redactar este artículo, 142 servicios AWS estaban disponibles mediante PrivateLink, también incluidos en Create Endpoint. Entre los usos comunes están el acceso privado a S3, SQS y Systems Manager.
Consulta ejemplos de servicios SaaS disponibles mediante PrivateLink en AWS Marketplace.
También puedes consultar la lista de ofertas de socios tecnológicos AWS para ver opciones actuales. Busca la designación «AWS PrivateLink Ready Product».
AWS PrivateLink con Megaport
Como AWS Technology Partner de confianza, Megaport puede ampliar tu conexión AWS PrivateLink mediante su red definida por software (SDN) y su backbone privado global.
Esto ofrece conectividad simplificada, automatizada y optimizada con servicios AWS, SaaS y aplicaciones internas desde centros de datos, sedes empresariales, WAN, sucursales y otros clouds.
Con Megaport como único punto de interconexión, puedes conectar recursos AWS con otros proveedores mediante Megaport Cloud Router (MCR) y conseguir conectividad AWS de sucursales al cloud con un socio de integración SD-WAN en Megaport Virtual Edge (MVE).