Cómo conectar tus entornos AWS y Microsoft Azure: una guía completa
- Partners , Integrations
- 12 de mayo de 2022
Explicamos por qué conectar los dos principales proveedores cloud, las opciones disponibles y cuál se adapta mejor a tu empresa.
Índice
Las arquitecturas cloud híbridas y multicloud son habituales en los departamentos de TI que buscan una mayor fiabilidad, seguridad y eficiencia de costes de red para optimizar el rendimiento de las aplicaciones.
A medida que más cargas de trabajo migran al cloud, es natural buscar formas de conectar Amazon Web Services (AWS) y Microsoft Azure, dos hyperscalers líderes, para preparar la red para el futuro y garantizar la menor latencia entre cargas de trabajo.
¿Por qué conectar mis clouds? Ventajas y casos de uso
Tener varios proveedores cloud no basta para preparar tu empresa para el futuro. En una era de trabajo remoto, ciberdelincuencia creciente y clientes impacientes, optimizar tu entorno cloud es más importante que nunca. La forma más sencilla y eficaz es interconectar tus clouds de manera privada, es decir, adoptar el enrutamiento entre clouds.
Interconectar tu entorno cloud ofrece ventajas y nuevos casos de uso: reduce riesgos con redundancia de datos y recuperación ante desastres, mejora el rendimiento y disminuye la latencia y los saltos mediante rutas directas que acortan el recorrido de los datos. También aporta flexibilidad para elegir las mejores soluciones, reforzando la reputación de tu empresa entre los clientes.
Lo explicamos en nuestro blog Tres razones para interconectar tus clouds.
De cloud a cloud: una forma evolucionada de entender el multicloud
Cross-cloud es un nuevo enfoque de la infraestructura multicloud y una razón especialmente convincente para conectar tus entornos. Consiste en utilizar varias plataformas o servicios cloud, en este caso AWS y Azure, para ejecutar una sola aplicación o carga de trabajo y reducir la carga de gestión. Se diferencia del multicloud, que simplemente significa utilizar varios clouds.
Como explica Dave Wolpert, de VMware, «Con cross-cloud, el desarrollo de aplicaciones adquiere nuevas posibilidades. Los proveedores SaaS pueden crear aplicaciones sobre una plataforma de datos cloud y, por su propia naturaleza, acceder a los datos de cualquier cloud público y utilizarlos».
Esto resuelve dos cuestiones: la propiedad de los datos y el tiempo de despliegue. Las soluciones aportan mayor libertad y flexibilidad entre ambos clouds. Este enfoque relativamente nuevo sigue evolucionando, al igual que las capacidades cross-cloud de los principales proveedores. Aun así, es un buen objetivo estratégico después de conectar tus clouds y definir las aplicaciones y productos SaaS esenciales para tu empresa y sus sucursales.
Volvamos al objetivo: conectar tus cargas de trabajo en los dos clouds. Imagina que eres uno de nuestros clientes, una marca minorista global que aloja su comercio electrónico en AWS y Azure y despliega aplicaciones en espejo en ambos.
Para cumplir tu política de seguridad, devuelves parte del tráfico al centro de datos, donde se aplica. Pero no todo el tráfico necesita pasar por esa política. Para ahorrar recursos de red, quieres mantener el resto en el borde de cada cloud y reducir la latencia entre AWS y Azure.
Hay tres formas de conectar estos entornos, cada una con ventajas e inconvenientes. El túnel VPN es, con diferencia, la más habitual, aunque nuestros lectores ya imaginarán que no la consideramos la mejor.
Cómo conectar tus entornos cloud AWS y Azure
1. Configurar túneles VPN
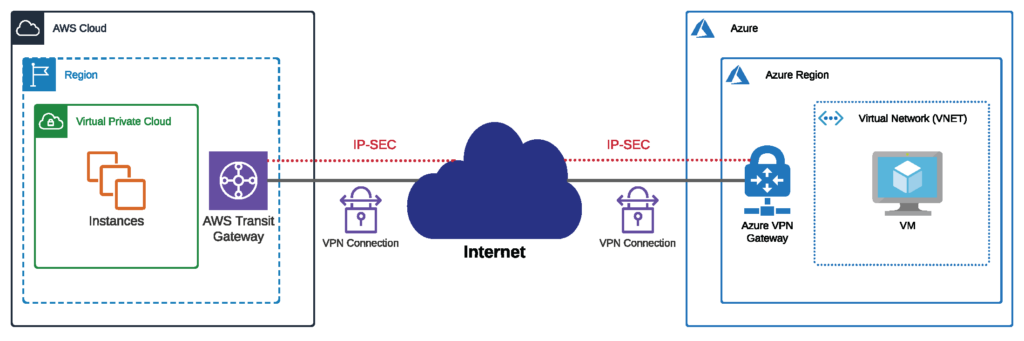
Hay muchos recursos online sobre cómo crear un túnel VPN por internet pública entre AWS y Microsoft Azure. Es un método tradicional y probado, pero presenta varios inconvenientes:
- Caudal limitado. Para cargas con mayor demanda de cómputo tendrás que crear varios túneles y dedicar tiempo a gestionar ECMP, o enrutamiento multirruta de igual coste, o el equilibrio de carga.
- Enrutamiento impredecible por internet pública.
- Posibles riesgos de seguridad por secuestro de rutas Border Gateway Protocol (BGP).
- Tarifas de salida de datos por internet cobradas por GB por los proveedores cloud. Pueden ser prohibitivas y consumir rápidamente una parte importante del presupuesto.
Los túneles VPN pueden ser sencillos y económicos para actividades cloud pequeñas y de bajo riesgo. No son recomendables para cargas que requieren mucho ancho de banda o empresas que manejan información sensible, especialmente en los servicios financieros y el sector público.
2. Crear líneas privadas
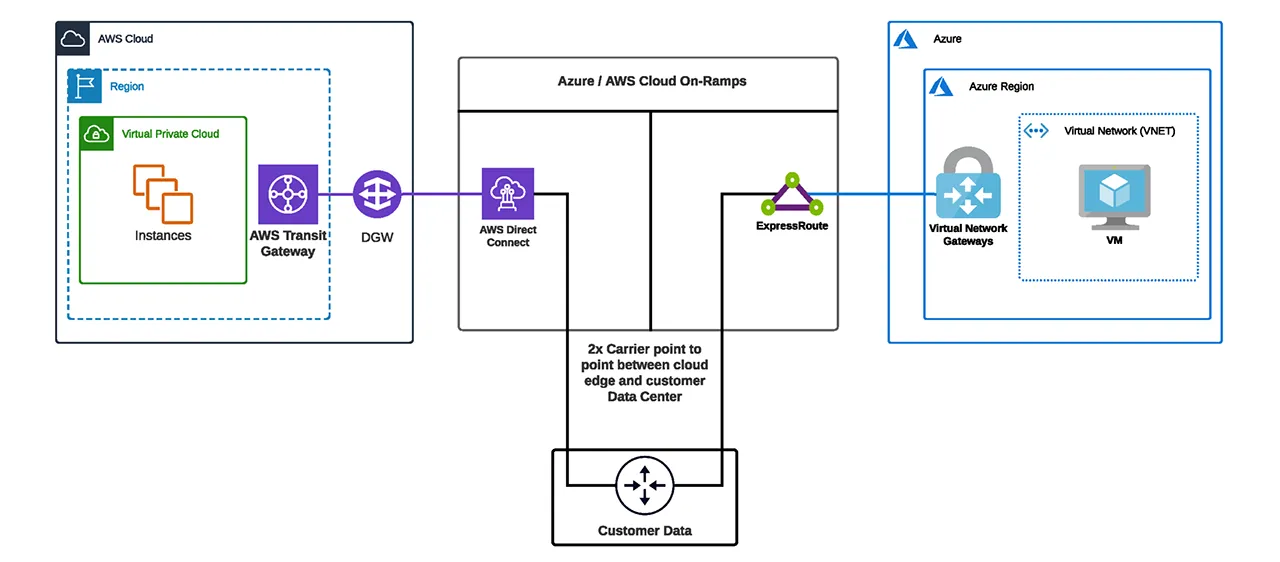
La segunda opción es crear líneas privadas hacia ambos hyperscalers comprando circuitos dedicados a tu operador. Estos conectan con los proveedores cloud sin enrutar el tráfico por internet pública, impredecible y vulnerable.
También existen inconvenientes. Es más caro y obliga a contratos de larga duración, normalmente de 18 a 24 meses, con plazos de instalación de 45 a 90 días. Aumentar el ancho de banda puede llevar meses. Para reducirlo, tendrás que mantener circuitos sin utilizar debido al compromiso contractual.
Por tanto, las líneas privadas probablemente sean la opción más cara para conectar AWS y Microsoft Azure.
La latencia sigue siendo un problema por el retorno del tráfico. Incluso con circuitos privados a cada cloud, los datos deben pasar por tu centro de datos o equipos de enrutamiento locales. Para intercambiarlos entre los entornos, salen de AWS por la conexión privada, vuelven a tu entorno local o de colocation y parten hacia Azure por la otra conexión privada.
La latencia persiste, aunque los circuitos privados probablemente sean más fiables que los túneles VPN. Sigues necesitando infraestructura local o una presencia importante en colocation, con más inversión de capital en el presupuesto anual.
Entre las ventajas están una seguridad reforzada, mejor rendimiento que por internet pública y menor complejidad de gestión.
3. Configurar conectividad privada con un router virtual
Aunque los túneles VPN son lo más habitual, cada vez se utiliza más la conectividad privada mediante routers virtuales como Megaport Cloud Router (MCR). Ofrecen seguridad, fiabilidad y menores costes al evitar enviar datos por internet pública. Además, no tendrás que:
- Devolver el tráfico al entorno local
- Firmar contratos de larga duración con tu operador
- Añadir equipos para activar la conectividad
- Pagar las elevadas tarifas AWS y Azure por datos de salida a través de internet.
Puedes ajustar el ancho de banda en pocos clics con el Network as a Service (NaaS) global y bajo demanda de Megaport o automatizar los cambios de capacidad mediante nuestra API.
MCR se configura en la ubicación física de los puntos de acceso de AWS y Microsoft Azure. En algunos casos, MCR y ambos proveedores están disponibles en el mismo campus de centros de datos.
Volvamos a la marca minorista global: tu tienda está en AWS US-East, en el norte de Virginia, con aplicaciones en Azure US-East. Quieres enrutar directamente entre ambos clouds y mantener un peering principal y secundario con tu centro de datos en la zona de Washington para gestionar la política de seguridad.
MCR simplifica el enrutamiento al centro de datos para la comprobación de seguridad: puedes mantener un único peering entre este y MCR. Las nuevas conexiones cloud no requieren más peerings en el centro de datos, porque puedes gestionarlos en tus MCR.
Además, la latencia de ida y vuelta entre los clouds conectados de forma privada mediante el router virtual es de solo tres a cuatro milisegundos. Este recorrido de latencia mínima, habilitado por la conexión directa de MCR, optimiza el rendimiento de las aplicaciones.
Un router virtual como MCR es la mejor forma de conectar varias cargas cloud sin complicaciones. Es privado y protegido, mejora el rendimiento y reduce las interrupciones para ti y tus clientes. También puede reducir costes acercando tus clouds y aplicaciones a ti y entre sí.
Cómo conectar AWS Direct Connect y Azure ExpressRoute
¿Sabías que puedes ir un paso más allá y conectar entre sí las conexiones privadas dedicadas de los proveedores cloud, AWS Direct Connect y Azure ExpressRoute?
¿Qué es una conexión privada dedicada y cómo funciona?
Una conexión dedicada es una conexión privada creada por el proveedor cloud para conectar la red de una sola empresa con su cloud. Tanto Direct Connect como ExpressRoute permiten acceder a las cargas mediante conexiones privadas no compartidas con otros proveedores o clientes. Los datos críticos siguen así una ruta que no pasa por internet pública, con ventajas de seguridad, ahorro, visibilidad, control y rendimiento estable.
AWS Direct Connect es la «ruta más corta a tus recursos AWS.» El tráfico permanece en la red global de AWS y no pasa por internet pública, reduciendo los posibles cuellos de botella y la latencia. Azure ExpressRoute funciona de forma similar y conecta de manera privada los centros de datos Azure con tus centros de datos o infraestructura local.
ExpressRoute puede ser útil para empresas que dependen del cloud Microsoft para cómputo virtual, bases de datos o almacenamiento cloud, como ocurre también con los productos AWS.
Ambos permiten transferencias gratuitas hacia el cloud, pero cobran la salida por GB según la región y el destino. Consulta nuestra explicación de los precios ExpressRoute para más información. Las velocidades también son similares, de 50 Mbps a 100 Gbps. Ambos requieren enrutamiento Layer 3 con eBGP para compartir prefijos de rutas.
¿Por qué conectar Direct Connect y ExpressRoute?
Existen varios casos habituales para conectar ambos recorridos dedicados. Así, ExpressRoute puede comunicarse directamente con la ruta Direct Connect, en lugar de limitarse a conectar globalmente los entornos AWS y Azure:
- Migración de datos: Las grandes migraciones pueden ser más económicas y predecibles mediante conexiones privadas. Conectar ambos recorridos permite migraciones masivas más rápidas y fiables entre AWS y Azure.
- Cargas multicloud: Puedes elegir los mejores productos y precios de cada cloud. El multicloud también garantiza una copia de seguridad de los datos críticos ante un desastre. Descubre más en nuestra guía completa de conectividad multicloud.
- Integración de TI más sencilla: Integra tu red sin migrar todas las cargas cloud, algo especialmente útil en fusiones de redes.
Recomendamos tres formas de conectar tus cargas Direct Connect y ExpressRoute para mejorar el rendimiento y la compatibilidad:
- Utilizar tu centro de datos.
- Utilizar una función de red virtual (VNF).
- Utilizar una IP-VPN privada de operador basada en Multiprotocol Label Switching (MPLS).
La opción más adecuada depende de cómo diseñes y aproveches tu red multicloud.
1. Utilizar tu centro de datos
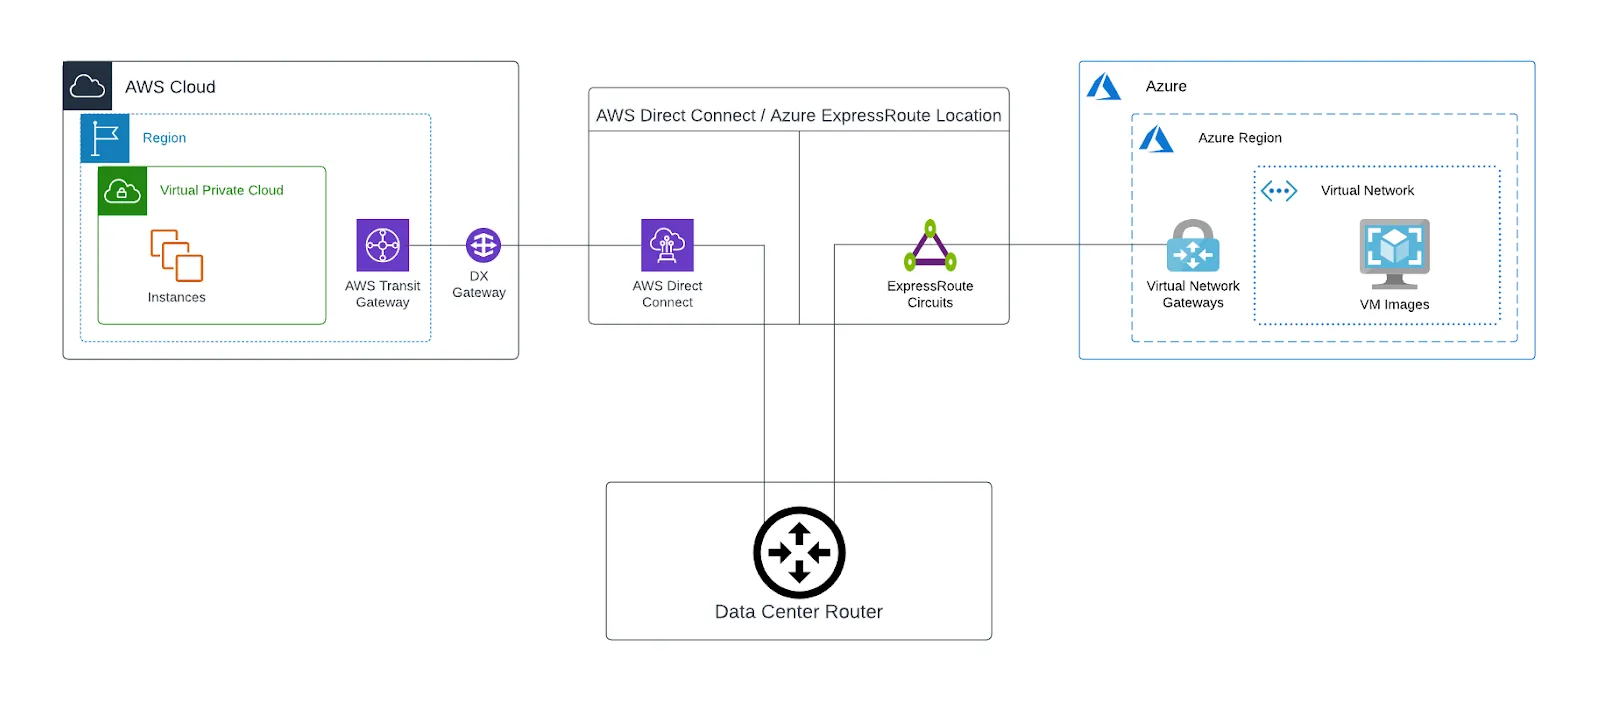
Utiliza un centro de datos existente y establece dos circuitos punto a punto con un proveedor de red: uno hacia AWS Direct Connect y otro hacia Azure ExpressRoute. Termina las conexiones en un punto Layer 3 nuevo o existente y convierte el centro de datos en el nodo híbrido multicloud entre AWS y Azure.
El diagrama muestra esta arquitectura. La ruta privada entre AWS y Azure pasa por tu centro de datos. Las ubicaciones Direct Connect y ExpressRoute dependen de la región cloud y del centro de datos. A menudo coinciden para ambos proveedores, pero pueden ser distintas.
Una vez establecido BGP entre el router del centro de datos y el borde de cada proveedor, el tráfico puede circular entre Azure y AWS.
Ventajas
- Mayor control y personalización: Ajusta la migración para elegir con precisión qué datos van a cada destino.
- Ampliación de servicios existentes: Aprovecha tu infraestructura de seguridad, hardware de red y herramientas habituales.
- Ninguna solución nueva: No necesitas aprender ni integrar nuevas soluciones en tu estrategia de red.
Inconvenientes
- Mayores costes: Mantener un centro de datos implica gastos continuos de mantenimiento especializado, alquiler y otros servicios.
- Tiempo de despliegue: A menudo, un proveedor debe instalar circuitos locales hasta el centro de datos, con compromisos contractuales y costes mensuales elevados. Esto suele llevar semanas o meses.
- Posible presión sobre el ancho de banda: Comprueba que la infraestructura existente soporta el caudal necesario. La latencia también puede empeorar si el centro de datos está lejos de las ubicaciones ExpressRoute y Direct Connect.
2. Función de red virtual (VNF)
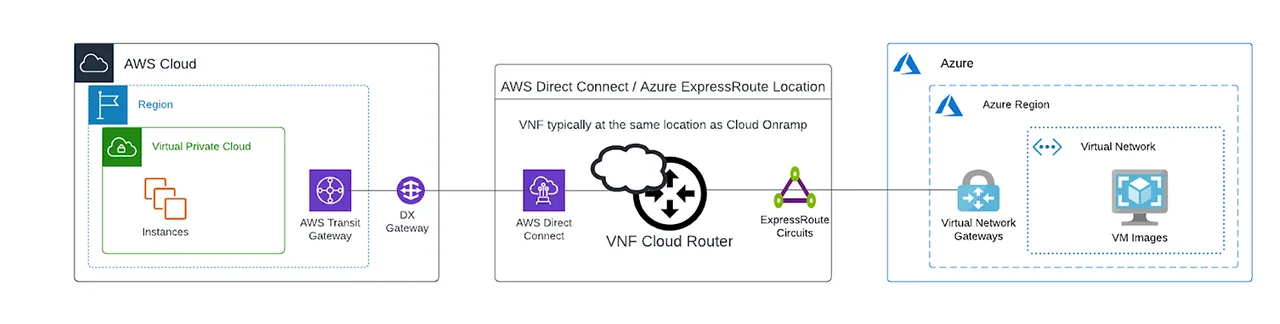
Este dispositivo virtual puede convertirse en tu punto Layer 3 para intercambiar tráfico entre AWS y Azure. Los proveedores NaaS como Megaport ofrecen soluciones cloud que permiten conectar fácilmente tus recorridos dedicados. Las ofertas varían, pero normalmente incluyen un paquete con licencias y funciones de enrutamiento.
Comprueba si el proveedor NaaS también es socio de Direct Connect y ExpressRoute. Esto facilita crear Virtual Cross Connects (VXCs) desde la VNF hasta los proveedores cloud. Puedes desplegar un router sencillo, un firewall para aplicar políticas de seguridad o una integración completa con tu solución SD-WAN existente.
En el diagrama, el router está más cerca del cloud que en la solución con centro de datos. La ruta entre Azure y AWS suele recorrer menos distancia. BGP termina entre los proveedores y la VNF, estableciendo los recorridos. Megaport ofrece dos soluciones VNF: Megaport Cloud Router (MCR) y Megaport Virtual Edge (MVE).
Ventajas
- Tiempo de despliegue: Puedes utilizar el portal o la API del proveedor NaaS, normalmente en minutos. Con el router virtual activo, crear VXCs hacia ExpressRoute y Direct Connect es sencillo.
- Menores costes: Evitar el retorno al centro de datos reduce los datos de salida de AWS y Azure y sus elevadas tarifas. En nuestro blog compartimos otras formas de reducir las tarifas de salida de Azure.
- Mejor rendimiento de red: Desplegar el dispositivo cerca de la región cloud de la carga reduce la latencia y el jitter.
- Contratos flexibles: Amplía o reduce tus routers según lo necesites, sin contratos largos para circuitos MPLS de operador.
Inconvenientes
- Menor personalización: Las soluciones empaquetadas tienen funciones definidas que pueden no ajustarse a tus necesidades. Comprueba la disponibilidad de las funciones y del proveedor SD-WAN o firewall que quieres utilizar.
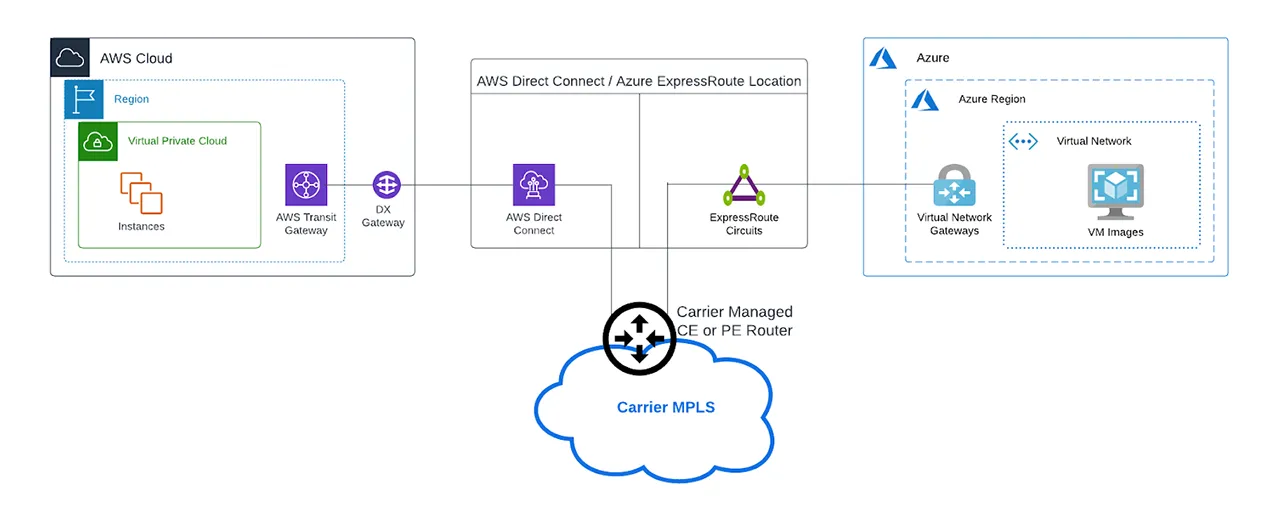
3. IP-VPN privada de operador
Algunos operadores también son socios AWS y Azure y ofrecen conectividad mediante IP-VPN, una red privada virtual IP. Las IP-VPN utilizan MPLS para evitar las pasarelas públicas.
La tecnología ofrece ventajas similares a otras soluciones privadas: seguridad reforzada, alta disponibilidad y mejor rendimiento. Si tu operador ya proporciona este servicio, puede merecer la pena evaluarlo.
El diagrama muestra una red IP-VPN que conecta Direct Connect con Microsoft ExpressRoute. El tráfico pasa por el router Provider Edge (PE) del proveedor IP-VPN. A diferencia de las opciones anteriores, tú no gestionas este dispositivo, ni física ni virtualmente.
Ventajas
- Gestión completa: El dispositivo Layer 3, IP-VPN CE/PE, entre AWS y Azure está totalmente gestionado. El mantenimiento queda en manos de expertos.
- Ampliación del servicio: Los acuerdos y relaciones existentes con uno o ambos proveedores pueden acelerar la conexión.
- Reutilización de conexiones: Otras ubicaciones remotas de la red MPLS pueden utilizar las mismas conexiones para acceder a AWS y Azure.
Inconvenientes
- Mayor coste: MPLS suele ser la opción más cara para conectar proveedores cloud y normalmente exige un compromiso contractual.
- Tiempo de despliegue: Algunos operadores siguen utilizando procesos tradicionales. La conexión puede tardar semanas o meses, retrasando tus capacidades multicloud.
- Control: El enrutamiento, el filtrado y la seguridad dependen de las capacidades del producto del operador, que pueden ser limitadas. Esto reduce tu visibilidad y personalización de los datos.
La conexión AWS-Azure más adecuada depende del presupuesto, las aplicaciones y los requisitos de rendimiento, velocidad y ancho de banda. Utilizar un centro de datos existente como nodo híbrido o multicloud puede facilitar la conexión de las cargas y ofrecer más control y visibilidad de las migraciones.
Una VNF resulta más adecuada para quien necesita una conexión rápida: los dispositivos virtuales se despliegan mediante el portal o la API NaaS en minutos. La proximidad a la región cloud de la carga también mejora el rendimiento.
De cloud a cloud con Megaport
Con Megaport, interconectar tus clouds nunca ha sido tan sencillo. Las funciones de red virtuales de Megaport Cloud Router permiten conexiones Layer 3 inmediatas, eliminando la complejidad de la configuración.
No necesitas dominar todos los detalles de ingeniería de redes: entra en tu cuenta Megaport y empieza a construir tu red virtual en pocos clics. MCR admite multicloud y peering privado entre proveedores líderes como AWS y Azure.
Megaport Virtual Edge (MVE) permite crear nuevas conexiones entre clouds sin desplegar hardware. Si quieres aprovechar redes MPLS existentes, la opción gestionada por el operador reduce el trabajo de tu empresa y lo deja en manos de expertos.
El resultado es conectividad entre clouds simplificada y de alto rendimiento. Tus aplicaciones y cargas pueden funcionar en AWS, Azure o cualquier combinación de los más de 365 proveedores compatibles. Megaport ofrece soluciones flexibles y escalables para tus necesidades específicas.
¿Hemos mencionado que esta arquitectura privada entre clouds puede desplegarse antes de que termines una taza de café?