Azure Private Link, explicado
- Partners
- 24 de enero de 2025
Azure Private Link es la solución estrella de Microsoft para una conectividad segura y escalable con tus servicios. Esto es todo lo que necesitas saber.
Tanto si trabajas con un entorno cloud híbrido o despliegues en varias regiones como si buscas proteger el acceso a los servicios de plataforma de Microsoft Azure, este hyperscaler ofrece distintas opciones de conectividad adaptadas a cada necesidad.
Las soluciones flexibles y escalables de Azure permiten conectar entornos locales, oficinas remotas u otras plataformas cloud con Azure según tus requisitos de seguridad, rendimiento y cumplimiento normativo. Las opciones van desde las VPN tradicionales de sitio a sitio hasta conexiones más avanzadas y dedicadas, como ExpressRoute y Azure Virtual WAN. Hoy analizamos una de las más populares: Azure Private Link.
Sigue leyendo esta guía completa para descubrir todo lo que necesitas saber sobre Azure Private Link.
Índice
¿Qué es Azure Private Link?
Azure Private Link permite una conectividad privada, segura y directa entre tu red virtual (VNet) y los servicios de plataforma de Azure, servicios propios o de terceros, sin necesidad de enrutar el tráfico por internet pública.
En su lugar, el tráfico permanece íntegramente en el backbone privado de Azure, reforzando la seguridad y reduciendo la exposición a internet pública.
En esencia, Azure Private Link permite acceder de forma privada a servicios Azure o a otros servicios compatibles mediante IP privadas, eliminando la necesidad de direcciones IP públicas. Funciona creando puntos de conexión privados dentro de tu VNet: interfaces de red con direcciones IP privadas que se conectan de forma segura al servicio de destino.

Ventajas de Azure Private Link
Mayor seguridad
- Tráfico privado: Con Azure Private Link, el tráfico entre tu red local y los servicios Azure permanece aislado de internet pública. Esto reduce la superficie de ataque y minimiza el riesgo de interceptación de datos o acceso no autorizado.
- Control de acceso: Puedes controlar estrictamente el acceso a los servicios Azure mediante IP privadas dentro de tu VNet. Así, solo los recursos autorizados de la VNet pueden acceder a los servicios.
Azure adopta la seguridad por defecto en 2025: así puedes prepararte.
Arquitectura de red simplificada
- Sin necesidad de IP públicas: Private Link permite acceder a los servicios Azure mediante direcciones IP privadas de la VNet, eliminando IP públicas, VPN o configuraciones de enrutamiento complejas.
- Gestión más sencilla: La conexión es privada y utiliza servicios estándar de VNet, reduciendo la complejidad de la configuración y la gestión continua de la red.
Mejor rendimiento y latencia
- Baja latencia: Azure Private Link mantiene el tráfico en el backbone privado de Azure, ofreciendo menor latencia y un rendimiento más fiable que las conexiones por internet pública.
- Caudal constante: Como el tráfico no depende de las velocidades variables de internet pública, el rendimiento es más predecible, algo fundamental para las aplicaciones sensibles a la latencia.
Mejor cumplimiento normativo y privacidad de los datos
- Residencia de los datos: Con Azure Private Link, todo el tráfico entre tu VNet y los servicios Azure permanece en la región Azure y en el espacio de IP privadas, algo esencial para cumplir las normas de residencia y soberanía de los datos.
- Cumplimiento simplificado: Al enrutar todo el tráfico por conexiones privadas, Azure Private Link ayuda a cumplir requisitos estrictos, especialmente en sectores que manejan datos sensibles, como las finanzas y la sanidad.
Escalabilidad y flexibilidad
- Conectividad fluida: Azure Private Link admite acceso privado a servicios PaaS de Azure, servicios propios y servicios de terceros a través de Azure Marketplace, adaptándose a numerosas necesidades empresariales.
- Escenarios híbridos y multicloud: Es ideal para entornos cloud híbridos, ya que permite conexiones seguras entre redes locales mediante Megaport y Azure, además de otras plataformas cloud.
Mayor seguridad con grupos de seguridad de red (NSG)
- Configuración de NSG y puntos de conexión privados: Limita el acceso a determinados servicios Azure a los recursos de confianza de tu red, controlando de forma granular quién puede comunicarse con tus recursos cloud.
Integración fluida con los servicios Azure
- Amplia variedad de servicios compatibles: Azure Private Link admite servicios como Azure Blob Storage, Azure SQL Database, Azure Cosmos DB y Azure Key Vault, permitiendo acceder de forma segura a servicios esenciales sin exponerlos a internet.
- Servicios personalizados: También puedes usar Private Link para conectarte de forma segura a servicios personalizados o de terceros alojados en Azure, ampliando su utilidad.
Precios de Azure Private Link
Encontrarás más detalles sobre los precios de Azure Private Link en el sitio web de Azure.
En resumen, Azure no cobra por el servicio Private Link, pero aplica una tarifa por hora a cada punto de conexión privado. Los datos de entrada y salida también se cobran por GB.
Azure Private Link y los puntos de conexión privados
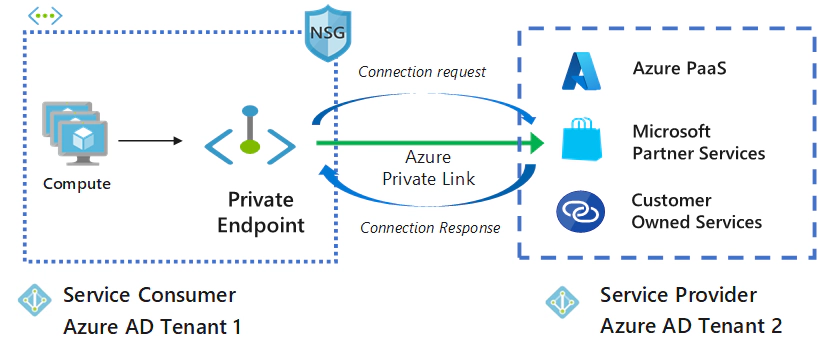
Azure Private Link proporciona el marco de conectividad privada, mientras que los puntos de conexión privados son las interfaces de red que establecen esas conexiones con los servicios Azure.
Un punto de conexión privado es, por tanto, una interfaz de red que utiliza una dirección IP privada de tu VNet.
Esta interfaz te conecta de forma privada y segura a un servicio basado en Azure Private Link. Al habilitar un punto de conexión privado, incorporas el servicio a tu VNet.
Conexiones de puntos de conexión privados
Private Link utiliza un modelo de aprobación: el consumidor solicita una conexión al proveedor para utilizar su servicio.
El proveedor decide entonces si permite la conexión. Private Link permite a los proveedores gestionar las conexiones de puntos de conexión privados a sus recursos.
Puntos de conexión de servicio y privados
Azure introdujo los puntos de conexión de servicio en 2017 para permitir el acceso seguro a servicios como Azure Storage y SQL Database a través de su backbone. Extendían una VNet a estos servicios, permitiendo que el tráfico de las VNets circulase de forma segura dentro de la red Azure, manteniendo las direcciones IP públicas de los servicios.
Los puntos de conexión privados llegaron en 2019 como una solución más privada y segura. El tráfico circula íntegramente por la VNet privada mediante una IP privada, sin exponer direcciones IP públicas, proporcionando mayor aislamiento y seguridad en el acceso a los servicios Azure.
Casos de uso habituales de Azure Private Link
Azure Private Link es muy versátil y puede utilizarse en numerosos escenarios.
Estos son algunos de los casos de uso más habituales:
Acceso seguro a los servicios PaaS de Azure
Muchos servicios Azure, como Azure Blob Storage, Azure SQL Database y Azure Key Vault, ya son accesibles mediante Private Link. Esto mantiene privado el tráfico de los servicios y garantiza que los datos sensibles nunca salgan de la red segura de Azure. Evitar por completo las IP públicas también ayuda a prevenir accesos no autorizados a tus recursos.
Conexión entre VNets
Si trabajas con varias VNets, en la misma región o en regiones diferentes, Azure Private Link ofrece una forma segura y sencilla de conectar servicios entre ellas. Mediante puntos de conexión privados, puedes crear conexiones privadas fluidas entre redes Azure sin exponer el tráfico a internet.
Conectividad privada con servicios de Azure Marketplace
Azure Marketplace ofrece numerosos servicios y soluciones de terceros accesibles mediante Private Link. Los puntos de conexión privados permiten conectarte de forma segura sin utilizar IP públicas, mejorando la seguridad y el rendimiento.
Arquitecturas cloud híbridas
En entornos cloud híbridos donde la infraestructura local necesita conectarse con recursos Azure, Azure Private Link permite comunicaciones privadas y seguras entre los entornos locales y los servicios cloud. Por ejemplo, puedes conectar un centro de datos con una base de datos Azure sin depender de IP públicas o configuraciones de red complejas.
Conectividad B2B
Azure Private Link permite compartir recursos de forma segura con socios externos, clientes u otras organizaciones. Si ofreces un servicio personalizado alojado en Azure, puedes hacerlo accesible mediante Private Link para que los clientes autorizados accedan de forma privada.
Azure Private Link y emparejamiento de VNets
Private Link y el emparejamiento de VNets permiten conectar recursos de forma segura en Azure, pero sus métodos y casos de uso son muy diferentes.
El emparejamiento de VNets de Azure conecta dos o más VNets en la misma región o en regiones distintas. Esta conexión privada permite que los recursos de una red se comuniquen con los de la otra.
Azure Private Link, en cambio, conecta tus VNets Azure con servicios Azure y de socios mediante un punto de conexión privado.
Azure Private Link
- Objetivo: Proteger y simplificar la conectividad con servicios Azure o de socios dentro de tu VNet.
- Funcionamiento: Crea un punto de conexión privado en la VNet que se conecta directamente al servicio de destino, evitando internet pública.
Ventajas principales
- Mayor seguridad: Reduce la exposición a amenazas al eliminar el acceso por internet pública.
- Configuración de red simplificada: Simplifica la configuración evitando reglas de firewall complejas.
- Mejor rendimiento: Ofrece conexiones de baja latencia y gran ancho de banda entre tus recursos y el servicio de destino.
- Rentabilidad: Reduce los costes de transferencia de datos de salida utilizando el backbone de Microsoft.
Emparejamiento de VNets de Azure
- Objetivo: Conectar dos o más VNets en la misma región o en regiones diferentes.
- Funcionamiento: Establece una conexión directa entre VNets para que los recursos de una red se comuniquen con los de la otra.
Ventajas principales
- Comunicación fluida: Permite que los recursos de distintas VNets interactúen como si estuvieran en la misma red.
- Uso compartido eficiente de recursos: Permite compartir recursos como cuentas de almacenamiento o máquinas virtuales entre VNets.
- Gestión centralizada: Simplifica la gestión al tratar las redes emparejadas como una única red lógica.
Cuándo utilizar cada opción
Utiliza Azure Private Link cuando:
- necesites conectarte a servicios Azure como Storage y SQL Database o a servicios de terceros
- quieras mejorar la seguridad aislando tus recursos de internet pública
- quieras simplificar la configuración de la red y reducir la carga de gestión.
Utiliza el emparejamiento de VNets de Azure cuando:
- necesites conectar dos o más VNets dentro de tu suscripción Azure
- quieras compartir recursos entre VNets
- quieras crear una topología de red más compleja, como una arquitectura hub-and-spoke.
Azure Private Link y Virtual Network Gateway
Un Virtual Network Gateway (VNG) en Azure permite comunicaciones seguras entre tu VNet Azure y otras redes, como entornos locales u otras VNets.
El VNG ofrece dos opciones de despliegue: VPN Gateway y ExpressRoute Gateway.
Un VPN Gateway es un tipo específico de VNG. Envía tráfico cifrado por internet pública. Las conexiones de sitio a sitio, de punto a sitio y entre VNets utilizan una puerta de enlace VPN.
ExpressRoute Gateway también es un tipo específico de VNG. Envía el tráfico por una conexión privada dedicada al configurar Azure ExpressRoute.
Private Link, en cambio, proporciona conectividad privada con servicios PaaS de Azure, como Storage y SQL Database, y otros recursos Azure dentro de una VNet.
Private Link y VNG ofrecen enfoques distintos de conectividad en Azure, cada uno con características y casos de uso propios.
Tipo de conectividad
- Private Link proporciona acceso privado a servicios PaaS de Azure y servicios propios o de socios dentro de tu VNet mediante puntos de conexión privados.
- VNG permite conexiones seguras entre redes locales y VNets, tanto de forma privada como por internet pública.
Ruta de red
- Private Link mantiene el tráfico en el backbone de Microsoft, eliminando la exposición a internet pública.
- VNG puede enrutar tráfico cifrado por internet pública o permitir el enrutamiento privado desde tu red local mediante ExpressRoute.
Alcance del acceso
- Private Link ofrece control granular del acceso a recursos específicos dentro de una VNet.
- VNG proporciona acceso a redes completas en lugar de a recursos concretos.
Direccionamiento IP
- Private Link utiliza direcciones IP privadas, reduciendo la superficie de ataque.
- VNG requiere una IP pública para el componente de puerta de enlace VPN.
Conectividad entre regiones
- Private Link admite conexiones con servicios en distintas regiones Azure.
- VNG suele limitarse a recursos de la misma región que la puerta de enlace.
Casos de uso
Utiliza Private Link cuando:
- quieras conectarte de forma segura a servicios PaaS de Azure u otros recursos Azure de tu VNet
- necesites reducir la latencia y mejorar la seguridad.
Utiliza VNG cuando:
- necesites conectar tu red local con tu VNet Azure
- necesites proporcionar acceso remoto a los recursos de tu VNet.
Virtual Network Gateway y emparejamiento de VNets
Además de la información anterior, conviene destacar las principales diferencias entre VNG y el emparejamiento de VNets.
Tipos de conexión
VNG
- VPN de sitio a sitio: Conecta redes locales con VNets Azure.
- VPN de punto a sitio: Conecta clientes individuales, como usuarios remotos, con VNets Azure.
- VNet a VNet: Conecta dos VNets Azure mediante VPN o ExpressRoute.
- ExpressRoute: Proporciona conexiones privadas dedicadas entre la infraestructura local y Azure.
Emparejamiento de VNets
- Emparejamiento dentro de una región: Conecta dos VNets de la misma región Azure.
- Emparejamiento global de VNets: Conecta VNets de diferentes regiones, permitiendo la conectividad entre regiones.
Seguridad y cifrado
- VNG admite cifrado de extremo a extremo (IPsec) para las conexiones VPN y utiliza circuitos privados para ExpressRoute. Garantiza comunicaciones seguras en redes potencialmente no fiables, como internet.
- Las comunicaciones del emparejamiento de VNets no están cifradas por defecto porque utilizan el backbone de Azure, pero siguen siendo seguras y están aisladas de internet pública.
Enrutamiento y flujo del tráfico
VNG
- Admite enrutamiento dinámico mediante BGP y estático para gestionar el tráfico entre redes conectadas, además de enrutamiento transitivo cuando BGP está habilitado.
- Conecta recursos locales y Azure o varias VNets mediante VPN o ExpressRoute.
Emparejamiento de VNets
- El enrutamiento sencillo y plano elimina la necesidad de túneles VPN o cifrado. Los recursos de las VNets emparejadas se comunican directamente mediante sus IP privadas.
- El enrutamiento automático evita configuraciones complejas y resulta más sencillo que utilizar un VNG.
- El emparejamiento de VNets no admite enrutamiento transitivo por defecto.
Complejidad
VNG
- Su configuración más compleja requiere puertas de enlace VPN, intervalos de IP, tablas de rutas y posiblemente ajustes personalizados de BGP.
- El uso de VNG para redes híbridas entre entornos locales y Azure añade complejidad respecto al emparejamiento de VNets.
Emparejamiento de VNets
- Emparejar dos VNets es sencillo y requiere una configuración mínima: basta con habilitar el emparejamiento y gestionar las tablas de rutas si es necesario.
Azure Private Link y Azure ExpressRoute
Azure ExpressRoute y Azure Private Link son dos servicios de red distintos en Azure, cada uno con características y casos de uso específicos.
Conectividad
- ExpressRoute establece una conexión privada dedicada entre la infraestructura local y Azure mediante conexiones físicas como MPLS o Ethernet.
- Private Link permite acceder de forma privada a servicios PaaS de Azure y servicios propios o de socios en VNets Azure mediante puntos de conexión privados.
Arquitectura
- ExpressRoute utiliza conexiones físicas dedicadas, evitando por completo internet pública.
- Private Link mantiene el tráfico en el backbone de Microsoft, eliminando la exposición a internet pública.
Rendimiento
- ExpressRoute ofrece gran ancho de banda y baja latencia gracias a las conexiones físicas dedicadas.
- Private Link proporciona un rendimiento constante al utilizar la red interna de Microsoft.
Seguridad
- ExpressRoute proporciona una conexión privada y segura sin atravesar internet pública.
- Private Link mejora la seguridad al mantener los datos en la red de Microsoft y proteger frente a la exfiltración de datos.
Coste
- ExpressRoute suele tener costes más elevados debido a sus conexiones físicas dedicadas.
- Private Link es más económico, con precios basados en las horas de uso de los puntos de conexión privados y los datos procesados.
Complejidad de configuración
- ExpressRoute es más complejo de configurar y requiere coordinación con un proveedor de servicios de red.
- Private Link es más sencillo de configurar y se gestiona íntegramente dentro de Azure.
Casos de uso
Private Link es:
- especialmente adecuado para acceder de forma privada a servicios PaaS de Azure y proteger frente a la exfiltración de datos
- ideal para organizaciones que necesitan acceso seguro a servicios Azure específicos, protección frente a filtraciones y una arquitectura de red simplificada.
ExpressRoute es:
- ideal para empresas que necesitan conexiones de gran ancho de banda y baja latencia entre recursos locales y Azure
- adecuado para grandes empresas con elevados requisitos de ancho de banda y necesidad de conexiones constantes y de baja latencia.
Disponibilidad de Private Link
Private Link ya está disponible de forma general. Los puntos de conexión privados y los servicios Private Link, alojados detrás de un equilibrador de carga estándar, también están disponibles de forma general.
Microsoft ofrece más detalles sobre la disponibilidad por servicio.
Cómo configurar Azure Private Link
Configurar Azure Private Link es sencillo.
Requisitos previos
- Una cuenta Azure con una suscripción activa
- Una red virtual (VNet)
- Azure Load Balancer
1. Crea un servicio Private Link asociado a tu servicio. Habilita el acceso mediante Private Link al servicio o recurso desplegado detrás de un Azure Standard Load Balancer. Los usuarios podrán acceder de forma privada desde su red virtual.
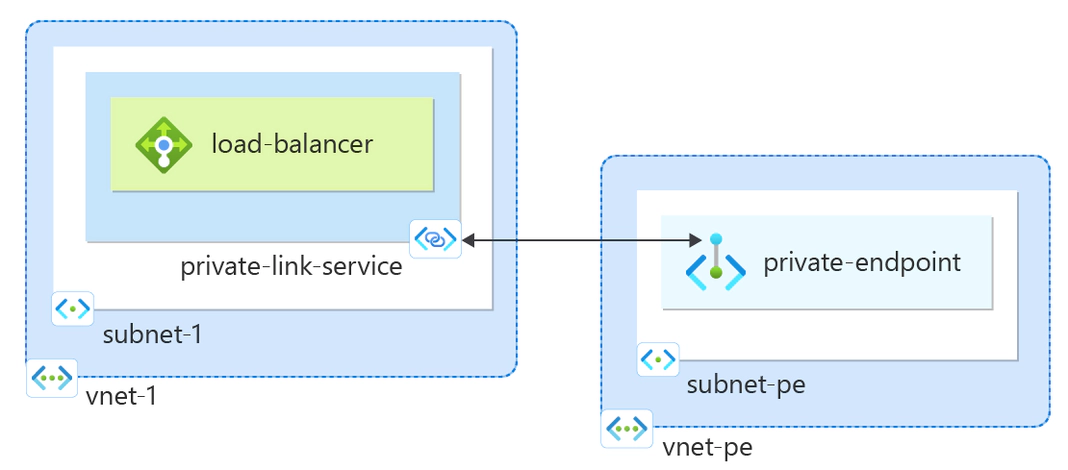
2. Crea un punto de conexión privado. Como consumidor, crea en tu VNet un punto de conexión privado que apunte al servicio al que quieres conectarte. Tendrá una dirección IP privada y estará asociado al servicio.
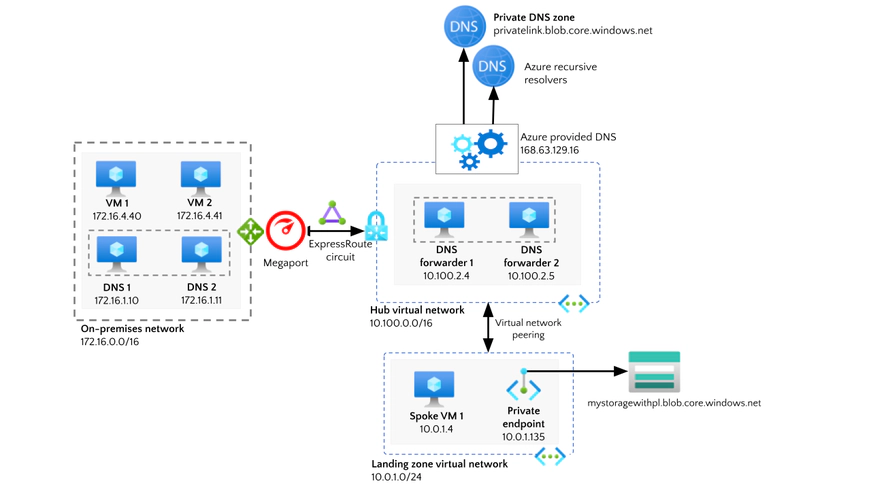
3. Configura la seguridad de la red. Configura los grupos de seguridad y los grupos de seguridad de red (NSG) para controlar el tráfico hacia y desde el punto de conexión privado. Puedes definir políticas granulares para que solo los recursos autorizados accedan al servicio.
4. Verifica la conexión. Una vez configurado todo, comprueba que tu VNet está conectada al servicio mediante el punto de conexión privado. Puedes utilizar herramientas como Azure Network Watcher para verificar que la conexión se ha establecido correctamente.
Conclusión
Azure Private Link ofrece numerosas ventajas y es una herramienta esencial para las organizaciones que necesitan conectividad privada, segura y de alto rendimiento con los servicios Azure.
Tanto si buscas mejorar la seguridad como simplificar la gestión de la red o cumplir requisitos normativos, Azure Private Link ofrece una solución flexible y escalable que mejora la seguridad y el rendimiento de tu infraestructura cloud.
Al utilizar puntos de conexión privados y mantener el tráfico dentro del backbone de Azure, Azure Private Link mejora la seguridad de la red y proporciona un mayor control sobre tu arquitectura cloud. Es una solución ideal para empresas que buscan una conexión segura y de baja latencia con servicios Azure críticos, manteniendo el control y el cumplimiento normativo.