Was ist AWS Cloud WAN? Vorteile, Anwendungsfälle und Best Practices für die Einführung
- Partners
- 15. Juni 2026
Erfahren Sie, wie AWS Cloud WAN funktioniert, welche Vorteile, Einschränkungen und Anwendungsfälle es bietet und welche Best Practices für die Einführung gelten.
Wenn AWS-Umgebungen über mehrere Regionen und Konten hinweg wachsen, wird die Netzwerkverwaltung zunehmend anspruchsvoll. Was mit einigen wenigen Virtual Private Clouds (VPCs) beginnt, kann sich schnell zu einem komplexen Geflecht aus Verbindungen, Routing-Richtlinien und Sicherheitsanforderungen entwickeln.
AWS Cloud WAN wurde entwickelt, um diese Herausforderung mit einem zentralisierten Ansatz für den Aufbau und Betrieb globaler Netzwerke zu bewältigen. Statt Netzwerkdienste und Routing-Konfigurationen in jeder Region separat zu verwalten, können Unternehmen eine einzige globale Netzwerkarchitektur mit zentraler Transparenz und Richtlinienverwaltung nutzen.
In diesem Leitfaden erklären wir, was AWS Cloud WAN ist, wie es funktioniert, welche wesentlichen Vorteile und Einschränkungen es hat und wann Unternehmen eine Einführung in Betracht ziehen sollten.
Was ist AWS Cloud WAN?
AWS Cloud WAN ist ein verwalteter Dienst, der den Aufbau und Betrieb eines globalen Weitverkehrsnetzes über mehrere AWS-Regionen und lokale Umgebungen hinweg vereinfacht.
Traditionell setzen Unternehmen bei der Verbindung von Workloads über Regionen und Konten hinweg häufig auf eine Kombination aus VPC-Peering, AWS Transit Gateway und individuellen Routing-Konfigurationen. Diese Ansätze sind zwar effektiv, können mit zunehmender Größe der Umgebungen jedoch schwer zu verwalten sein.
AWS Cloud WAN bietet eine zentralisierte Alternative. Es erstellt einen globalen Netzwerk-Backbone, der konsistente Konnektivität zwischen verteilten AWS-Umgebungen ermöglicht und gleichzeitig eine einzige Steuerungsebene für Verwaltung, Transparenz und Richtliniendurchsetzung bereitstellt.
Wie funktioniert AWS Cloud WAN?
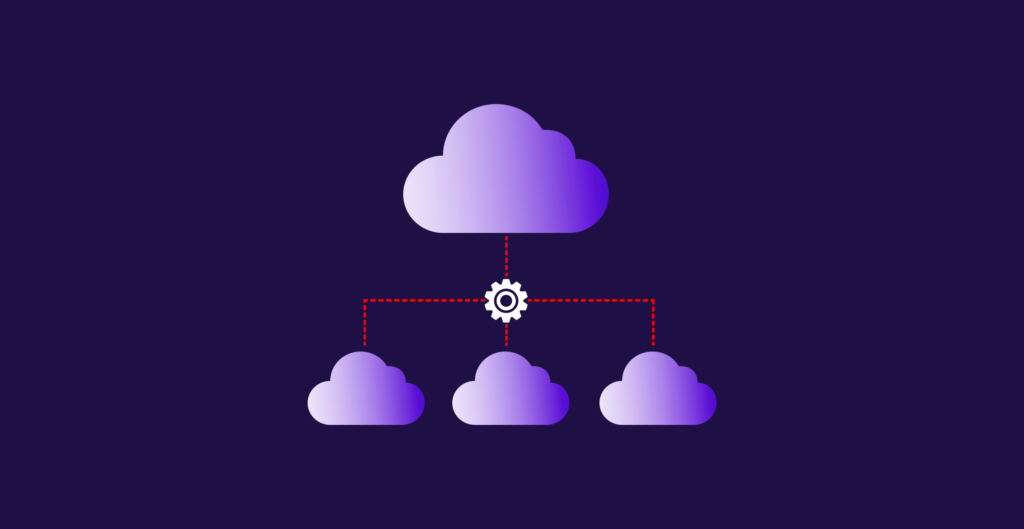
Im Zentrum von AWS Cloud WAN steht das Kernnetzwerk, das als globaler Backbone mehrere AWS-Regionen überspannt. Dieses Kernnetzwerk wird durch Richtlinien gesteuert, die festlegen, wie der Datenverkehr in der gesamten Umgebung geroutet, segmentiert und abgesichert wird.
Mehrere Komponenten arbeiten zusammen, um diese Funktionen bereitzustellen:
Kernnetzwerk
Das Kernnetzwerk stellt die zugrunde liegende Konnektivitätsstruktur bereit, die AWS-Ressourcen über Regionen und Konten hinweg verbindet.
Segmente
Mit Segmenten können Unternehmen den Datenverkehr zwischen Umgebungen, Anwendungen oder Geschäftsbereichen logisch isolieren. Produktions-, Entwicklungs- und Testumgebungen können beispielsweise jeweils in separaten Segmenten betrieben und dennoch zentral verwaltet werden.
Anbindungen
Anbindungen verbinden Ressourcen mit Ihrer Cloud-WAN-Umgebung. Dazu können gehören:
- VPCs
- VPN-Verbindungen
- Direct Connect-Gateways.
Netzwerkfunktionsgruppen
Netzwerkfunktionsgruppen ermöglichen es Unternehmen, Datenverkehr durch Sicherheits- und Inspektionsdienste wie Firewalls zu leiten. Dadurch erhalten sie mehr Kontrolle darüber, wie der Datenverkehr das Netzwerk durchläuft.
Zusammen bilden diese Komponenten die zentral verwaltete Netzwerkarchitektur von AWS Cloud WAN, die sich mit konsistenter Konnektivität und Richtliniendurchsetzung über mehrere Regionen skalieren lässt.
Welche Netzwerkherausforderungen löst AWS Cloud WAN?
Eine der größten Herausforderungen in umfangreichen AWS-Umgebungen ist die Verwaltung der Konnektivität über mehrere Regionen und Konten hinweg.
Bei herkömmlichen Netzwerkansätzen müssen Administratoren oft mehrere Netzwerkdienste unabhängig voneinander konfigurieren und pflegen. Mit dem Wachstum der Umgebungen wird es zunehmend schwieriger, Routing-Richtlinien, Konnektivitätsanforderungen und Sicherheitskontrollen zu standardisieren.
AWS Cloud WAN begegnet diesen Herausforderungen durch:
- zentrale Netzwerkverwaltung über eine einzige Steuerungsebene
- konsistente Konnektivität über Regionen und Konten hinweg
- weniger manuelle Konfiguration durch richtlinienbasierte Automatisierung
- bessere Transparenz im gesamten Netzwerk
- einfachere Netzwerkerweiterung auf neue AWS-Regionen
- Unterstützung logischer Segmentierung für verschiedene Umgebungen und Geschäftsbereiche.
Dieser zentralisierte Ansatz kann die operative Komplexität reduzieren und gleichzeitig die Konsistenz umfangreicher AWS-Bereitstellungen verbessern.
AWS Cloud WAN im Vergleich zu herkömmlichen AWS-Netzwerkarchitekturen
AWS Cloud WAN ersetzt nicht jeden Netzwerkdienst in AWS, bietet jedoch ein anderes Betriebsmodell als herkömmliche Architekturen.
Herkömmlicher Ansatz | AWS Cloud WAN |
Mehrere unabhängig verwaltete Netzwerkkomponenten | Zentrale Verwaltung über eine einzige Steuerungsebene |
Separate Routing-Konfigurationen für Regionen und Konten | Einheitliche, richtlinienbasierte Netzwerkverwaltung |
Manuelle Bereitstellung und Aktualisierungen | Umfangreichere Automatisierungsmöglichkeiten |
Begrenzte Ende-zu-Ende-Transparenz | Zentrale Transparenz im gesamten Netzwerk |
Skalierung kann die operative Komplexität erhöhen | Für einfacheres Wachstum über mehrere Regionen konzipiert |
Welche Unternehmen sollten AWS Cloud WAN nutzen?
AWS Cloud WAN eignet sich besonders für Unternehmen mit großen, geografisch verteilten AWS-Umgebungen, darunter:
- Unternehmen mit mehreren Regionen: Unternehmen, die in mehreren geografischen Regionen tätig sind, können ihre Konnektivitätsverwaltung durch ein zentrales globales Netzwerk vereinfachen.
- Großunternehmen: Unternehmen, die zahlreiche VPCs und AWS-Konten verwalten, können von einem skalierbaren Netzwerkmodell profitieren, das die Verwaltung vereinfacht.
- Unternehmen mit mehreren Geschäftsbereichen oder Einheiten: Unternehmen, die eine strikte Netzwerksegmentierung zwischen Abteilungen, Anwendungen oder Umgebungen benötigen, können Cloud-WAN-Segmente nutzen, um die Isolation aufrechtzuerhalten und dennoch alles zentral zu verwalten.
Welche Vorteile bietet AWS Cloud WAN?
Schnellere Bereitstellung und Verwaltung
Cloud WAN kann den Zeitaufwand für die Bereitstellung und Verwaltung großer AWS-Umgebungen über mehrere Konten und Regionen hinweg reduzieren. Automatisierungsfunktionen ermöglichen es Unternehmen, Netzwerkkomponenten regionsübergreifend effizienter zu erstellen und zu aktualisieren.
Bessere Transparenz
Administratoren erhalten zentrale Einblicke in die Konnektivität und die Datenverkehrsflüsse im gesamten Netzwerk. Das erleichtert Überwachung und Fehlerbehebung.
Bessere Sicherheits- und Richtlinienverwaltung
Die zentrale Richtliniendurchsetzung hilft Unternehmen, Sicherheitskontrollen über Regionen und Netzwerksegmente hinweg konsistent anzuwenden.
Netzwerksegmentierung
Cloud WAN ermöglicht die Isolation des Datenverkehrs zwischen Anwendungen, Umgebungen oder Geschäftsbereichen. So können Unternehmen Sicherheitsgrenzen aufrechterhalten und gleichzeitig operative Anforderungen erfüllen.
Höhere Zuverlässigkeit des Datenverkehrs und bessere Leistung
AWS Cloud WAN kann die Zuverlässigkeit des Datenverkehrs und die Anwendungsleistung verbessern und gleichzeitig die Verwaltung komplexer Umgebungen vereinfachen.
Integration mit AWS-Netzwerkdiensten
Cloud WAN lässt sich in AWS Network Manager integrieren. Dadurch können Unternehmen Netzwerkdienste über eine einheitliche Oberfläche koordinieren und verwalten.
Welche Einschränkungen hat AWS Cloud WAN?
Cloud WAN bietet erhebliche Vorteile. Netzwerkverantwortliche sollten vor der Einführung jedoch auch die Einschränkungen kennen.
Kostenaspekte
Die Kosten für Kernnetzwerkressourcen, VPC-Anbindungen, Verarbeitung und Datenübertragung können mit der Größe der Umgebungen steigen. Auch die Kosten für regionsübergreifenden Datenverkehr können stark zunehmen, wenn sie nicht sorgfältig gesteuert werden.
Operative Komplexität
Obwohl Cloud WAN die Verwaltung zentralisiert, erfordern Umgebungen mit mehreren Regionen und Konten weiterhin sorgfältige Planung, Governance und operative Fachkenntnisse. Unternehmen benötigen möglicherweise auch zusätzliche Schulungen, um internes Cloud-WAN-Know-how aufzubauen.
Routing-Einschränkungen
Netzwerkverantwortliche sollten Folgendes beachten:
- Einige Routing-Szenarien werden möglicherweise nicht unterstützt
- statische Routen werden im Allgemeinen nicht unterstützt
- Transit Gateway-Peering ist auf Ressourcen innerhalb derselben Region beschränkt
- ASN-Konflikte mit bestehenden Direct Connect-Gateways müssen vermieden werden.
Technische Einschränkungen
Bestimmte Szenarien können zusätzliche Komplexität mit sich bringen, darunter:
- zertifikatsbezogene Probleme zwischen Regionen
- unvollständige BGP-Unterstützung in einigen Situationen
- fehlende Unterstützung für Direct Connect-Communities.
Diese Aspekte sollten während der Planungs- und Entwurfsphase bewertet werden.
Wie führen Sie AWS Cloud WAN erfolgreich ein?
Eine erfolgreiche Einführung von AWS Cloud WAN beginnt mit einer klar definierten Strategie.
- Definieren Sie Ihre Kernnetzwerkrichtlinie: Ihre Kernnetzwerkrichtlinie legt die Grundlage für Konnektivität, Segmentierung, Sicherheit und Datenverkehrsmanagement.
- Stellen Sie die erforderlichen Komponenten bereit: Stellen Sie sicher, dass Kernnetzwerke, Segmente, Anbindungen und unterstützende Ressourcen vollständig bereitgestellt und korrekt konfiguriert sind.
- Migrieren Sie schrittweise: Verschieben Sie Workloads nach und nach, statt alles auf einmal zu migrieren, und prüfen Sie Konnektivität und Leistung in jeder Phase.
- Überwachen und optimieren Sie kontinuierlich: Durch laufende Überwachung können Teams Richtlinien verfeinern, Segmentierungsstrategien verbessern und die Netzwerkleistung im Laufe der Zeit optimieren.
Wie Megaport AWS Cloud WAN ergänzt
Für Unternehmen, die AWS-Workloads mit lokalen Umgebungen verbinden, bleibt Konnektivität ein entscheidender Bestandteil der gesamten Netzwerkarchitektur.
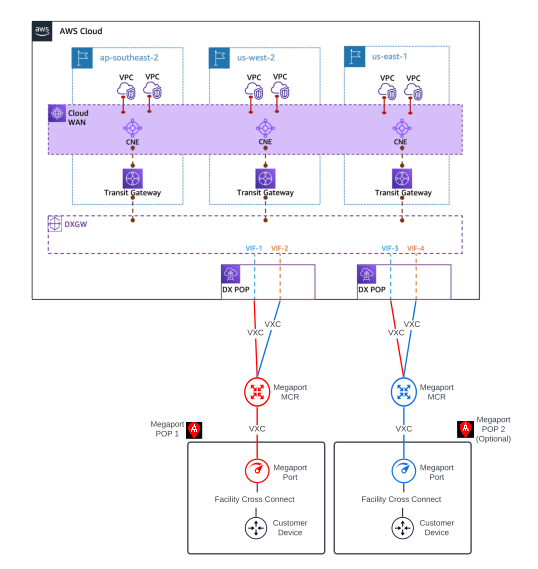
Megaport-fähige Standorte verbinden sich über AWS Direct Connect-Verbindungen mit AWS – jeweils eine für jeden Standort, der den AWS-Regionen zugeordnet ist, in denen die Workloads ausgeführt werden. Auf jeder AWS Direct Connect-Verbindung wird eine Transit VIF bereitgestellt. Dabei werden von jedem Standort eindeutige IP-Präfixe angekündigt, wie unten dargestellt.
So stellen Sie AWS Cloud WAN bereit
Sobald Sie Ihre Kernnetzwerkrichtlinie definiert und Ihre Segmentierungsstrategie entworfen haben, erfolgt die Bereitstellung in der Regel in vier grundlegenden Schritten.
1. Einen Megaport Port oder Megaport Cloud Router erstellen
Stellen Sie eine Verbindung zum Megaport-Netzwerk her, indem Sie entweder einen Port oder einen Megaport Cloud Router (MCR) erstellen.
Ein Port bietet eine Hochgeschwindigkeitsschnittstelle für Punkt-zu-Punkt-Konnektivität zwischen Ihren Standorten und angeschlossenen Dienstanbietern. Ein MCR stellt virtuelle Routing-Funktionen innerhalb der Megaport-Plattform bereit.
2. Einen VXC erstellen und Ihre AWS-Verbindung konfigurieren
Erstellen Sie als Nächstes einen Virtual Cross Connect (VXC), der eine Layer 2-Ethernet-Verbindung zu einem AWS-Zugangspunkt im Megaport-Netzwerk bereitstellt.
Sobald die Verbindung besteht, können Sie eine AWS Hosted Connection konfigurieren. Dieser AWS Direct Connect-Dienst stellt bedarfsgesteuerte Konnektivität über bereits provisionierte Netzwerkleitungen bereit.
Erfahren Sie mehr über die Konfiguration und Wartung von AWS Hosted Connections.
3. Ihre AWS-VPCs erstellen und konfigurieren
Erstellen Sie nach dem Verbindungsaufbau die erforderlichen VPCs in jeder AWS-Region und verbinden Sie sie mit dem Transit Gateway.
4. AWS Cloud WAN erstellen und konfigurieren
Stellen Sie abschließend AWS Cloud WAN bereit und folgen Sie den AWS-Anweisungen, um das Kernnetzwerk, die Segmente, Anbindungen und Richtlinien zu konfigurieren, die zur Verbindung Ihrer Regionen und Umgebungen erforderlich sind.
Wenn Unternehmen ihre AWS-Präsenz über mehrere Regionen ausweiten, kann die Kombination einer durchdachten Konnektivitätsstrategie mit AWS Cloud WAN eine besser skalierbare und zentral verwaltete Netzwerkarchitektur schaffen.