Azure Private Link erklärt
- Partners
- 24. Januar 2025
Azure Private Link ist Microsofts leistungsstarke Lösung für sichere, skalierbare Verbindungen zu Ihren Diensten. Hier erfahren Sie alles Wichtige.
Ob Hybrid Cloud, Bereitstellungen in mehreren Regionen oder sicherer Zugriff auf die Plattformdienste von Microsoft Azure: Dieser Hyperscaler bietet unterschiedliche Konnektivitätsoptionen für verschiedene Anforderungen.
Mit den flexiblen und skalierbaren Lösungen von Azure können Unternehmen lokale Umgebungen, Außenstellen oder andere Cloud-Plattformen entsprechend ihren Sicherheits-, Leistungs- und Compliance-Anforderungen mit Azure verbinden. Die Optionen reichen von klassischen Site-to-Site-VPNs bis zu anspruchsvolleren, dedizierten Verbindungen wie ExpressRoute und Azure Virtual WAN. Heute betrachten wir eine der beliebtesten Optionen: Azure Private Link.
In diesem umfassenden Leitfaden erfahren Sie alles Wissenswerte über Azure Private Link.
Inhaltsübersicht
Was ist Azure Private Link?
Azure Private Link ermöglicht private, sichere und direkte Verbindungen zwischen Ihrem virtuellen Netzwerk (VNet) und Azure-Plattformdiensten, eigenen Diensten oder Drittanbieterdiensten. Der Datenverkehr muss dabei nicht über das öffentliche Internet geleitet werden.
Stattdessen bleibt er vollständig im privaten Backbone-Netzwerk von Azure. Das erhöht die Sicherheit und reduziert die Exposition gegenüber dem öffentlichen Internet.
Mit Azure Private Link greifen Sie über private IP-Adressen privat auf Azure-Dienste oder andere unterstützte Dienste zu. Öffentliche IP-Adressen sind nicht erforderlich. Dazu werden private Endpunkte in Ihrem VNet erstellt: Netzwerkschnittstellen mit privaten IP-Adressen, die eine sichere Verbindung zum Zieldienst herstellen.

Vorteile von Azure Private Link
Verbesserte Sicherheit
- Privater Datenverkehr: Mit Azure Private Link bleibt der Datenverkehr zwischen Ihrem lokalen Netzwerk und Azure-Diensten vom öffentlichen Internet isoliert. Das reduziert die Angriffsfläche und minimiert das Risiko abgefangener Daten oder unbefugter Zugriffe.
- Zugriffskontrolle: Über private IP-Adressen in Ihrem VNet können Sie den Zugriff auf Azure-Dienste präzise steuern. So können nur autorisierte Ressourcen in Ihrem VNet auf die Dienste zugreifen.
Azure wird 2025 standardmäßig sicher – so bereiten Sie sich vor.
Einfachere Netzwerkarchitektur
- Keine öffentlichen IP-Adressen erforderlich: Private Link ermöglicht den Zugriff auf Azure-Dienste über private IP-Adressen in Ihrem VNet. Öffentliche IP-Adressen, VPNs oder komplizierte Routing-Konfigurationen entfallen.
- Einfachere Verwaltung: Die private Verbindung nutzt standardmäßige VNet-Dienste und reduziert so die Komplexität bei Einrichtung und laufender Verwaltung.
Verbesserte Leistung und Latenz
- Geringe Latenz: Azure Private Link hält den Datenverkehr im privaten Azure-Backbone. Das bietet geringere Latenzen und zuverlässigere Leistung als Verbindungen über das öffentliche Internet.
- Konstanter Durchsatz: Da der Datenverkehr nicht von schwankenden Internetgeschwindigkeiten abhängt, ist die Leistung vorhersehbarer – entscheidend für latenzempfindliche Anwendungen.
Bessere Compliance und besserer Datenschutz
- Datenresidenz: Mit Azure Private Link bleibt der gesamte Datenverkehr zwischen Ihrem VNet und Azure-Diensten innerhalb der Azure-Region und des privaten IP-Adressraums. Das ist wesentlich für Anforderungen an Datenresidenz und Datensouveränität.
- Einfachere Compliance: Durch die Weiterleitung des gesamten Datenverkehrs über private Verbindungen hilft Azure Private Link Unternehmen, strenge Compliance-Anforderungen zu erfüllen, insbesondere in Branchen mit sensiblen Daten wie Finanzwesen und Gesundheitswesen.
Skalierbarkeit und Flexibilität
- Nahtlose Konnektivität: Azure Private Link unterstützt privaten Zugriff auf Azure-PaaS-Dienste, eigene Dienste und Drittanbieterdienste über Azure Marketplace und eignet sich damit für unterschiedliche Geschäftsanforderungen.
- Hybrid- und Multicloud-Szenarien: Es eignet sich ideal für Hybrid-Cloud-Umgebungen und ermöglicht sichere Verbindungen zwischen lokalen Netzwerken über Megaport und Azure sowie anderen Cloud-Plattformen.
Verbesserte Sicherheitslage mit Netzwerksicherheitsgruppen (NSGs)
- NSG- und Endpunktkonfigurationen: Beschränken Sie den Zugriff auf bestimmte Azure-Dienste auf vertrauenswürdige Ressourcen in Ihrem Netzwerk und steuern Sie präzise, wer mit Ihren Cloud-Ressourcen kommunizieren darf.
Nahtlose Integration mit Azure-Diensten
- Breite Dienstunterstützung: Azure Private Link unterstützt Dienste wie Azure Blob Storage, Azure SQL Database, Azure Cosmos DB und Azure Key Vault. So greifen Sie sicher auf wichtige Dienste zu, ohne sie dem Internet auszusetzen.
- Benutzerdefinierte Dienste: Private Link ermöglicht außerdem sichere Verbindungen zu eigenen Diensten oder Drittanbieterdiensten in Azure und erweitert damit seine Einsatzmöglichkeiten.
Preise für Azure Private Link
Details zu den Preisen von Azure Private Link finden Sie auf der Azure-Website.
Kurz gesagt: Azure berechnet keine Gebühr für den Private Link-Dienst selbst, erhebt aber eine stündliche Gebühr pro privatem Endpunkt. Ein- und ausgehende Daten werden zusätzlich pro GB berechnet.
Azure Private Link und private Endpunkte
Azure Private Link bildet den Rahmen für private Konnektivität. Private Endpunkte sind die tatsächlichen Netzwerkschnittstellen, die diese privaten Verbindungen zu Azure-Diensten ermöglichen.
Ein privater Endpunkt ist also einfach eine Netzwerkschnittstelle, die eine private IP-Adresse aus Ihrem VNet verwendet.
Diese Schnittstelle verbindet Sie privat und sicher mit einem Dienst, der Azure Private Link nutzt. Indem Sie einen privaten Endpunkt aktivieren, holen Sie den Dienst in Ihr VNet.
Verbindungen privater Endpunkte
Private Link arbeitet mit einem Genehmigungsmodell: Der Dienstnutzer kann beim Dienstanbieter eine Verbindung anfordern, um dessen Dienst zu nutzen.
Der Anbieter entscheidet anschließend, ob er die Verbindung zulässt. Private Link ermöglicht Dienstanbietern, Verbindungen privater Endpunkte zu ihren Ressourcen zu verwalten.
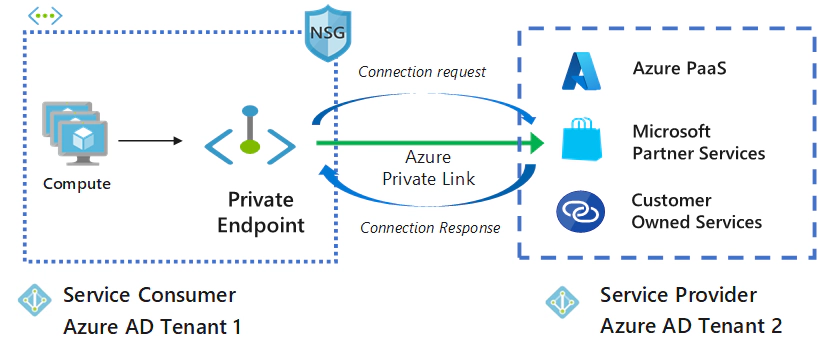
Dienstendpunkte und private Endpunkte im Vergleich
Azure führte Dienstendpunkte 2017 ein, um sicheren Zugriff auf Azure-Dienste wie Azure Storage und SQL Database über den Azure-Backbone zu ermöglichen. Sie erweiterten ein VNet zu diesen Diensten, sodass Datenverkehr aus VNets sicher im Azure-Netzwerk fließen konnte, während die Dienste weiterhin öffentliche IP-Adressen verwendeten.
Private Endpunkte wurden 2019 als privatere und sicherere Lösung eingeführt. Der Datenverkehr läuft vollständig über Ihr privates VNet und verwendet eine private IP-Adresse, ohne öffentliche IP-Adressen offenzulegen. Das erhöht Isolation und Sicherheit beim Zugriff auf Azure-Dienste.
Häufige Anwendungsfälle für Azure Private Link
Azure Private Link ist vielseitig und lässt sich in zahlreichen Szenarien einsetzen.
Zu den häufigsten Anwendungsfällen gehören:
Sicherer Zugriff auf Azure-PaaS-Dienste
Viele Azure-Dienste wie Azure Blob Storage, Azure SQL Database und Azure Key Vault sind inzwischen über Private Link erreichbar. Der Dienstverkehr bleibt privat, sodass sensible Daten das sichere Azure-Netzwerk nicht verlassen. Der vollständige Verzicht auf öffentliche IP-Adressen hilft außerdem, unbefugten Zugriff auf Ihre Ressourcen zu verhindern.
Verbindungen zwischen VNets
Bei mehreren VNets in derselben oder verschiedenen Regionen bietet Azure Private Link eine sichere und einfache Möglichkeit, Dienste zwischen VNets zu verbinden. Private Endpunkte ermöglichen nahtlose private Verbindungen zwischen Azure-Netzwerken, ohne den Datenverkehr dem Internet auszusetzen.
Private Konnektivität zu Azure Marketplace-Diensten
Azure Marketplace bietet zahlreiche Drittanbieterdienste und Lösungen, die Sie über Private Link erreichen können. Private Endpunkte ermöglichen sichere Verbindungen ohne öffentliche IP-Adressen und verbessern so Sicherheit und Leistung.
Hybrid-Cloud-Architekturen
Wenn lokale Infrastruktur in Hybrid-Cloud-Umgebungen mit Azure-Ressourcen verbunden werden muss, ermöglicht Azure Private Link private und sichere Kommunikation zwischen lokalen Umgebungen und Cloud-Diensten. Beispielsweise können Sie ein Rechenzentrum mit einer Azure-Datenbank verbinden, ohne öffentliche IP-Adressen oder komplexe Netzwerkkonfigurationen.
B2B-Konnektivität
Mit Azure Private Link können Unternehmen Ressourcen sicher mit externen Partnern, Kunden oder anderen Organisationen teilen. Einen eigenen, in Azure gehosteten Dienst können Sie beispielsweise über Private Link für den privaten Zugriff autorisierter Kunden bereitstellen.
Azure Private Link und VNet-Peering im Vergleich
Private Link und VNet-Peering verbinden Ressourcen sicher innerhalb von Azure, unterscheiden sich aber deutlich bei Methode und Anwendungsfällen.
Azure VNet-Peering verbindet zwei oder mehr VNets innerhalb derselben oder verschiedener Regionen. Diese private Verbindung ermöglicht Ressourcen eines Netzwerks die Kommunikation mit Ressourcen des anderen.
Azure Private Link verbindet dagegen Ihre Azure-VNets über einen privaten Endpunkt mit Azure-Diensten und Partnerdiensten.
Azure Private Link
- Zweck: Sichert und vereinfacht die Verbindung zu Azure-Diensten oder Partnerdiensten in Ihrem VNet.
- Funktionsweise: Erstellt einen privaten Endpunkt in Ihrem VNet, der sich direkt mit dem Zieldienst verbindet und das öffentliche Internet umgeht.
Zentrale Vorteile
- Verbesserte Sicherheit: Reduziert die Exposition gegenüber Bedrohungen, indem der Zugriff über das öffentliche Internet entfällt.
- Einfachere Netzwerkkonfiguration: Vereinfacht die Einrichtung ohne komplexe Firewall-Regeln.
- Verbesserte Leistung: Bietet latenzarme Verbindungen mit hoher Bandbreite zwischen Ihren Ressourcen und dem Zieldienst.
- Kosteneffizienz: Reduziert die Kosten ausgehender Datenübertragungen durch Nutzung des Microsoft-Backbones.
Azure VNet-Peering
- Zweck: Verbindet zwei oder mehr VNets innerhalb derselben oder verschiedener Regionen.
- Funktionsweise: Stellt eine direkte Verbindung zwischen VNets her, sodass Ressourcen eines Netzwerks mit Ressourcen des anderen kommunizieren können.
Zentrale Vorteile
- Nahtlose Kommunikation: Ressourcen verschiedener VNets können interagieren, als befänden sie sich im selben Netzwerk.
- Effiziente Ressourcenfreigabe: Ermöglicht die gemeinsame Nutzung von Speicherkonten oder virtuellen Maschinen über VNets hinweg.
- Zentrale Verwaltung: Vereinfacht die Netzwerkverwaltung, indem verbundene Netzwerke als ein logisches Netzwerk behandelt werden.
Welche Option eignet sich wann?
Verwenden Sie Azure Private Link, wenn:
- Sie auf Azure-Dienste wie Storage oder SQL Database oder auf Drittanbieterdienste zugreifen müssen
- Sie Ihre Ressourcen zur Verbesserung der Sicherheit vom öffentlichen Internet isolieren möchten
- Sie die Netzwerkkonfiguration vereinfachen und den Verwaltungsaufwand reduzieren möchten.
Verwenden Sie Azure VNet Peering, wenn:
- Sie zwei oder mehr VNets innerhalb Ihres Azure-Abonnements verbinden müssen
- Sie Ressourcen zwischen VNets teilen möchten
- Sie eine komplexere Netzwerktopologie wie eine Hub-and-Spoke-Architektur aufbauen möchten.
Azure Private Link und Virtual Network Gateway im Vergleich
Ein Virtual Network Gateway (VNG) in Azure ermöglicht sichere Kommunikation zwischen Ihrem Azure-VNet und anderen Netzwerken wie lokalen Umgebungen oder weiteren VNets.
Für ein VNG stehen zwei Bereitstellungsoptionen zur Verfügung: VPN Gateway und ExpressRoute Gateway.
Ein VPN Gateway ist ein bestimmter VNG-Typ. Es überträgt verschlüsselten Datenverkehr über das öffentliche Internet. Site-to-Site-, Point-to-Site- und VNet-to-VNet-Verbindungen verwenden ein VPN-Gateway.
ExpressRoute Gateway ist ebenfalls ein VNG-Typ. Es überträgt den Netzwerkverkehr bei der Konfiguration von Azure ExpressRoute über eine dedizierte private Verbindung.
Private Link bietet dagegen private Konnektivität zu Azure-PaaS-Diensten wie Storage und SQL Database sowie anderen Azure-Ressourcen innerhalb eines VNets.
Private Link und VNG bieten unterschiedliche Konnektivitätsansätze in Azure, jeweils mit eigenen Eigenschaften und Anwendungsfällen.
Verbindungstyp
- Private Link ermöglicht privaten Zugriff auf Azure-PaaS-Dienste sowie eigene Dienste und Partnerdienste in Ihrem VNet über private Endpunkte.
- VNG ermöglicht sichere Verbindungen zwischen lokalen Netzwerken und VNets, sowohl privat als auch über das öffentliche Internet.
Netzwerkpfad
- Private Link hält den Datenverkehr im Microsoft-Backbone und vermeidet die Exposition gegenüber dem öffentlichen Internet.
- VNG kann verschlüsselten Datenverkehr über das öffentliche Internet oder privaten Datenverkehr aus Ihrem lokalen Netzwerk über ExpressRoute weiterleiten.
Zugriffsumfang
- Private Link bietet granulare Kontrolle über den Zugriff auf bestimmte Ressourcen innerhalb eines VNets.
- VNG ermöglicht den Zugriff auf ganze Netzwerke statt auf einzelne Ressourcen.
IP-Adressierung
- Private Link verwendet private IP-Adressen und reduziert so die Angriffsfläche.
- VNG benötigt für die VPN-Gateway-Komponente eine öffentliche IP-Adresse.
Regionsübergreifende Konnektivität
- Private Link unterstützt Verbindungen zu Diensten in verschiedenen Azure-Regionen.
- VNG ist typischerweise auf Ressourcen in derselben Region wie das Gateway beschränkt.
Anwendungsfälle
Verwenden Sie Private Link, wenn:
- Sie sicher auf Azure-PaaS-Dienste oder andere Azure-Ressourcen in Ihrem VNet zugreifen möchten
- Sie die Latenz reduzieren und die Sicherheit verbessern müssen.
Verwenden Sie VNG, wenn:
- Sie Ihr lokales Netzwerk mit Ihrem Azure-VNet verbinden müssen
- Sie Remotezugriff auf Ihre VNet-Ressourcen bereitstellen müssen.
Virtual Network Gateway und VNet-Peering im Vergleich
Ergänzend zu den bisherigen Informationen sind hier die wichtigsten Unterschiede zwischen VNG und VNet-Peering zusammengefasst.
Verbindungstypen
VNG
- Site-to-Site-VPN: Verbindet lokale Netzwerke mit Azure-VNets.
- Point-to-Site-VPN: Verbindet einzelne Clients, etwa Remotebenutzer, mit Azure-VNets.
- VNet-to-VNet: Verbindet zwei Azure-VNets über VPN oder ExpressRoute.
- ExpressRoute: Bietet dedizierte private Verbindungen zwischen lokaler Infrastruktur und Azure.
VNet-Peering
- Regionales Peering: Verbindet zwei VNets innerhalb derselben Azure-Region.
- Globales VNet-Peering: Verbindet VNets in verschiedenen Regionen und ermöglicht regionsübergreifende Konnektivität.
Sicherheit und Verschlüsselung
- VNG unterstützt Ende-zu-Ende-Verschlüsselung (IPsec) für VPN-Verbindungen und nutzt private Leitungen für ExpressRoute. So ermöglicht es sichere Kommunikation über potenziell nicht vertrauenswürdige Netzwerke wie das Internet.
- Die Kommunikation über VNet-Peering ist standardmäßig unverschlüsselt, da sie den Azure-Backbone nutzt. Sie bleibt jedoch sicher und vom öffentlichen Internet isoliert.
Routing und Datenverkehr
VNG
- Unterstützt dynamisches Routing über BGP und statisches Routing zur Steuerung des Datenverkehrs zwischen verbundenen Netzwerken sowie transitives Routing bei aktiviertem BGP.
- Verbindet lokale Ressourcen mit Azure-Ressourcen oder mehrere VNets über VPN oder ExpressRoute.
VNet-Peering
- Einfaches, flaches Routing macht VPN-Tunnel oder Verschlüsselung überflüssig. Ressourcen in verbundenen VNets kommunizieren nahtlos über ihre privaten IP-Adressen.
- Automatisches Routing vermeidet komplexe Konfigurationen und ist einfacher als die Nutzung eines VNG.
- VNet-Peering unterstützt standardmäßig kein transitives Routing.
Komplexität
VNG
- Die komplexere Einrichtung erfordert die Konfiguration von VPN-Gateways, IP-Adressbereichen, Routingtabellen und gegebenenfalls individuellen BGP-Einstellungen.
- VNG unterstützt hybride Netzwerke zwischen lokaler Infrastruktur und Azure und ist dadurch komplexer als VNet-Peering.
VNet-Peering
- Das Verbinden zweier VNets erfordert nur wenig Konfiguration: Aktivieren Sie das Peering zwischen den VNets und verwalten Sie bei Bedarf die Routingtabellen.
Azure Private Link und Azure ExpressRoute im Vergleich
Azure ExpressRoute und Azure Private Link sind unterschiedliche Azure-Netzwerkdienste mit jeweils eigenen Eigenschaften und Anwendungsfällen.
Konnektivität
- ExpressRoute stellt über physische Verbindungen wie MPLS oder Ethernet eine dedizierte private Verbindung zwischen lokaler Infrastruktur und Azure her.
- Private Link ermöglicht über private Endpunkte privaten Zugriff auf Azure-PaaS-Dienste sowie eigene Dienste und Partnerdienste innerhalb von Azure-VNets.
Architektur
- ExpressRoute nutzt dedizierte physische Verbindungen und umgeht das öffentliche Internet vollständig.
- Private Link hält den Datenverkehr im Microsoft-Backbone und vermeidet die Exposition gegenüber dem öffentlichen Internet.
Leistung
- ExpressRoute bietet durch dedizierte physische Verbindungen hohe Bandbreite und geringe Latenz.
- Private Link bietet durch die Nutzung des internen Microsoft-Netzwerks eine konsistente Leistung.
Sicherheit
- ExpressRoute bietet eine sichere private Verbindung ohne Durchleitung durch das öffentliche Internet.
- Private Link verbessert die Sicherheit, indem Daten im Microsoft-Netzwerk bleiben und vor Datenexfiltration geschützt werden.
Kosten
- ExpressRoute ist aufgrund der dedizierten physischen Verbindungen im Allgemeinen teurer.
- Private Link ist kostengünstiger und wird nach Nutzungsstunden der privaten Endpunkte und verarbeiteten Daten abgerechnet.
Einrichtungskomplexität
- ExpressRoute ist komplexer einzurichten und erfordert Abstimmung mit einem Netzwerkdienstanbieter.
- Private Link ist einfacher zu konfigurieren und wird vollständig in Azure verwaltet.
Anwendungsfälle
Private Link ist:
- besonders geeignet für privaten Zugriff auf Azure-PaaS-Dienste und den Schutz vor Datenexfiltration
- ideal für Unternehmen, die sicheren Zugriff auf bestimmte Azure-Dienste benötigen, Datenabfluss verhindern und ihre Netzwerkarchitektur vereinfachen möchten.
ExpressRoute ist:
- ideal für Unternehmen, die latenzarme Verbindungen mit hoher Bandbreite zwischen lokalen und Azure-Ressourcen benötigen
- geeignet für große Unternehmen mit hohem Bandbreitenbedarf und Anforderungen an konsistente, latenzarme Verbindungen.
Verfügbarkeit von Private Link
Private Link ist inzwischen allgemein verfügbar. Private Endpunkte und Private Link-Dienste hinter einem Standard Load Balancer sind ebenfalls allgemein verfügbar.
Microsoft bietet weitere Details zur Verfügbarkeit einzelner Dienste.
Azure Private Link einrichten
Die Einrichtung von Azure Private Link ist unkompliziert.
Voraussetzungen
- Ein Azure-Konto mit aktivem Abonnement
- Ein virtuelles Netzwerk (VNet)
- Azure Load Balancer
1. Erstellen Sie einen Private Link-Dienst, der auf Ihren Dienst verweist. Ermöglichen Sie den Private Link-Zugriff auf Ihren Dienst oder Ihre Ressource hinter einem Azure Standard Load Balancer. Benutzer greifen aus ihrem virtuellen Netzwerk privat darauf zu.
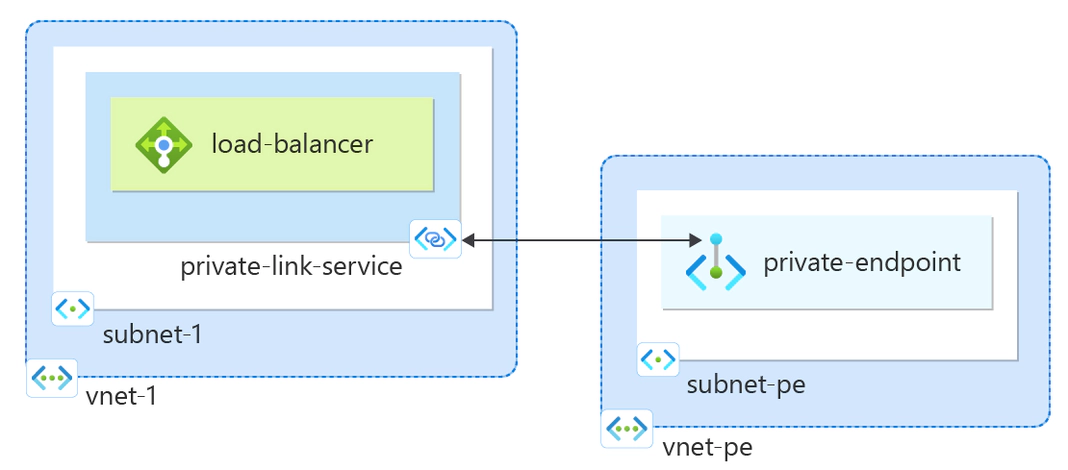
2. Erstellen Sie einen privaten Endpunkt. Als Nutzer erstellen Sie in Ihrem VNet einen privaten Endpunkt für den gewünschten Dienst. Dieser Endpunkt erhält eine private IP-Adresse und wird dem Dienst zugeordnet.
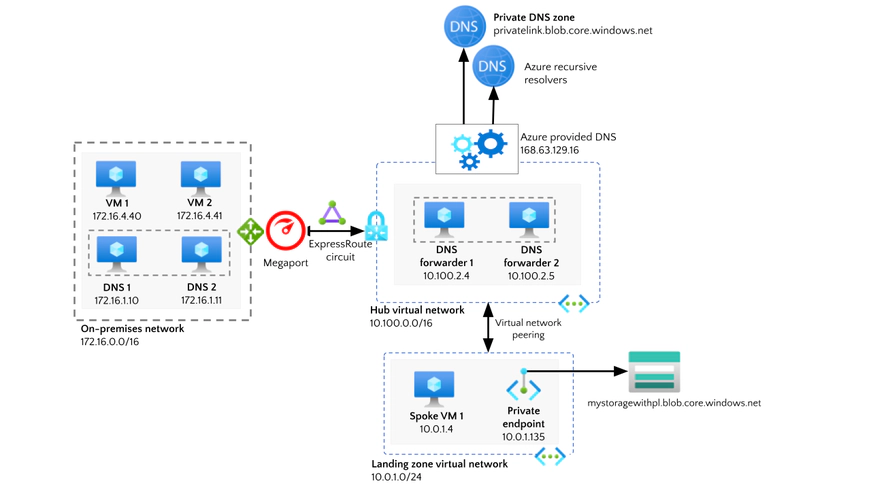
3. Konfigurieren Sie die Netzwerksicherheit. Konfigurieren Sie Sicherheitsgruppen und Netzwerksicherheitsgruppen (NSGs), um den Datenverkehr zum und vom privaten Endpunkt zu steuern. Mit granularen Zugriffsrichtlinien stellen Sie sicher, dass nur autorisierte Ressourcen den Dienst erreichen.
4. Prüfen Sie die Verbindung. Überprüfen Sie nach der Konfiguration, ob Ihr VNet über den privaten Endpunkt mit dem Dienst verbunden ist. Tools wie Azure Network Watcher helfen Ihnen, den korrekten Verbindungsaufbau zu überprüfen.
Fazit
Azure Private Link bietet zahlreiche Vorteile und ist ein wichtiges Werkzeug für Unternehmen, die private, sichere und leistungsstarke Verbindungen zu Azure-Diensten benötigen.
Ob verbesserte Sicherheit, einfachere Netzwerkverwaltung oder Compliance-Anforderungen: Azure Private Link bietet eine flexible, skalierbare Lösung, die Sicherheit und Leistung Ihrer Cloud-Infrastruktur verbessert.
Mit privaten Endpunkten und Datenverkehr innerhalb des Azure-Backbones verbessert Azure Private Link die Netzwerksicherheit und gibt Ihnen mehr Kontrolle über Ihre Cloud-Architektur. Es eignet sich ideal für Unternehmen, die sichere, latenzarme Verbindungen zu wichtigen Azure-Diensten benötigen und gleichzeitig Kontrolle und Compliance wahren möchten.
Entdecken Sie weitere Möglichkeiten, sich mit Microsoft Azure zu verbinden.