AWS und Microsoft Azure verbinden: Ein vollständiger Leitfaden
- Partners , Integrations
- 12. Mai 2022
Wir erklären, warum Sie die beiden führenden Cloud-Anbieter verbinden sollten, welche Optionen es gibt und welche zu Ihrem Unternehmen passt.
Inhaltsübersicht
Hybrid-Cloud- und Multicloud-Architekturen sind in IT-Abteilungen weit verbreitet, die durch höhere Netzwerkzuverlässigkeit, Sicherheit und Kosteneffizienz eine optimale Anwendungsleistung erreichen möchten.
Da immer mehr Unternehmensworkloads in die Cloud wechseln, suchen Unternehmen nach Möglichkeiten, Amazon Web Services (AWS) und Microsoft Azure zu verbinden. Die Verbindung dieser führenden Hyperscaler macht ihr Netzwerk zukunftsfähig und gewährleistet möglichst geringe Latenz zwischen Workloads.
Warum sollte ich meine Clouds verbinden? Vorteile und Anwendungsfälle
Mehrere Cloud-Anbieter allein machen Ihr Unternehmen noch nicht zukunftsfähig. Angesichts verteilter Belegschaften, zunehmender Cyberkriminalität und ungeduldiger Kunden ist die Optimierung Ihrer Cloud-Umgebung wichtiger denn je. Der einfachste und beste Weg ist eine private Verbindung zwischen Ihren Clouds – also Cloud-to-Cloud-Routing.
Die Vernetzung Ihrer Cloud-Umgebung bietet zahlreiche Vorteile und neue Einsatzmöglichkeiten: Sie reduziert Risiken durch Datenredundanz und Disaster Recovery, verbessert die Netzwerkleistung und senkt Latenz und Anzahl der Hops durch direkte, kürzere Datenpfade. Außerdem ermöglicht sie Flexibilität und die Auswahl der besten verfügbaren Lösungen. All das stärkt auch Ihren Ruf bei Ihren Kunden.
Mehr dazu erfahren Sie in unserem Blog Drei Gründe, Ihre Clouds miteinander zu verbinden.
Cloud-to-Cloud: Multicloud weitergedacht
Cross-Cloud ist ein neuer Ansatz für Multicloud-Infrastrukturen und ein besonders überzeugender Grund, Cloud-Umgebungen zu verbinden. Dabei werden mehrere Cloud-Plattformen oder Dienste, hier AWS und Azure, für eine einzelne Anwendung oder einen Workload genutzt, um den Aufwand zu reduzieren. Multicloud bezeichnet dagegen lediglich die Nutzung mehrerer Clouds.
Wie Dave Wolpert von VMware erklärt: „Mit Cross-Cloud erhält die Anwendungsentwicklung neue Möglichkeiten. SaaS-Anbieter können Anwendungen auf einer Cloud-Datenplattform entwickeln und dabei Daten aus jeder Public Cloud abrufen und nutzen.“
Das löst zwei Probleme: Dateneigentum und Bereitstellungszeit. Die Lösungen ermöglichen mehr Freiheit und Flexibilität zwischen den beiden Clouds. Dieser relativ neue Ansatz entwickelt sich weiter, ebenso wie die Cross-Cloud-Funktionen der führenden Anbieter. Er ist jedoch ein sinnvolles strategisches Ziel, sobald Ihre Clouds verbunden und die zentralen Anwendungen und SaaS-Produkte für Ihr Unternehmen und Ihre Niederlassungen definiert sind.
Zurück zur eigentlichen Aufgabe: der Verbindung Ihrer Cloud-Workloads. Nehmen wir einen unserer Kunden als Beispiel, eine globale Einzelhandelsmarke, die ihren E-Commerce auf AWS und Azure betreibt und Anwendungen derzeit in beiden Clouds spiegelt.
Zur Umsetzung Ihrer Sicherheitsrichtlinie führen Sie einen Teil des Datenverkehrs zu Ihrem Rechenzentrum zurück. Nicht der gesamte Datenverkehr muss jedoch dieser Prüfung unterliegen. Um Netzwerkressourcen im Rechenzentrum zu sparen, möchten Sie den übrigen Datenverkehr am Rand der jeweiligen Cloud halten und so die Latenz zwischen AWS und Azure senken.
Dafür gibt es drei Verbindungsmöglichkeiten, jeweils mit Vor- und Nachteilen. Der VPN-Tunnel ist mit Abstand am häufigsten. Wer unseren Blog regelmäßig liest, ahnt allerdings: Wir halten ihn nicht für die beste Option.
So verbinden Sie Ihre AWS- und Azure-Cloud-Umgebungen
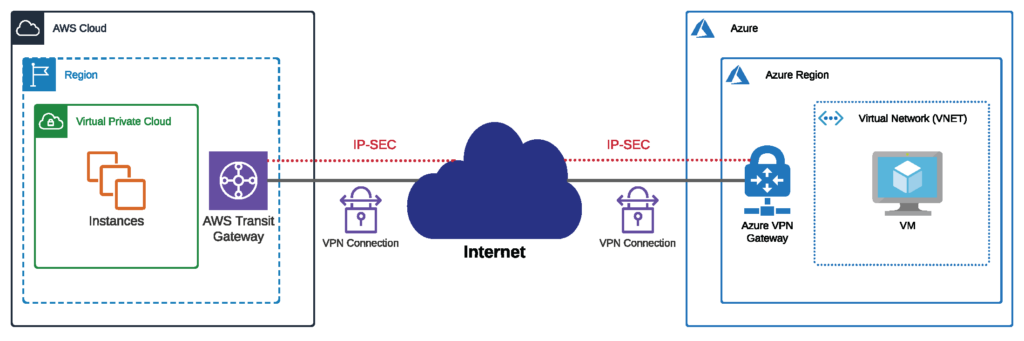
1. VPN-Tunnel einrichten
Online finden Sie viele Anleitungen für VPN-Tunnel zwischen AWS und Microsoft Azure über eine öffentliche Internetverbindung. Diese traditionelle Methode ist bewährt, hat jedoch einige Nachteile:
- Begrenzter Durchsatz. Für rechenintensive Workloads benötigen Sie mehrere Tunnel und müssen viel Zeit in ECMP, also Equal-Cost Multi-Path Routing, oder Lastverteilung investieren.
- Unvorhersehbares Routing über das öffentliche Internet.
- Mögliche Sicherheitsrisiken durch die Entführung von Border-Gateway-Protocol-Routen (BGP).
- Cloud-Anbieter berechnen ausgehenden Internetdatenverkehr pro GB. Diese Gebühren können sehr hoch sein und schnell einen großen Teil Ihres Cloud-Budgets beanspruchen.
VPN-Tunnel können für kleinere, risikoarme Cloud-Aktivitäten eine einfache und günstige Lösung sein. Für bandbreitenintensive Workloads oder Unternehmen mit sensiblen Informationen, insbesondere im Finanzwesen und öffentlichen Sektor, sind sie jedoch nicht empfehlenswert.
2. Private Leitungen aufbauen
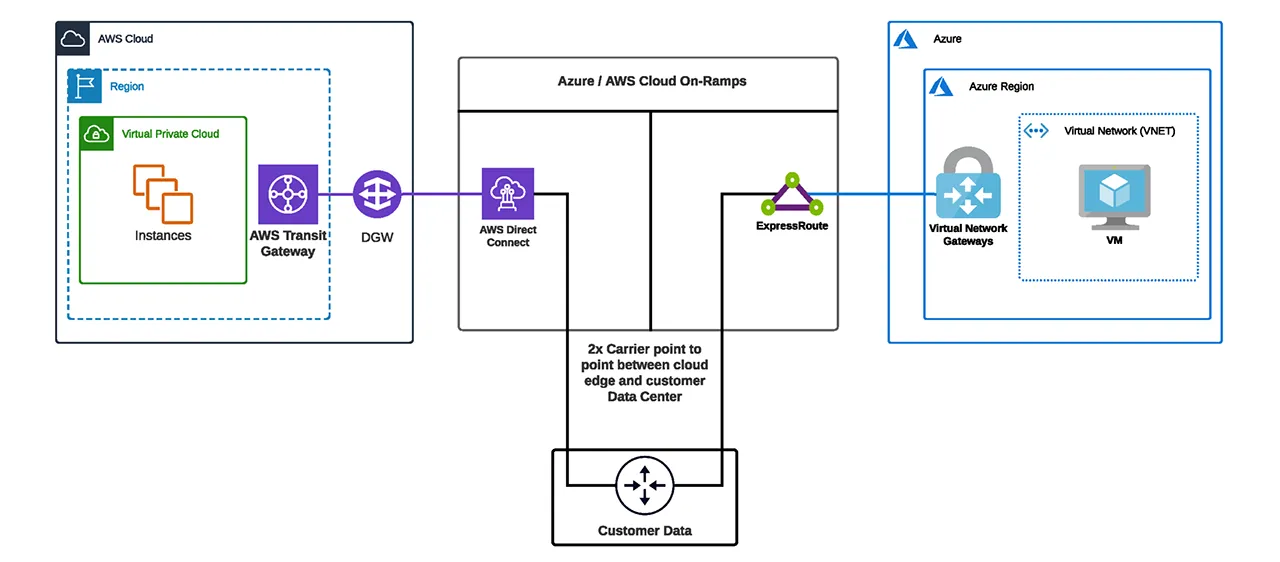
Die zweite Möglichkeit besteht darin, dedizierte Leitungen bei Ihrem Telekommunikationsanbieter zu kaufen und private Verbindungen zu beiden Hyperscalern aufzubauen. Ihr Datenverkehr erreicht die Cloud-Anbieter privat und umgeht das unvorhersehbare, anfällige öffentliche Internet.
Dieser Ansatz hat jedoch ebenfalls Nachteile. Er ist teurer und bindet Sie an langfristige Verträge. Üblich sind Laufzeiten von 18 bis 24 Monaten und Installationszeiten von 45 bis 90 Tagen. Eine Erhöhung der Bandbreite kann daher Monate dauern. Bei einer Reduzierung bleiben aufgrund der Vertragsbindung ungenutzte Leitungen bestehen.
Private Leitungen sind damit wahrscheinlich die teuerste Möglichkeit, AWS und Microsoft Azure zu verbinden.
Durch die Rückführung des Datenverkehrs bleibt auch die Latenz ein Problem. Selbst mit privaten Leitungen zu beiden Clouds muss der Datenverkehr über Ihr Rechenzentrum oder lokale Routing-Geräte laufen. Für den Datenaustausch verlässt er AWS über Ihre private Verbindung, erreicht Ihre lokale oder Colocation-Umgebung und wird über die andere private Verbindung an Microsoft Azure weitergeleitet.
Obwohl private Leitungen wahrscheinlich zuverlässiger sind als VPN-Tunnel, bleibt die Latenz also bestehen. Außerdem benötigen Sie weiterhin lokale Infrastruktur oder eine umfangreiche Colocation-Präsenz. Das bedeutet zusätzliche Investitionsausgaben im Jahresbudget.
Vorteile sind dagegen eine höhere Sicherheit, bessere Netzwerkleistung als über das öffentliche Internet und weniger Verwaltungsaufwand.
3. Private Konnektivität mit einem virtuellen Router einrichten
VPN-Tunnel sind zwar die häufigste Methode, doch private Konnektivität über einen virtuellen Router wie Megaport Cloud Router (MCR) wird immer beliebter. Sie bietet Sicherheit, Zuverlässigkeit und niedrigere Kosten, weil Daten nicht über das öffentliche Internet gesendet werden. Außerdem müssen Sie nicht:
- Ihren Datenverkehr in Ihre lokale Umgebung zurückführen
- Langfristige Verträge mit Ihrem Telekommunikationsanbieter abschließen
- Zusätzliche Geräte zur Aktivierung der Verbindung installieren
- Hohe AWS- und Azure-Gebühren für ausgehende Internetdatenübertragungen zahlen.
Mit dem globalen, bedarfsgerechten Network as a Service (NaaS) von Megaport passen Sie Ihre Bandbreite mit wenigen Klicks an. Über unsere API können Sie Kapazitätsänderungen auch automatisieren.
MCR wird dort bereitgestellt, wo sich die Zugangspunkte von AWS und Microsoft Azure befinden. Teilweise sind MCR und beide Cloud-Anbieter auf demselben Rechenzentrumscampus verfügbar.
Zurück zu unserem Einzelhandelskunden: Ihr Onlineshop läuft in AWS US-East in Nord-Virginia, weitere Anwendungen in Azure US-East. Sie möchten direkt zwischen den Clouds routen und zugleich ein primäres und sekundäres Peering zu Ihrem Rechenzentrum im Raum Washington für Ihre Sicherheitsrichtlinie verwalten.
MCR vereinfacht die Rückführung zur Sicherheitsprüfung: Zwischen Rechenzentrum und MCR genügt ein einzelnes Peering. Weitere Cloud-Verbindungen erfordern keine zusätzlichen Peerings im Rechenzentrum, da diese auf Ihren MCRs verwaltet werden.
Die Round-Trip-Latenz zwischen den privat über unseren virtuellen Router verbundenen Clouds beträgt zudem nur drei bis vier Millisekunden. Der direkte MCR-Pfad zwischen AWS und Azure ermöglicht so eine optimale Anwendungsleistung.
Ein virtueller Router wie MCR ist die beste Möglichkeit, mehrere Cloud-Workloads reibungslos zu verbinden. Er ist privat und geschützt, steigert die Leistung und reduziert Unterbrechungen für Sie und Ihre Kunden. Indem Clouds und Anwendungen näher zusammenrücken, können auch die Kosten sinken.
AWS Direct Connect und Azure ExpressRoute verbinden
Wussten Sie, dass Sie noch einen Schritt weitergehen und die dedizierten privaten Cloud-Verbindungen AWS Direct Connect und Azure ExpressRoute miteinander verbinden können?
Was ist eine dedizierte private Verbindung und wie funktioniert sie?
Eine dedizierte Verbindung wird vom Cloud-Anbieter eingerichtet, um das Netzwerk eines einzelnen Unternehmens privat mit seiner Cloud zu verbinden. Sowohl Direct Connect als auch ExpressRoute ermöglichen Verbindungen zu Cloud-Workloads, die nicht mit anderen Anbietern oder Kunden geteilt werden. Geschäftskritische Daten erhalten so einen Pfad außerhalb des öffentlichen Internets. Vorteile sind Sicherheit, Kosteneinsparungen, mehr Transparenz und Kontrolle sowie stabile Leistung.
AWS Direct Connect ist der „kürzeste Weg zu Ihren AWS-Ressourcen.“ Der Datenverkehr bleibt im globalen AWS-Netzwerk und berührt das öffentliche Internet nicht. Dadurch sinken Engpass- und Latenzrisiken. Azure ExpressRoute funktioniert ähnlich und verbindet Azure-Rechenzentren privat mit Ihren eigenen Rechenzentren oder lokalen Infrastrukturen.
ExpressRoute eignet sich für Unternehmen, die Microsofts Cloud intensiv für virtuelle Rechenleistung, Datenbanken oder Cloud-Speicher nutzen. Entsprechendes gilt für AWS-Cloud-Produkte.
Bei beiden Diensten ist eingehender Datentransfer kostenlos, ausgehender wird pro GB nach Region und Ziel berechnet. Weitere Informationen finden Sie in unserer Erklärung der ExpressRoute-Preise. Auch die angebotenen Geschwindigkeiten sind ähnlich und reichen von 50 Mbit/s bis 100 Gbit/s. Beide Anbieter benötigen Layer-3-Routing mit eBGP zum Austausch von Routenpräfixen.
Warum Direct Connect und ExpressRoute verbinden?
Es gibt mehrere häufige Anwendungsfälle für die Verbindung der beiden dedizierten Pfade. Dabei kann ExpressRoute direkt mit dem Direct-Connect-Pfad kommunizieren, statt lediglich die gesamten AWS- und Azure-Umgebungen zu verbinden:
- Datenmigration: Große Migrationen können über private Verbindungen günstiger und vorhersehbarer sein. Die Verbindung ermöglicht schnellere und zuverlässigere Massendatenmigrationen zwischen AWS und Azure.
- Multicloud-Workloads: Sie können die besten Produkte und Preise beider Clouds nutzen. Multicloud bietet außerdem eine Sicherung kritischer Daten für den Katastrophenfall. Erfahren Sie mehr in unserem vollständigen Leitfaden zur Multicloud-Konnektivität.
- Einfachere IT-Integration: Integrieren Sie Ihr Netzwerk, ohne sämtliche Cloud-Workloads zu migrieren. Das ist besonders bei Netzwerkzusammenführungen hilfreich.
Drei empfohlene Methoden verbessern Leistung und Kompatibilität Ihrer Direct-Connect- und ExpressRoute-Workloads:
- Ihr Rechenzentrum nutzen.
- Eine virtuelle Netzwerkfunktion (VNF) nutzen.
- Ein privates IP-VPN eines Carriers mit Multiprotocol Label Switching (MPLS) nutzen.
Welche Methode geeignet ist, hängt von Gestaltung und Nutzung Ihres Multicloud-Netzwerks ab.
1. Ihr Rechenzentrum nutzen
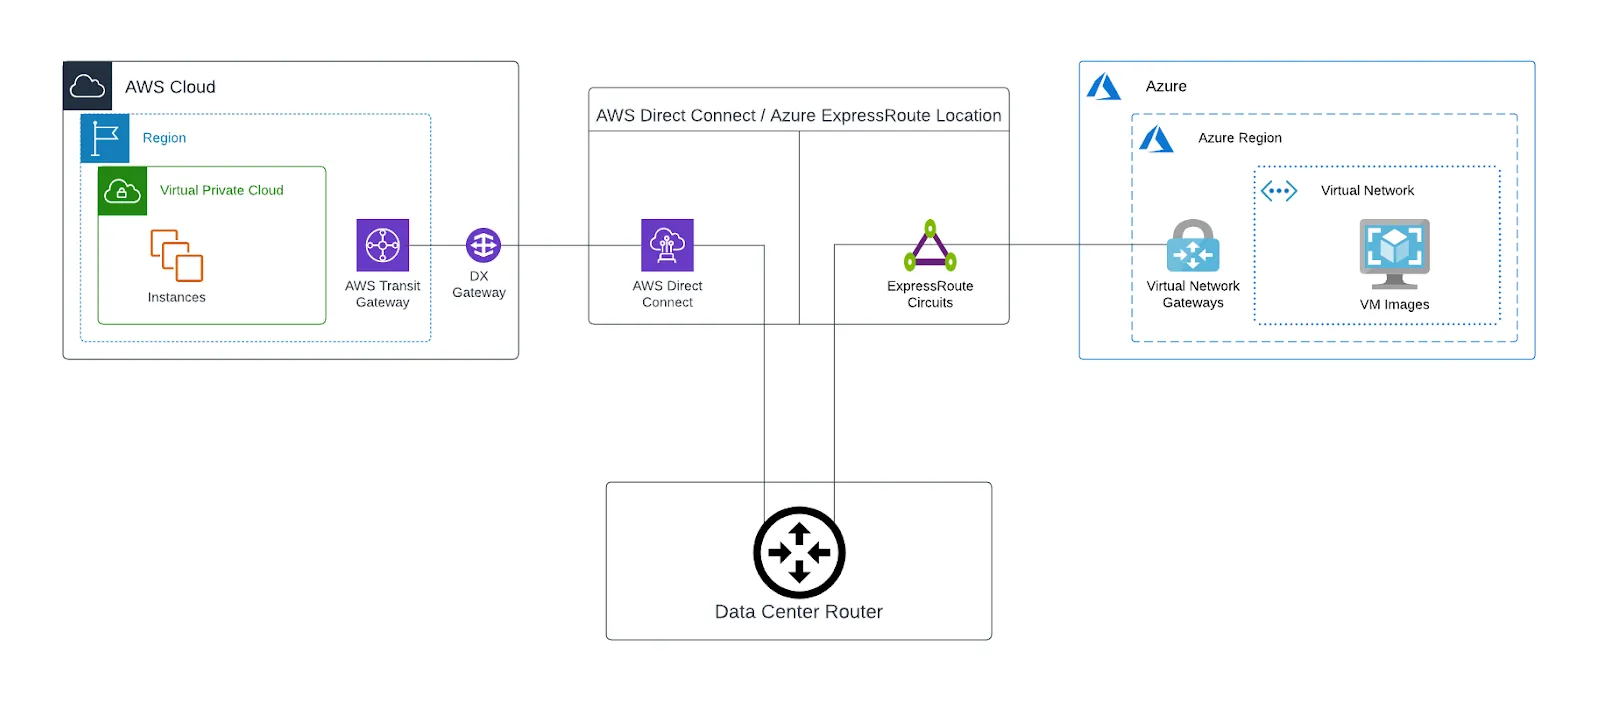
Nutzen Sie ein vorhandenes Rechenzentrum und zwei Punkt-zu-Punkt-Verbindungen eines Netzwerkdienstanbieters: eine zu AWS Direct Connect und eine zu Azure ExpressRoute. Terminieren Sie die Verbindungen an einem neuen oder bestehenden Layer-3-Endpunkt. Ihr Rechenzentrum wird so zum hybriden Multicloud-Knoten zwischen AWS und Azure.
Das folgende Diagramm zeigt diese Architektur. Der private Datenpfad läuft durch Ihr Rechenzentrum. Die Direct-Connect- und ExpressRoute-Standorte richten sich nach Cloud-Region und Rechenzentrumsstandort. Häufig sind sie für beide Anbieter identisch, können aber auch unterschiedlich sein.
Sobald BGP zwischen dem Rechenzentrumsrouter und den Zugangspunkten beider Anbieter eingerichtet ist, kann Datenverkehr zwischen Azure und AWS fließen.
Vorteile
- Mehr Kontrolle und Anpassbarkeit: Steuern Sie Ihre Datenmigration präzise und bestimmen Sie genauer, welche Daten wohin gelangen.
- Vorhandene Dienste erweitern: Nutzen Sie Ihren bestehenden Sicherheitsstack, vertraute Netzwerkhardware und vorhandene Tools zur Verbindung.
- Keine neue Lösung: Sie müssen nichts Neues erlernen oder in Ihre Netzwerkstrategie integrieren.
Nachteile
- Höhere Kosten: Ein Rechenzentrum verursacht laufende Kosten für fachkundige Wartung, Miete und weitere Leistungen.
- Bereitstellungszeit: Häufig muss ein Anbieter lokale Anschlussleitungen liefern, verbunden mit Vertragslaufzeiten und hohen monatlichen Kosten. Das dauert meist Wochen oder Monate.
- Mögliche Bandbreitenengpässe: Prüfen Sie die Kapazität Ihrer vorhandenen Infrastruktur. Liegt Ihr Rechenzentrum nicht in derselben geografischen Region wie ExpressRoute und Direct Connect, kann zusätzlich Latenz entstehen.
2. Virtuelle Netzwerkfunktion (VNF)
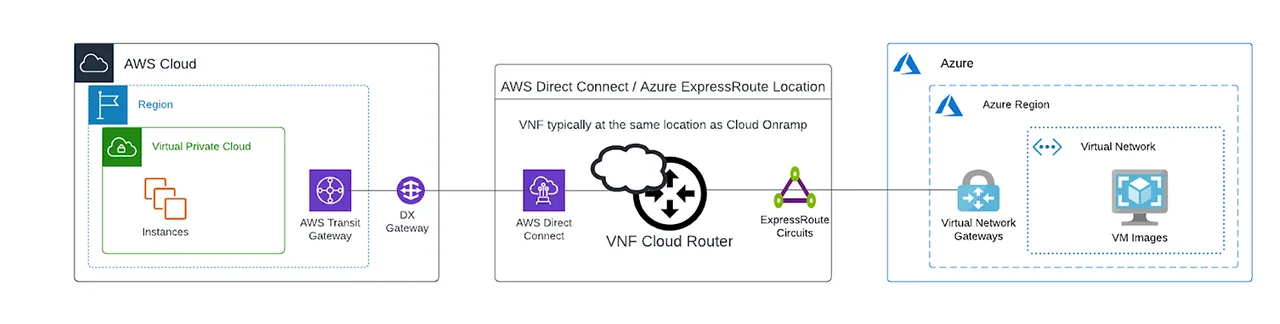
Ein virtuelles Netzwerkgerät kann als Layer-3-Endpunkt Datenverkehr zwischen AWS und Azure austauschen. NaaS-Anbieter wie Megaport bieten Cloud-Lösungen, die Ihre dedizierten Verbindungen einfach zusammenführen. Die Angebote unterscheiden sich, enthalten aber meist eine vorkonfigurierte Lösung mit Lizenzen und Routing-Funktionen.
Prüfen Sie, ob der NaaS-Anbieter auch Direct-Connect- und ExpressRoute-Partner ist. So lassen sich Virtual Cross Connects (VXCs) von Ihrer VNF zu den Cloud-Anbietern einfacher erstellen. Eine VNF kann als einfacher Router zwischen den Clouds, als Firewall für Sicherheitsrichtlinien oder zur vollständigen Integration Ihrer vorhandenen SD-WAN-Lösung dienen.
Im folgenden Diagramm liegt der Router näher an der Cloud als bei der Rechenzentrumslösung. Der Datenpfad zwischen Azure und AWS ist meist physisch kürzer. BGP terminiert zwischen den Cloud-Anbietern und der VNF und erstellt die Pfade zwischen beiden Clouds. Megaport bietet zwei VNF-Lösungen: Megaport Cloud Router (MCR) und Megaport Virtual Edge (MVE).
Vorteile
- Bereitstellungszeit: Die Bereitstellung über Portal oder API Ihres NaaS-Anbieters dauert meist nur Minuten. Sobald der virtuelle Router läuft, lassen sich VXCs zu ExpressRoute und Direct Connect einfach einrichten.
- Niedrigere Kosten: Ohne Umweg über das Rechenzentrum verlassen weniger Daten AWS und Azure, wodurch hohe Egress-Gebühren sinken. Weitere Möglichkeiten zur Senkung Ihrer Azure-Egress-Gebühren finden Sie in unserem Blog.
- Höhere Netzwerkleistung: Ein virtuelles Gerät nahe der Cloud-Region des Workloads reduziert Latenz und Jitter.
- Flexible Vertragslaufzeiten: Skalieren Sie Router nach Bedarf, statt langfristige Verträge für MPLS-Verbindungen abzuschließen.
Nachteile
- Weniger anpassbar: Vorkonfigurierte Lösungen bieten einen festen Funktionsumfang. Prüfen Sie, ob alle benötigten Funktionen sowie Ihr gewünschter SD-WAN- oder Firewall-Anbieter verfügbar sind.
3. Privates IP-VPN eines Carriers
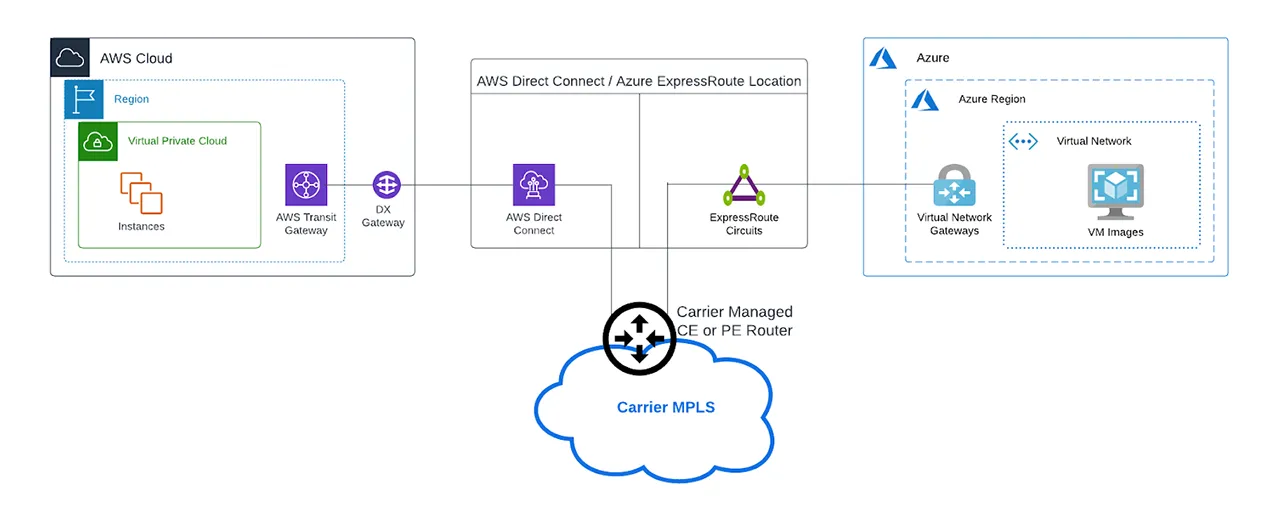
Einige Carrier sind auch AWS- und Azure-Partner und bieten Konnektivität über ihr privates IP-VPN, ein virtuelles privates IP-Netzwerk. IP-VPNs nutzen MPLS, um öffentliche Gateways zu umgehen.
Die Vorteile ähneln anderen privaten Lösungen: höhere Sicherheit, hohe Verfügbarkeit und bessere Leistung. Falls Ihr Carrier diesen Dienst bereits bereitstellt, kann er für diese Verbindung sinnvoll sein.
Das folgende Diagramm zeigt, wie ein IP-VPN Direct Connect mit Microsoft ExpressRoute verbindet. Der Datenverkehr läuft über den Provider-Edge-Router (PE) Ihres IP-VPN-Anbieters. Anders als bei den vorherigen Lösungen verwalten Sie dieses Gerät weder physisch noch virtuell selbst.
Vorteile
- Vollständig verwaltet: Das Layer-3-Gerät, IP-VPN CE/PE, zwischen AWS und Azure wird vollständig verwaltet. Die Wartung übernehmen Experten.
- Diensterweiterung: Bestehende Verträge und Beziehungen zu einem oder beiden Cloud-Anbietern können die Verbindung beschleunigen.
- Vorhandene Verbindungen nutzen: Andere Standorte im MPLS-Netzwerk können dieselben Verbindungen für AWS und Azure verwenden.
Nachteile
- Höhere Kosten: MPLS ist meist die teuerste Verbindung zu Cloud-Anbietern und erfordert in der Regel eine feste Vertragslaufzeit.
- Bereitstellungszeit: Manche Carrier arbeiten weiterhin mit traditionellen Bereitstellungsverfahren. Verbindungen können Wochen oder Monate benötigen und Ihre Multicloud-Funktionen verzögern.
- Kontrolle: Routing, Filterung und Sicherheit hängen von den möglicherweise begrenzten Produktfunktionen des Carriers ab. Dadurch haben Sie weniger Einblick und Anpassungsmöglichkeiten.
Welche AWS-Azure-Verbindung zu Ihrem Unternehmen passt, hängt von Budget, Anwendungen und Anforderungen an Leistung, Geschwindigkeit und Bandbreite ab. Ein vorhandenes Rechenzentrum als Hybrid- oder Multicloud-Knoten eignet sich für Unternehmen, die Workloads einfacher verbinden und mehr Kontrolle und Transparenz über Datenmigrationen behalten möchten.
Eine VNF eignet sich dagegen besonders für eine schnelle Verbindung. Virtuelle Geräte lassen sich über NaaS-Portal oder API in wenigen Minuten bereitstellen. Die Nähe zur Cloud-Region des Workloads verbessert zudem die Netzwerkleistung.
Cloud-to-Cloud mit Megaport
Mit Megaport war die Verbindung Ihrer Clouds noch nie einfacher. Die virtuellen Netzwerkfunktionen von Megaport Cloud Router ermöglichen sofortige Layer-3-Verbindungen ohne komplizierte Einrichtung.
Sie müssen nicht alle Feinheiten der Netzwerktechnik beherrschen: Melden Sie sich bei Ihrem Megaport-Konto an und erstellen Sie Ihr virtuelles Netzwerk mit wenigen Klicks. MCR unterstützt Multicloud und privates Peering zwischen führenden Anbietern wie AWS und Azure.
Mit Megaport Virtual Edge (MVE) erstellen Sie neue Cloud-Verbindungen ohne Hardwarebereitstellung. Wenn Sie vorhandenes MPLS nutzen möchten, kann die vom Carrier verwaltete Option Ihren eigenen Verwaltungsaufwand reduzieren und die Arbeit Experten überlassen.
Das Ergebnis ist einfache, leistungsstarke Cloud-to-Cloud-Konnektivität. Ihre Anwendungen und Workloads können über AWS, Azure oder jede Kombination der über 365 unterstützten Dienstanbieter hinweg betrieben werden. Megaport bietet flexible und skalierbare Lösungen für Ihre individuellen Anforderungen.
Haben wir erwähnt, dass diese private Cloud-to-Cloud-Architektur bereitgestellt werden kann, bevor Sie Ihren Kaffee ausgetrunken haben?